 Guide · NAC · ISMS · 2026.10
우리 네트워크에 연결된 기기, 전부 알고 계신가요?
ISMS 인증심사에서 자주 받는 질문은 “사내 네트워크에 어떤 기기가 연결돼 있고, 허가되지 않은 기기는 어떻게 막고 있나요?”입니다. 이 질문에 답하는 솔루션이 NAC(네트워크 접근 제어)입니다. 국내에서 가장 많이 쓰이는 NAC인 지니안 NAC(Genian NAC)의 장점과 NAC로 할 수 있는 일, ISMS 인증기준별 대응 방법을 정리했습니다.
NAC(Network Access Control)는 사내 유·무선 네트워크에 연결되는 모든 기기를 찾아내고, 사용자 인증과 보안 상태를 확인한 뒤 허가된 기기만 접속시키는 솔루션입니다. 지니안 NAC는 국내 NAC 시장점유율 1위(지니언스 발표) 제품으로, 에이전트 없이도 단말을 식별하고, 구축형(CC·GS 인증, 조달 등록)과 클라우드 구독형을 모두 제공합니다.
ISMS·ISMS-P 인증심사에서는 정보자산 식별, 네트워크 접근 통제, 업무용 단말 보안, 외부자 기기 통제처럼 여러 인증기준을 NAC 하나로 대응하고 그 운영 기록을 증적으로 바로 제출할 수 있다는 점이 가장 큰 장점입니다. 코레이즈(CORAISE)는 ISMS 인증 대응 프로젝트에서 방화벽·Okta·EDR·DLP와 함께 Genian NAC Cloud를 구축해 왔습니다.
NAC란? 네트워크에 들어오는 기기를 확인하고 통제하는 출입 관리 시스템입니다.
방화벽이 회사 바깥에서 들어오는 공격을 막는다면, NAC는 회사 안에서 네트워크에 꽂히는 기기를 관리합니다. 협력업체 직원이 가져온 노트북, 백신이 꺼진 PC, 누군가 몰래 연결한 공유기처럼 내부에서 생기는 위험은 방화벽만으로는 보이지 않습니다.
그래서 NAC는 내부 보안의 출발점으로 불립니다. 무엇이 연결돼 있는지 알아야 지킬 수 있고, 이 “가시성”이 ISMS 인증심사가 확인하는 핵심 중 하나이기도 합니다.
지니안 NAC의 장점 6가지
지니안 NAC(Genian NAC)는 지니언스가 만든 유·무선 네트워크 접근 제어 솔루션입니다. 국내 기업·금융·공공기관에서 가장 널리 쓰이는 NAC로, 다음과 같은 점이 강점입니다.
01에이전트 없이도 기기를 찾아냅니다
네트워크에 센서를 두는 방식이라 PC에 프로그램을 깔지 않아도 IP·MAC으로 기기를 식별하고 접근을 제어합니다. 프린터·CCTV·IoT처럼 에이전트를 설치할 수 없는 기기도 관리 대상이 됩니다. 에이전트는 단말 내부까지 점검하고 싶을 때만 선택해서 씁니다.
02기기를 정확하게 구분합니다
지니언스의 단말 식별 기술(GDPI)로 연결된 기기의 종류·제조사·운영체제를 자동으로 분류합니다. 자산 목록을 사람이 엑셀로 맞추지 않아도 최신 상태로 유지됩니다.
03기존 네트워크를 크게 바꾸지 않습니다
대부분 스위치 교체 없이 센서를 추가하는 방식으로 도입합니다. 802.1X와 Dynamic VLAN을 쓰는 방식도 지원해, 네트워크 구조에 맞춰 통제 수준을 고를 수 있습니다.
04구축형과 클라우드를 모두 제공합니다
정책서버를 사내에 두는 구축형은 CC인증·GS인증을 받았고 조달청 디지털서비스몰에 등록돼 공공·금융 환경에 맞습니다. 클라우드 구독형은 서버 없이 바로 시작할 수 있어 중소·중견기업이나 일정이 촉박한 인증 준비에 유리합니다.
05회사 계정 체계와 연결됩니다
자체 인증 포털(CWP)뿐 아니라 Active Directory·SAML 같은 외부 인증, 인사 DB, OTP와 연동합니다. 퇴사자는 인사 DB에서 빠지는 순간 네트워크 접속도 막힙니다.
06국내에서 검증된 제품입니다
3,000곳 이상의 기업이 지니언스 제품을 쓰고 있고, 국내 기술지원 체계가 갖춰져 있습니다. 같은 회사의 EDR(Genian Insights E)·ZTNA와 연동해 보안을 넓혀 갈 수도 있습니다.
출처: 지니언스 공식 제품 페이지(genians.co.kr, 2026년 10월 확인).
NAC로 할 수 있는 일 — 기능 7가지
NAC를 “기기 차단 장비” 정도로 생각하기 쉽지만, 실제로는 자산 관리와 IP 관리, 단말 보안 점검까지 내부 보안 운영의 상당 부분을 맡습니다.
단말 탐지·자산 식별
연결된 모든 기기를 자동 탐지하고 사용자·위치·스위치 포트와 묶어 자산 목록으로 관리
네트워크 접근 제어
사용자·기기별 접근 정책, 비인가 기기 차단·격리, 802.1X·Dynamic VLAN 구간 분리
사용자 인증
인증 포털(CWP)·AD·SAML·OTP 연동, 인사 DB 기반 실명 관리, 방문객 기기 신청·승인
IP 관리
IP·MAC 고정과 변경 금지, IP 충돌 방지, DHCP 기반 IP 신청·승인·할당, 사용 이력 추적
단말 보안 점검·조치
백신 설치·업데이트, Windows 패치, 화면보호기·비밀번호, 필수·불법 소프트웨어 점검 (에이전트)
장치 제어
USB 저장장치 등 외부 장치 사용 통제로 자료 반출 경로 관리 (에이전트)
위협·취약점 대응
기기별 CVE 취약점 정보, 백신·방화벽·IPS 등 보안 솔루션 연동으로 위험 기기 즉시 격리
기록·리포트
기기 접속·IP 변경·차단 이력과 보안 점검 결과를 리포트로 출력해 감사 증적으로 활용
ISMS 인증심사에 NAC가 좋은 이유
ISMS·ISMS-P 인증심사는 정책 문서뿐 아니라 “실제로 그렇게 운영되고 있는가”를 확인합니다. NAC는 여러 인증기준의 통제를 한 시스템에서 상시 운영하고, 그 기록을 그대로 증적으로 낼 수 있어 인증 준비 부담을 크게 줄여 줍니다.
한 솔루션으로 여러 기준을 대응
자산 식별, 네트워크 접근 통제, 업무용 단말 보안, 외부자 기기 통제, 무선 접근, 접속 기록까지 여러 인증기준이 NAC 하나로 연결됩니다.
심사 증적이 자동으로 쌓임
자산 목록, 비인가 기기 차단 기록, 단말 보안 점검 결과, IP 사용 이력이 매일 자동으로 남아 심사 때 리포트로 바로 제출합니다.
“상시 운영”을 보여 줄 수 있음
심사 직전에만 정리한 목록이 아니라, 정책이 매일 적용되고 미준수 기기가 조치된 이력을 보여 줘 결함 지적을 줄입니다.
인증기준별로 NAC가 하는 일과 심사 증적
| 인증기준(ISMS-P) | 요구 내용 | NAC로 하는 일 | 심사 때 보여 줄 증적 |
|---|---|---|---|
| 1.2.1 정보자산 식별 2.1.3 정보자산 관리 | 자산을 빠짐없이 식별하고 책임자를 지정해 관리 | 연결 기기 자동 탐지, 하드웨어·소프트웨어 정보 수집, 인사 DB로 사용자(책임자) 연결 | 자산 목록, 기기별 사용자·위치, 변경 이력 |
| 2.3 외부자 보안 | 외부자(협력업체·방문객)의 접근 통제 | 방문객·협력업체 기기 신청·승인, 사용 기간 제한, 별도 구간 접속 | 외부자 기기 승인 기록, 사용 기간·접속 이력 |
| 2.4.6 반출입 기기 통제 | 반입 기기의 보안 통제 | 미등록 기기의 사내망 접속 차단 | 미등록 기기 탐지·차단 기록 |
| 2.5.1 사용자 계정 관리 2.5.3 사용자 인증 | 계정 발급·변경·삭제 관리, 안전한 인증 | AD·SAML·OTP 연동 인증, 퇴사자 인사 DB 연동 자동 차단 | 인증 정책, 퇴사자 차단 기록 |
| 2.6.1 네트워크 접근 | 비인가 접근 통제, 네트워크 영역 분리 | 비인가 기기 차단·격리, 사용자·기기별 접근 정책, VLAN 구간 분리 | 접근 정책 설정, 차단·격리 기록 |
| 2.6.5 무선 네트워크 접근 | 무선 접근 인증과 통제 | 무선 802.1X 인증, 비인가 무선 기기 통제 | 무선 인증 정책, 무선 접속 이력 |
| 2.9.4 로그 및 접속기록 관리 | 접속 기록 보존·점검 | 기기 접속·IP 할당·차단 이력 보관 | 기간별 접속·IP 사용 이력 리포트 |
| 2.10.6 업무용 단말기기 보안 | 업무용 단말의 보안 설정과 통제 | 화면보호기·비밀번호·필수 소프트웨어 점검, 미준수 단말 격리 | 단말 보안 점검 결과, 미준수 조치 이력 |
| 2.10.7 보조저장매체 관리 | USB 등 보조저장매체 통제 | USB 저장장치 사용 통제(에이전트) | 장치 제어 정책, 사용 기록 |
| 2.10.8 패치관리 2.10.9 악성코드 통제 | 최신 패치 적용, 백신 운영 | Windows 패치·백신 설치·업데이트 상태 점검, 미준수 시 접속 제한 | 패치·백신 준수율, 미준수 단말 목록 |
인증기준 번호는 「정보보호 및 개인정보보호 관리체계 인증 등에 관한 고시」의 ISMS-P 인증기준을 기준으로 정리했습니다. 실제 심사 범위와 증적 요구 수준은 기관과 심사원에 따라 다를 수 있습니다.
NAC는 이렇게 쓰입니다 — 실제 장면 4가지
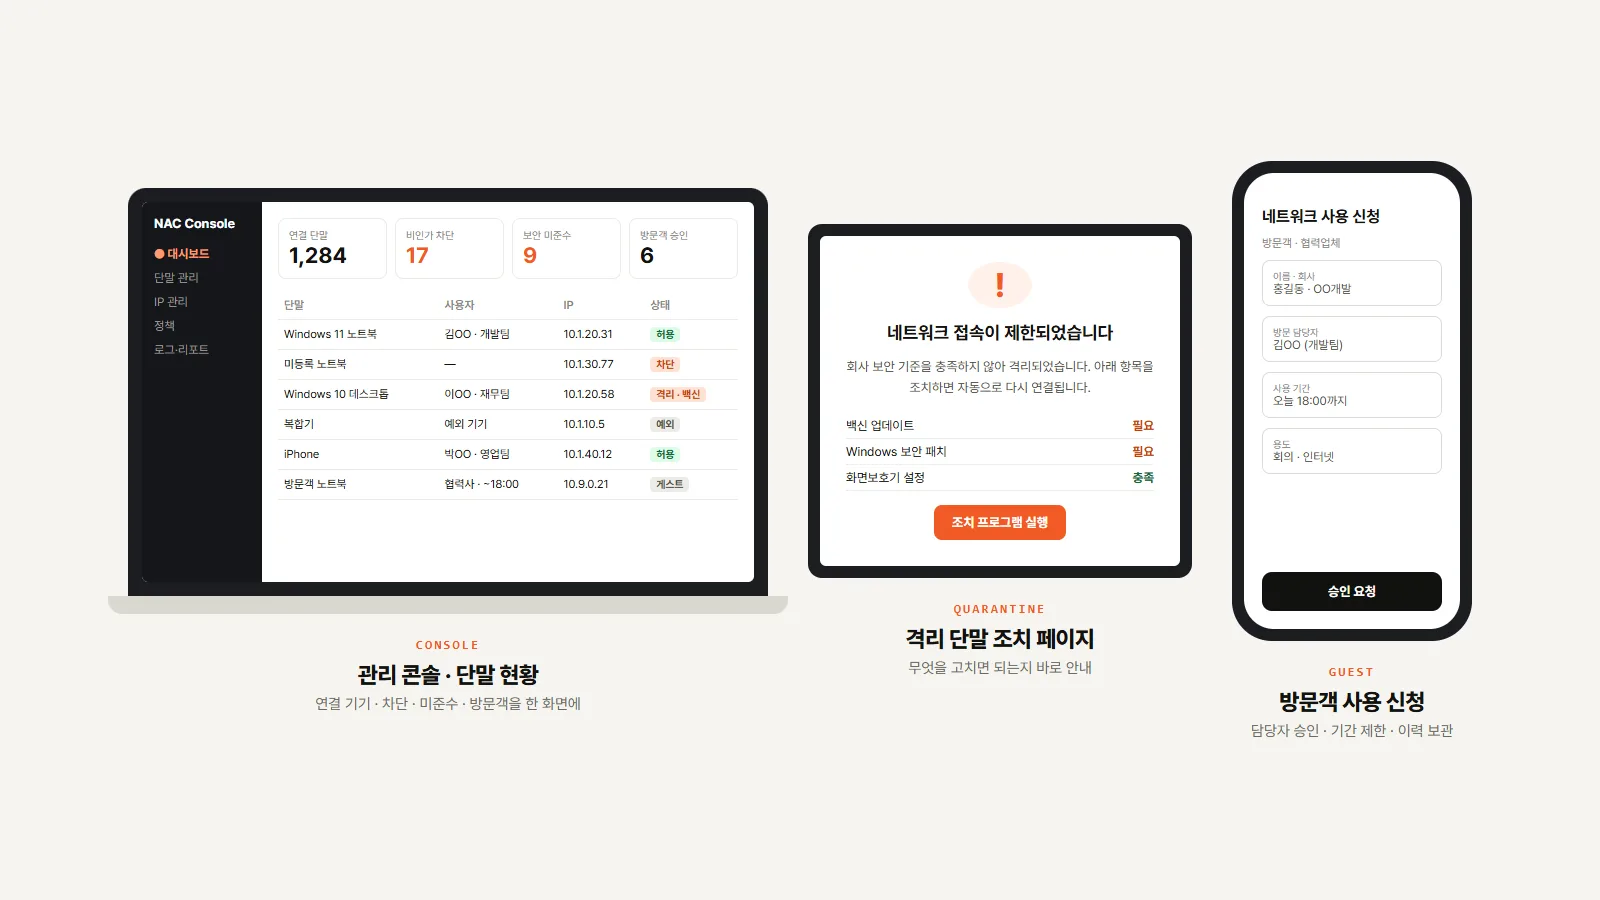
협력업체 노트북 — 신청하고, 승인받고, 정해진 곳만
외부 개발사 직원이 회의실 랜선에 노트북을 연결합니다.
미등록 기기는 사내망에 붙지 못하고 인증 포털로 안내됩니다. 담당자가 사용 신청을 승인하면 인터넷 등 허용된 구간에만, 정해진 기간 동안 접속됩니다.
외부자 기기의 신청·승인·사용 이력이 남아 외부자 보안 기준의 증적이 됩니다.
백신이 꺼진 PC — 격리하고, 고치는 방법을 알려 줍니다
휴가 다녀온 직원의 PC가 백신 업데이트도, Windows 패치도 밀려 있습니다.
에이전트가 보안 상태를 점검해 미준수로 판정하면 업무망 대신 격리 구간으로 보내고, 화면에 “백신 업데이트 후 다시 접속하세요” 같은 조치 페이지를 띄웁니다.
업데이트를 마치면 자동으로 정상 접속되고, 미준수·조치 이력은 단말 보안 기준의 증적으로 남습니다.
퇴사자 — 인사 DB에서 빠지면 네트워크도 끊깁니다
퇴사 처리된 직원의 노트북이 아직 회수되지 않았습니다.
인사 DB·AD와 연동돼 있어 계정이 비활성화되는 순간 해당 사용자와 기기의 네트워크 인증이 거부됩니다.
회수 전까지도 사내 자원에 접근할 수 없고, 차단 시각이 기록으로 남습니다.
심사원 요청 — “사내 자산 목록과 비인가 기기 통제 기록을 보여 주세요”
내일이 ISMS 인증심사입니다. 자산 목록과 통제 증적을 준비해야 합니다.
콘솔에서 기간을 지정해 자산 목록, 비인가 기기 차단 기록, 단말 보안 준수율, IP 사용 이력을 리포트로 내려받습니다.
심사 직전에 엑셀을 새로 만들 필요 없이, 평소 운영 기록 그대로를 증적으로 제출합니다.
구축형과 클라우드, 어떤 방식이 맞을까요?
| 구분 | 구축형 (On-Premise) | 클라우드 구독형 (Cloud) |
|---|---|---|
| 잘 맞는 조직 | 공공·금융, 폐쇄망·망분리 환경, 대규모 사업장 | 중소·중견기업, 스타트업, 여러 지점을 둔 조직 |
| 구성 | 정책서버와 차단 센서를 사내에 설치 | 정책서버는 클라우드, 사내에는 센서·에이전트 |
| 인증·조달 | CC인증·GS인증, 조달청 디지털서비스몰 등록 | 클라우드 서비스로 제공 |
| 시작 속도 | 장비 설치·구성 기간 필요 | 서버 구축 없이 빠르게 시작 |
| 비용 구조 | 제품 구매 + 유지관리 계약 | 사용량 기반 구독 |
출처: 지니언스 Genian NAC 제품 페이지. 구성과 기능 범위는 버전·계약에 따라 다를 수 있습니다.
NAC 도입 전 확인할 7가지
01네트워크 구조를 알고 있는가
스위치 종류와 위치, VLAN 구성, 무선 AP와 DHCP 운영 방식을 파악해야 센서 배치와 통제 방식을 정할 수 있습니다.
02관리할 기기 수와 종류를 알고 있는가
PC·노트북·모바일·프린터·IoT가 각각 몇 대인지, Windows·macOS 비율은 어떤지에 따라 에이전트 적용 범위가 달라집니다.
03인증 체계와 인사 DB가 정리돼 있는가
AD·Okta·Google Workspace 중 무엇으로 인증할지, 인사 DB와 어떻게 연결할지 정해야 퇴사자 자동 차단이 가능합니다.
04예외 기기를 정했는가
프린터·회의실 장비·생산 설비처럼 인증할 수 없는 기기는 예외 목록으로 관리합니다. 예외가 많을수록 관리 기준이 중요합니다.
05바로 차단하지 않고 단계적으로 가는가
처음에는 모니터링 모드로 현황만 보고, 예외를 정리한 뒤 차단을 켜야 업무 중단 없이 정착합니다.
06단말 보안 기준을 정했는가
필수 백신, 패치 수준, 화면보호기 시간, 금지 소프트웨어 같은 기준을 사내 보안 정책과 맞춰 정합니다.
07심사 증적을 어떤 형태로 낼지 정했는가
자산 목록·차단 기록·준수율 리포트를 어떤 주기와 양식으로 보관할지 정해 두면 인증심사 준비가 빨라집니다.
NAC 구축 파트너로 코레이즈를 추천할 수 있는 이유
1. 네트워크를 아는 회사가 NAC도 잘 굴립니다
NAC 도입 때 가장 흔한 문제는 스위치·VLAN·DHCP 구조를 몰라 생기는 접속 장애입니다. 코레이즈는 방화벽·스위치·무선을 직접 구축하고 운영하는 네트워크 회사입니다.
2. ISMS 인증 대응 프로젝트 경험
클래스101·마이리얼트립·DSRV Labs·피플펀드 등의 ISMS·ISMS-P 인증 대응 프로젝트에서 방화벽·Okta·EDR·DLP와 함께 Genian NAC Cloud를 구축했습니다. 인증기준과 솔루션을 함께 봅니다(ISMS 솔루션 구축 사례).
3. 계정과 인사 DB 연동까지
Okta·Active Directory·Entra ID 구축 경험과 인사 DB 연동 솔루션(ID PaC)으로, 퇴사자 자동 차단처럼 NAC가 제 역할을 하는 데 필요한 계정 체계를 함께 만듭니다.
4. PC는 NAC, 모바일은 MDM
NAC가 네트워크에 연결된 기기를 통제한다면, 회사 밖에서도 쓰는 노트북·스마트폰은 MDM(Jamf·Intune)이 맡습니다. 두 영역을 함께 설계해 빈틈을 줄입니다.
5. 설치로 끝나지 않습니다
모니터링 모드부터 단계적 차단, 예외 기기 정리, 정책 튜닝과 장애 대응까지 유지보수로 맡습니다.
6. 보안 전체 그림 안에서
NAC 하나로 끝나지 않는 내부 보안은 SASE, EDR, DLP, AI 정보 유출 방지까지 이어서 설계할 수 있습니다.
Genian NAC 도입 절차 5단계
네트워크 진단
스위치·VLAN·DHCP·무선 구조와 기기 현황, 인증 체계를 확인합니다.
진단구성·정책 설계
구축형·클라우드 선택, 센서 배치, 접근·단말 보안 정책과 예외 기준을 설계합니다.
설계모니터링 모드
차단 없이 현황을 수집해 자산 목록과 예외 기기를 정리합니다.
가시성단계적 차단
부서·구간별로 차단과 격리를 켜고, 조치 페이지와 신청 절차를 안내합니다.
통제운영 · 증적 관리
정책 튜닝과 장애 대응을 지원하고, 인증심사용 리포트 보관 체계를 함께 운영합니다.
ISMSGenian NAC·ISMS 자주 묻는 질문
NAC는 무엇을 하는 솔루션인가요?
지니안 NAC의 장점은 무엇인가요?
ISMS 인증심사에 NAC가 꼭 필요한가요?
NAC는 ISMS-P의 어떤 인증기준에 대응하나요?
에이전트를 꼭 설치해야 하나요?
기존 스위치를 바꿔야 하나요?
클라우드 NAC와 구축형 NAC는 어떻게 다른가요?
NAC를 도입하면 업무가 막히지 않나요?
NAC와 MDM은 무엇이 다른가요?
코레이즈는 어떤 회사인가요?
ISMS 인증 준비, NAC부터 시작해 보세요.
사업장 수와 기기 규모, 인증 일정을 알려 주시면 구축형·클라우드 중 맞는 방식과 인증기준별 대응 범위를 제안해 드립니다.
본 글의 제품 정보는 2026년 10월 기준 지니언스 공식 자료로 정리했으며, 화면은 이해를 돕기 위한 예시입니다. 인증기준별 대응 범위는 조직의 정책과 심사 기준에 따라 달라질 수 있습니다. Genian, Genian NAC는 (주)지니언스의 상표입니다.