 Seminar Report · 2026.09
입사부터 퇴사까지, IT는 자동으로.
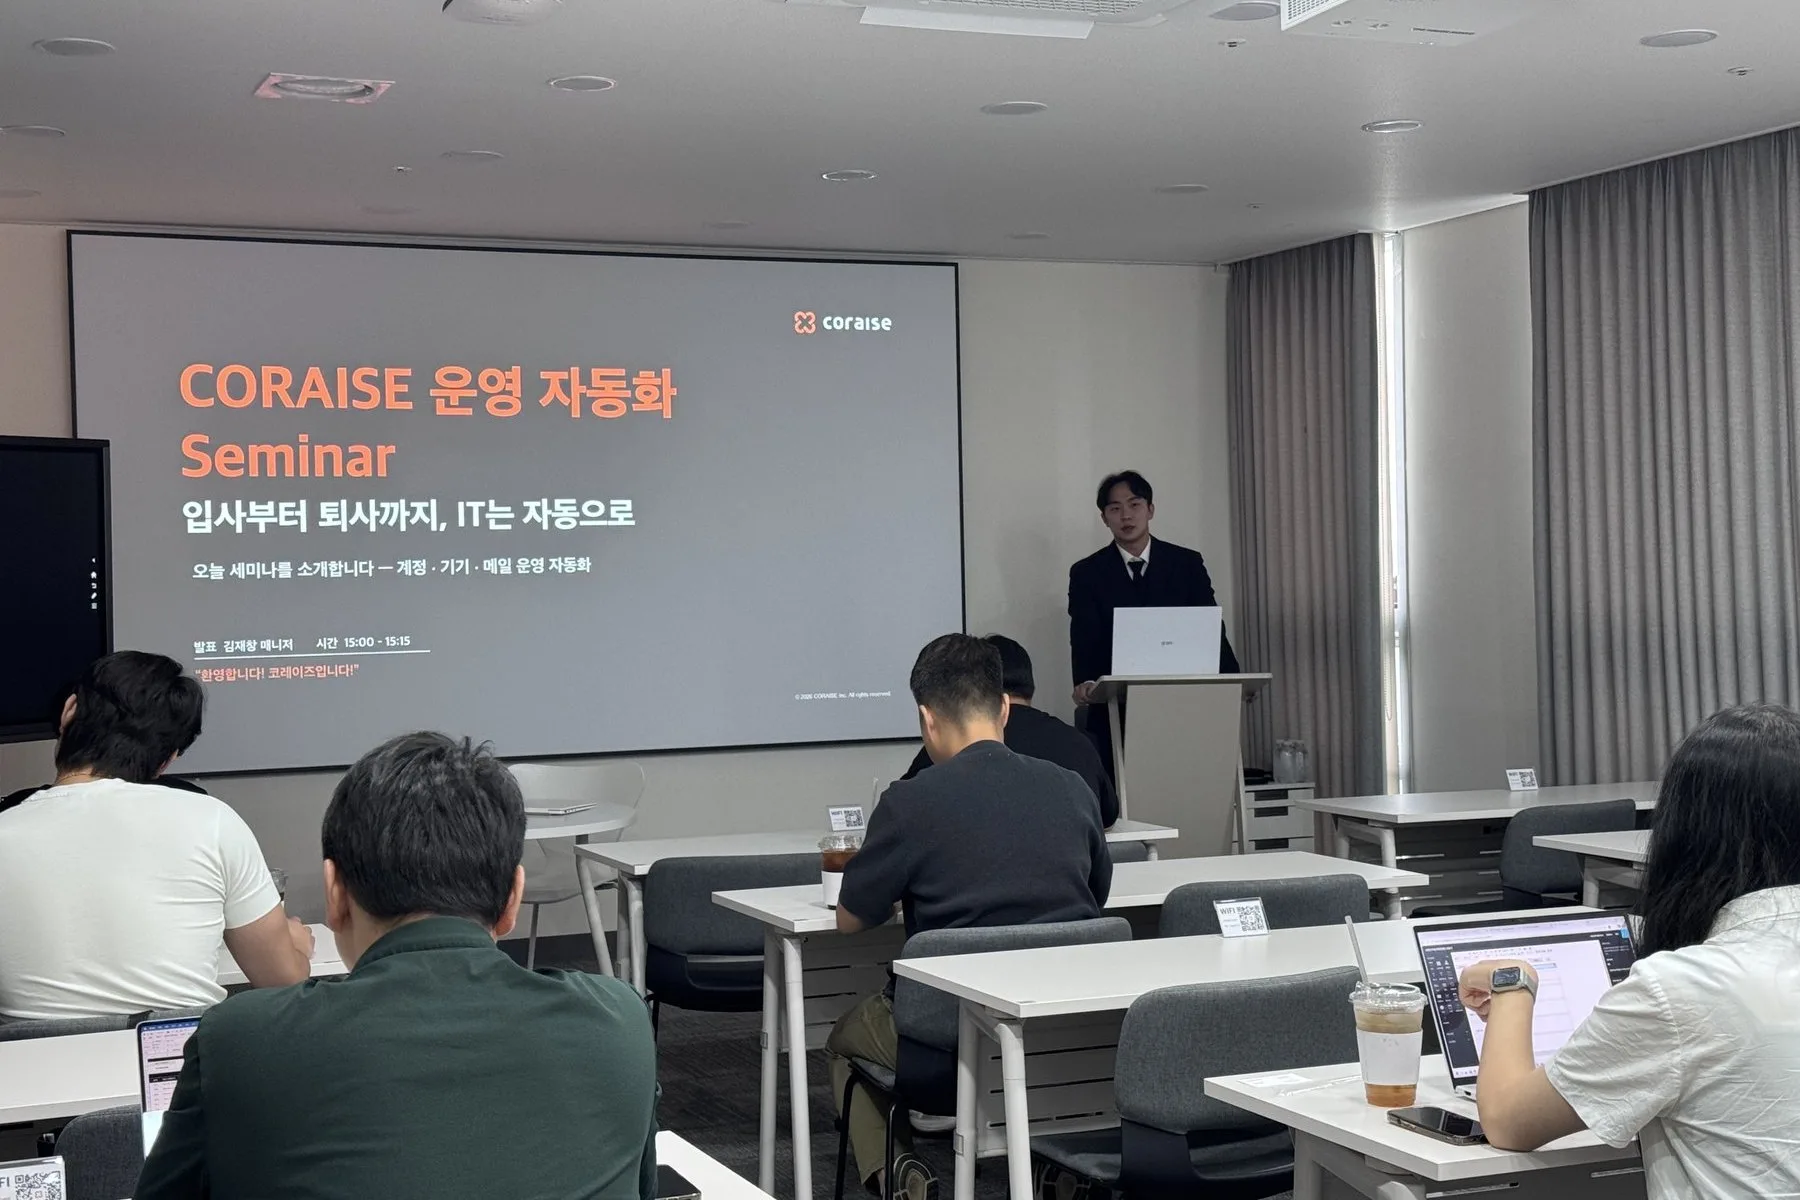
2026년 9월 10일(목), 코레이즈 사옥 이전 후 처음으로 고객사 IT 담당자분들을 모시고 운영 자동화 세미나를 열었습니다. 계정 생성(ID PaC), 기기 지급(MDM), 메일 보안(FortiMail Workspace Security)까지 — 세 개 세션에서 실제 데모로 보여드린 내용을, 참석하지 못하신 분들을 위해 정리해 드립니다.

AI로 일하는 시대인데, 입·퇴사 처리는 아직 손으로 합니다.
요즘은 AI 덕분에 업무 품질이 올라가고, 자동화로 1인 창업도 가능한 시대입니다. 그런데 많은 기업에서 신규 입사자의 계정 생성과 기기 지급, 퇴사자의 라이선스 회수와 기기 초기화는 여전히 IT 담당자가 하나하나 수작업으로 처리하고 있습니다.
이번 세미나는 바로 그 “자동화하지 못하고 있던 부분”을 자동화하기 위해 기획했습니다. 입사 첫날부터 퇴사 마지막 날까지, 임직원 한 명의 IT 라이프사이클을 따라가며 세 가지 솔루션을 순서대로 보여드렸습니다.
인사 등록
인사 DB에 입사자가 등록되면 자동화가 시작됩니다.
HR 데이터계정 생성
M365·Google Workspace 계정, 그룹, 라이선스를 자동 부여합니다.
ID PaC기기 지급
첫 로그인만 하면 필수 프로그램·보안 정책이 자동 적용됩니다.
Intune · Jamf메일 보호
피싱·BEC 메일을 탐지하고 이미 도착한 메일까지 회수합니다.
FortiMail퇴사 회수
계정 삭제, 라이선스 회수, 원격 초기화까지 자동 처리됩니다.
ID PaC · MDMID PaC — 인사 DB 하나로 계정·그룹·라이선스를 자동으로.
최Speaker · 최현규 매니저ID PaC은 Microsoft 365와 Google Workspace의 계정 생성, 조직·그룹 할당, 라이선스 배정을 자동으로 처리하는 코레이즈의 인사연동 솔루션입니다. 인사 DB를 기준으로 ID PaC이 M365 또는 GWS에 동기화하면서 입사자·퇴사자 처리를 자동으로 진행합니다.
세션에서는 기본 로직과 동기화 방식을 먼저 설명드린 뒤 실제 테스트를 진행했습니다. 가상의 임직원 100명을 동기화하는 데 걸린 시간은 약 1분이었습니다.
01인사 데이터 연결
시트·파일(Excel, Google Sheet, CSV), RDB(Oracle, MS SQL, MySQL, PostgreSQL), 외부 API(JADE, U.STRA WORKS) 세 가지 방식을 지원합니다. 목록에 없는 DB·API도 연동 개발을 협의할 수 있습니다.
02부서별 라이선스 정책
전사 공통 정책 위에 부서별 정책을 얹는 구조입니다. 예를 들어 전사 Business Standard + 데이터분석팀 Power BI Pro라면 두 라이선스가 모두 자동 할당되어 과다·누락 할당을 막습니다.
03Schedule Sync · Manual Sync
정해진 주기로 자동 실행하거나, 필요할 때 수동으로 실행합니다. M365·GWS·C.조직도 대상별로 개별 ON/OFF가 가능합니다.
04실행 전 변경사항 확인
데이터 검사 → 연결 확인 → 예상 결과 순서로 생성·수정·부서 이동·휴직·퇴직·겸직 건수와 대상자를 확인한 뒤 동기화합니다.
05퇴사자 자동 처리
재직 상태에 ‘퇴직’이 반영되면 설정한 N일 후 사용자를 삭제하고, 라이선스도 동시에 회수합니다.
06보안
ID PaC 서버에서 고객사 DB로 단방향 접근하며, 화이트리스트로 ID PaC 서버 IP만 허용합니다. 동기화 로그와 감사 로그를 제공합니다.


MDM — 박스째 전달해도,
첫 로그인이면 세팅이 끝납니다.
박Speaker · 박시원 엔지니어
계정을 만들었다면 다음은 기기 지급입니다. 기기 지급은 단순히 노트북을 건네는 일이 아닙니다. 초기화, 필수 프로그램 설치, 기본 설정까지 해야 하기 때문에 생각보다 많은 시간이 듭니다.
MDM(Mobile Device Management)은 한 번만 세팅해 두면 이 모든 과정이 자동으로 설치되고, 필요할 때 원격으로 초기화할 수 있게 해 주는 솔루션입니다. 세션에서는 MDM이 왜 필요한지 설명드린 뒤 첫 로그인 시 프로그램이 자동 설치되는 장면까지 데모로 보여드리고, 입사자 기기 지급 단계를 참석자분들과 함께 확인했습니다.
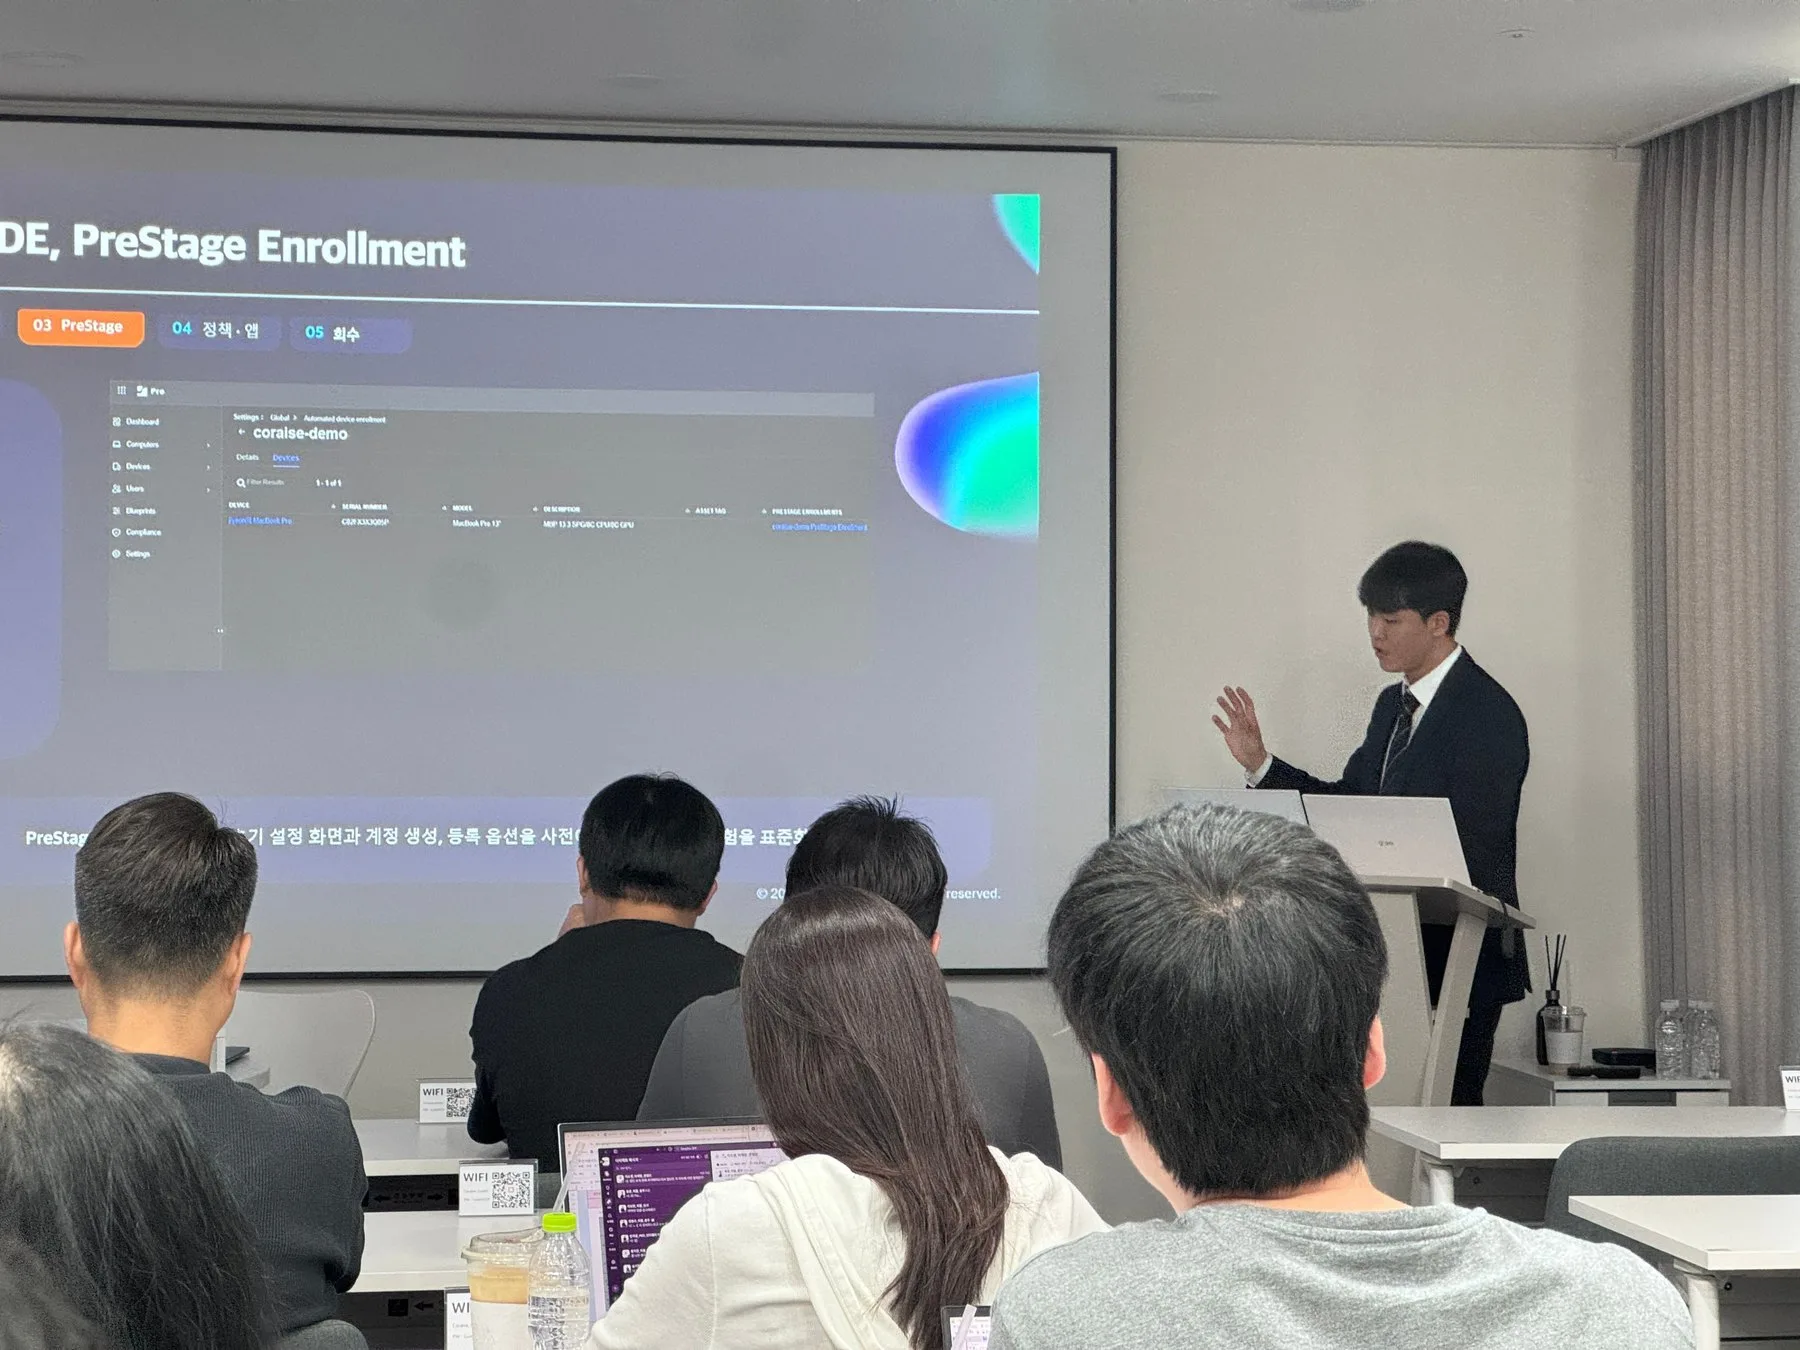

Windows와 Mac, 같은 흐름으로
Autopilot이 Windows에서 회사 장치 식별·초기 등록 역할을 한다면, Apple에서는 Apple Business와 Jamf가 그 역할을 합니다.
| Windows — Microsoft Intune + Autopilot | macOS — Jamf Pro + Apple Business (ADE) | |
|---|---|---|
| 장치 등록 | Hardware Hash · OEM 정보로 Autopilot에 사전 등록 | Apple 공식 리셀러 구매 또는 Configurator로 Apple Business에 등록 |
| MDM 연결 | 배포 프로필로 OOBE 첫 화면 · Entra ID Join · 사용자 권한 고정 | Apple Business에서 Jamf Pro 서버 할당 — 초기화 후에도 자동으로 해당 MDM 등록 |
| 그룹 · 초기 설정 | 동적 그룹(예: deviceOSType = Windows)으로 장치 자동 분류 | PreStage Enrollment로 Setup Assistant 화면 · 로컬 관리자 · 등록 옵션 사전 정의 |
| 정책 · 앱 | BitLocker 자동 활성화, Defender 실시간 보호, LAPS, 화면 잠금, 필수 앱 | 구성 프로필, 필수 앱, FileVault 등 등록 완료 즉시 적용 |
| 로그인 | 회사 계정 로그인 → Entra ID Join → Intune 등록 → 즉시 업무 | Jamf Connect로 Okta · Entra ID · Google Workspace 계정으로 Mac 로그인 |
| 회수 | 계정 차단 → 원격 초기화 → Autopilot 재배포 | 계정 차단 → 원격 초기화(Wipe) → PreStage로 다음 사용자 재배정 |
운영 중 확인할 항목
메일 보안이 왜 운영 자동화일까요?
이Speaker · 이수연 엔지니어얼핏 관계가 없어 보이지만, 실제로는 밀접하게 연결되어 있고 사례도 많습니다. 피싱 메일, 사칭 메일이 회사 메일로 들어올 때마다 IT·보안 담당자는 메일 헤더 분석, 블랙리스트 등록 같은 작업에 시간을 씁니다. 마지막 세션에서는 이 시간을 획기적으로 줄이고 보고서까지 자동으로 제공하는 FortiMail Workspace Security를 소개했습니다.
Microsoft 365와 Google Workspace는 API 기반으로 연동되고, 그 외 메일 서버는 MX 레코드 변경만으로 도입할 수 있습니다.
GWS·M365를 쓰는데 왜 피싱이 들어올까요?
출처: Microsoft Threat Intelligence 2026 Q1, FBI Internet Crime Report 2025 (세미나 발표 자료 기준)
방화벽이 보지 못하는 경로
클라우드 메일(Gmail, M365)은 방화벽 밖에서 직원 메일함에 바로 도착합니다. 직원이 링크를 클릭하면 정상 HTTPS 아웃바운드로 나가기 때문에 방화벽은 그대로 허용합니다.
약관상 책임 제한
Microsoft Customer Agreement와 Google Cloud 서비스 약관은 모두 간접·결과적 손해, 수익·영업 손실에 대해 책임지지 않는다고 명시합니다. 피해는 사용 기업이 감당하게 됩니다.
SPF · DKIM · DMARC를 설정해도
| 막는 것 | 막지 못하는 것 |
|---|---|
| 도메인 위조 — 인증되지 않은 서버 발송 차단 | 링크 없는 BEC — 텍스트만으로 송금·계좌 변경 요구 |
| 발신자 스푸핑 — From과 실제 발송 서버 불일치 감지 | 지연 변조 — 수신 땐 정상 URL, 클릭 시점에 피싱 페이지로 교체 |
| 정책 기반 격리 — reject / quarantine 자동 처리 | 신규 유령 도메인 — 등록 2일 된 도메인도 인증 통과 |
| 알려진 피싱 도메인 — 인증 실패 도메인 차단 | QR코드 · 이미지 피싱 — 이미지 속 링크는 텍스트 필터 우회 |
지연 변조 공격의 실제 흐름 (세션 시연)
- 09:00메일 수신 · 보안 검사 통과 (정상 빈 문서 페이지)
- 09:05공격자가 링크 목적지를 가짜 MS 로그인 페이지로 교체
- 09:10직원 클릭 · 자격증명 입력
- → 계정 탈취, 내부 메일·파일 접근, 측면 이동 시작. 수신 시점에 한 번만 검사하는 기본 보안은 이 공격에 무방비입니다.
메일함 도착 전에 차단하고, 이미 도착한 메일도 회수합니다.
위험 요소가 많은 환경을 그대로 두기보다, 메일 보안에도 투자해 꼼꼼하게 막는 것이 중요합니다. 세션에서는 관리자가 실제로 보게 될 운영자 콘솔도 함께 보여드렸습니다. 어려운 버튼이 많은 화면이 아니라 직관적인 UI로 위협 정보를 쉽게 찾을 수 있습니다.
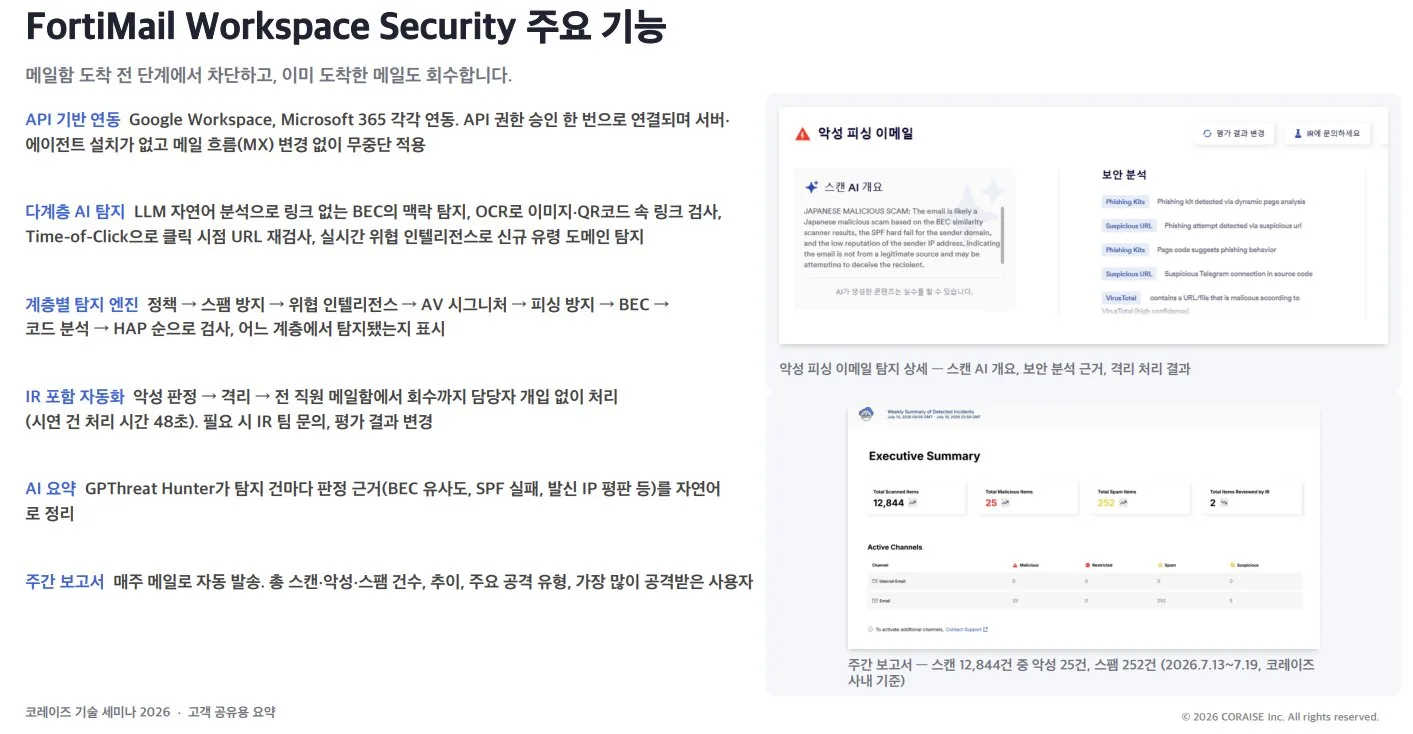
01API 기반 연동
Google Workspace, Microsoft 365 각각 연동합니다. API 권한 승인 한 번으로 연결되며 서버·에이전트 설치가 없고, 메일 흐름(MX) 변경 없이 무중단으로 적용됩니다.
02다계층 AI 탐지
LLM 자연어 분석으로 링크 없는 BEC의 맥락을 탐지하고, OCR로 이미지·QR코드 속 링크를 검사합니다. Time-of-Click으로 클릭 시점 URL을 재검사하고, 실시간 위협 인텔리전스로 신규 유령 도메인을 탐지합니다.
03계층별 탐지 엔진
정책 → 스팸 방지 → 위협 인텔리전스 → AV 시그니처 → 피싱 방지 → BEC → 코드 분석 → HAP 순으로 검사하고, 어느 계층에서 탐지했는지 표시합니다.
04IR 포함 자동화
악성 판정 → 격리 → 전 직원 메일함에서 회수까지 담당자 개입 없이 처리합니다(시연 건 처리 시간 48초). 필요하면 IR 팀 문의, 평가 결과 변경도 가능합니다.
05AI 요약
GPThreat Hunter가 탐지 건마다 판정 근거(BEC 유사도, SPF 실패, 발신 IP 평판 등)를 자연어로 정리합니다.
06주간 보고서
매주 메일로 자동 발송됩니다. 총 스캔·악성·스팸 건수와 추이, 주요 공격 유형, 가장 많이 공격받은 사용자를 한눈에 볼 수 있습니다.
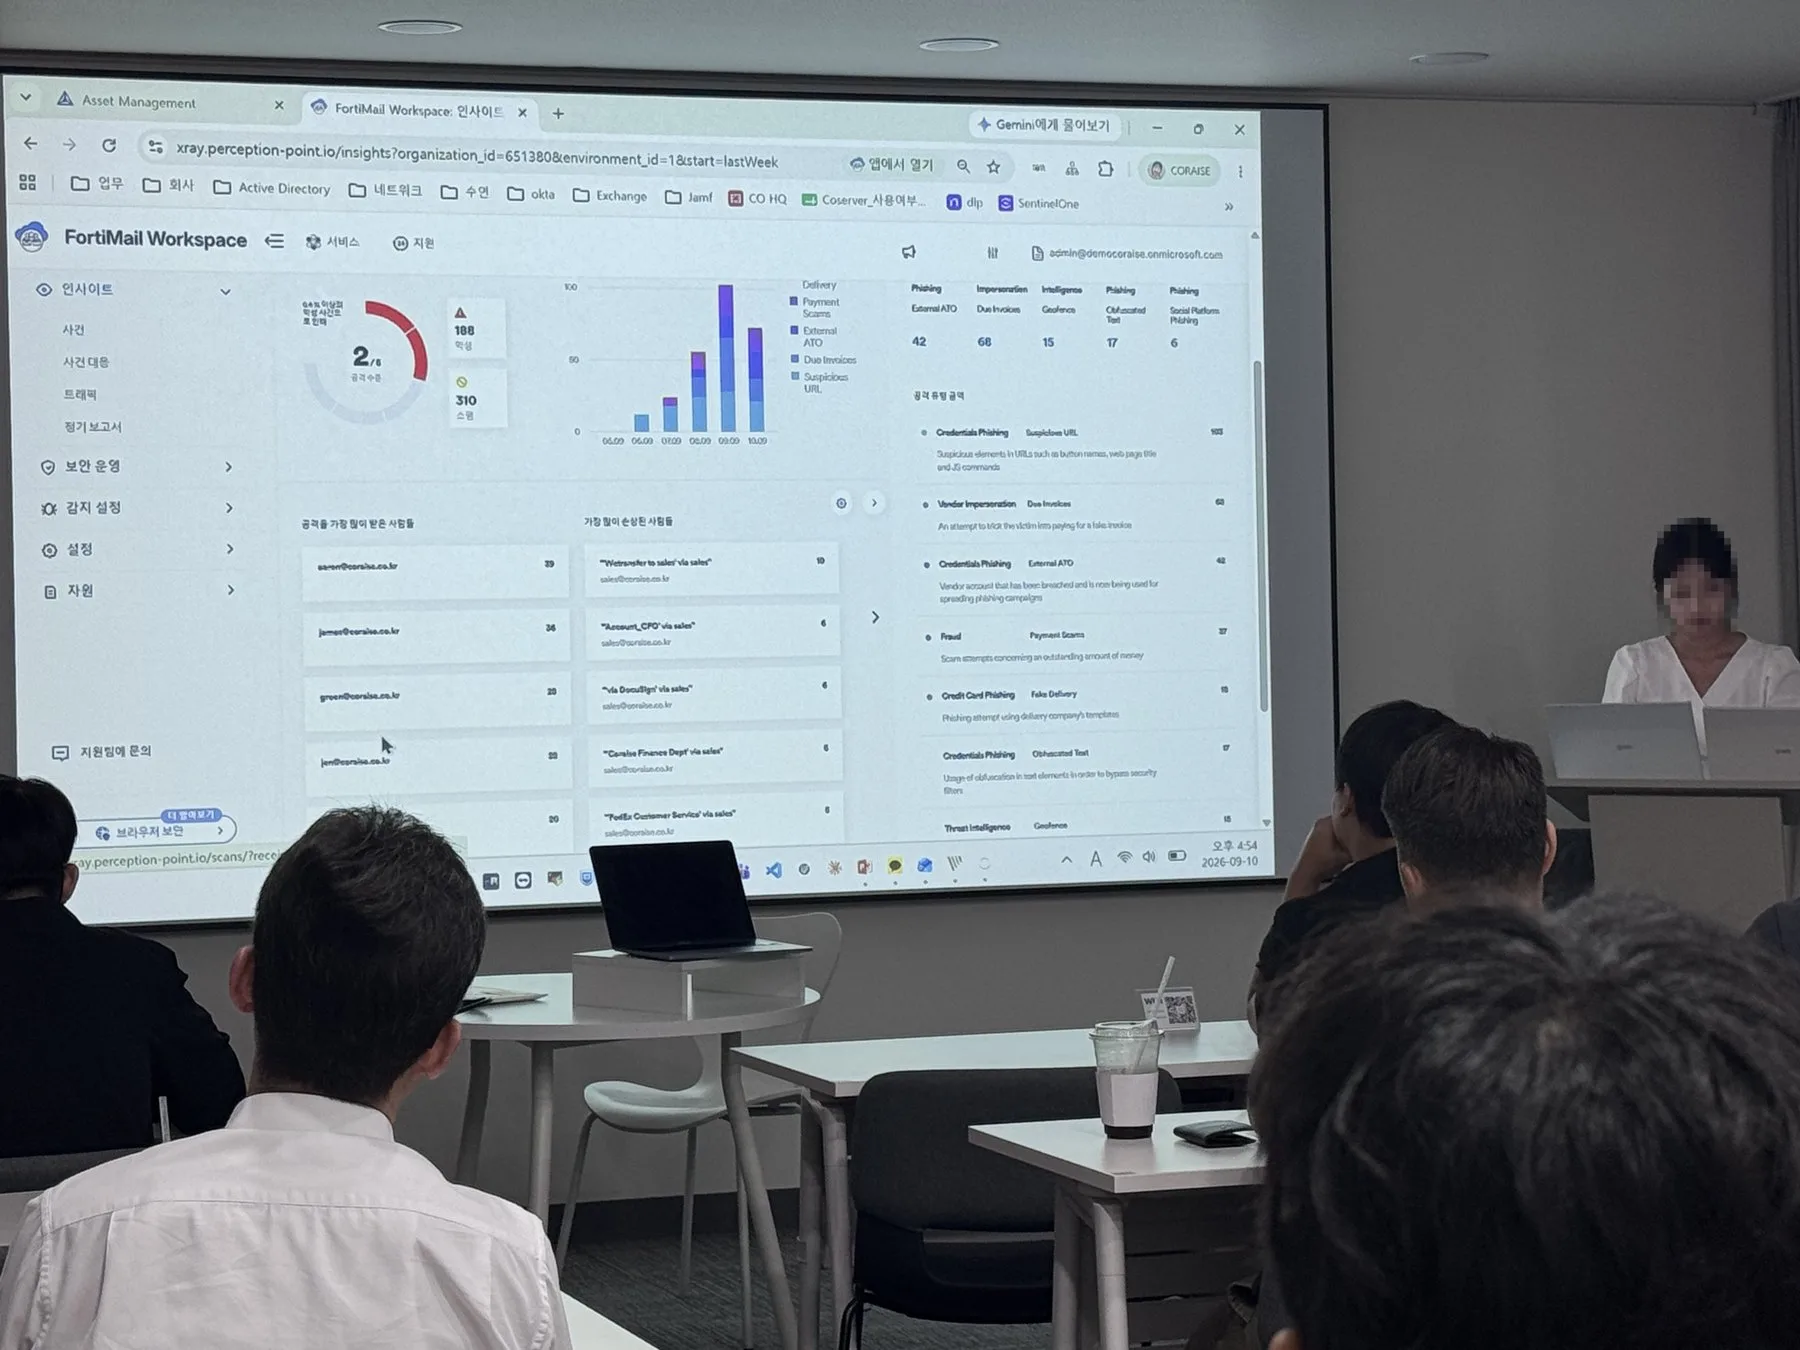
새 사옥에서 처음 맞이한 고객 세미나.
입구에서 참석자분들의 입장을 안내해 드렸고, 세미나 중 급하게 업무를 처리하셔야 하는 분들을 위해 라운지 이용도 함께 안내해 드렸습니다. 많은 분들이 참석해 주셨고, 세션이 끝난 뒤에도 많은 질문을 받아 저희에게도 보람찬 9월이 되었습니다.


자주 묻는 질문
코레이즈 운영 자동화 세미나는 언제, 어떤 내용으로 열렸나요?
ID PaC으로 계정을 동기화하는 데 시간이 얼마나 걸리나요?
ID PaC은 어떤 인사 데이터와 연동할 수 있나요?
Windows와 Mac을 함께 쓰는 회사도 기기 지급을 자동화할 수 있나요?
Microsoft 365나 Google Workspace 기본 보안만으로는 부족한가요?
세미나 발표 자료를 받을 수 있나요?
세미나 자료와 데모, 따로 요청하실 수 있습니다.
참석하지 못하셨거나 우리 회사 환경에서 직접 보고 싶으신 분은 언제든 문의해 주세요. 발표 자료를 보내 드리고, ID PaC · MDM · FortiMail 데모를 고객사 환경에 맞춰 진행해 드립니다. 다음에는 더 궁금해하실 만한 주제로 세미나를 한 번 더 준비하겠습니다.
본 글은 2026년 9월 10일 코레이즈 운영 자동화 세미나의 발표 내용을 2026년 9월 기준으로 정리했습니다. 처리 시간 등 수치는 세미나 데모 환경 기준이며, 실제 환경에 따라 달라질 수 있습니다.
Microsoft 365, Intune, Entra ID, Google Workspace, Apple Business, Jamf, FortiMail은 각 소유자의 상표입니다. ID PaC · C.조직도는 코레이즈의 솔루션입니다.