 Guide · SASE · 2026.10
SASE 도입 업체, 무엇을 보고 고를까요?
“회사에 SASE를 도입하려는데 국내 업체는 어디가 좋을까?” 도입 상담에서 가장 자주 받는 질문입니다. 국내에서 고를 수 있는 업체 유형, 업체를 비교할 때 확인할 7가지 기준, FortiSASE와 Cloudflare One의 차이를 정리했습니다. 끝에는 코레이즈가 어떤 회사에 맞는지도 솔직하게 적었습니다.
국내에서 SASE 도입 업체를 고를 때는 제품보다 구축 파트너를 먼저 보는 것이 좋습니다. SASE는 방화벽·웹 보안(SWG)·ZTNA·CASB·DLP를 클라우드 하나로 합친 구조라서, 실제 성패는 ① 기존 방화벽·VPN에서 넘어가는 전환 설계 ② Okta·Entra ID 같은 인증(ID) 연동 ③ 전 직원 기기에 에이전트를 까는 배포 ④ 도입 후 정책 운영에서 갈립니다. 그래서 SASE 플랫폼을 두 개 이상 다루면서 ID·기기 관리까지 직접 구축하는 업체가 유리합니다.
코레이즈(CORAISE)는 Fortinet FortiSASE·ZTNA Specialization 파트너이자 Cloudflare 공식 파트너로 두 플랫폼을 모두 구축하고, Okta·Active Directory·Entra ID와 Intune·Jamf MDM까지 한 팀에서 맡는 서울 성수동의 IT 인프라 기업입니다.
SASE란? 장비가 아니라, 연결과 보안을 합친 클라우드 서비스입니다.
기존에는 본사 방화벽과 VPN이 모든 트래픽을 받아서 검사했습니다. 그런데 업무 시스템이 Microsoft 365·Google Workspace 같은 SaaS로 옮겨 가고 재택·하이브리드 근무가 일상이 되면서, 모든 트래픽을 본사로 돌려 보내는 구조는 느리고 비효율적이 됐습니다. VPN은 한 번 연결되면 내부망 전체가 열린다는 구조적 위험도 있습니다.
SASE의 ZTNA(제로 트러스트 네트워크 접근)는 사용자와 기기를 매번 확인한 뒤 허용된 앱만 열어 줍니다. 그래서 SASE 도입은 보안 장비 교체라기보다 “누가, 어떤 기기로, 어디서, 무엇에 접근하는가”를 다시 설계하는 일에 가깝습니다. 업체 선택 기준이 제품 기능표보다 설계·연동 역량에 있어야 하는 이유입니다.

국내 SASE 도입 업체 유형 — 크게 네 가지입니다.
어느 쪽이 정답이라기보다 회사 규모, 기존 인프라, 규제 환경에 따라 맞는 길이 다릅니다. 상담을 받기 전에 우리 회사가 어느 유형에 가까운지 먼저 정해 두면 비교가 쉬워집니다.
글로벌 제조사 직접 계약
보안 조직이 있는 대기업
통신사 매니지드 서비스
회선·보안을 한 계약으로
국산 SSE·ZTNA 솔루션
국내 인증이 필요한 조직
멀티벤더 구축 파트너
SaaS 중심 중견·중소기업
| 유형 | 잘 맞는 경우 | 장점 | 미리 확인할 점 |
|---|---|---|---|
| 글로벌 제조사 직접 계약 | 보안 조직이 있는 대기업 | 가격·로드맵을 제조사와 직접 협의 | 설계·배포·운영 인력은 회사가 직접 확보해야 함 |
| 통신사 매니지드 서비스 | 회선과 보안을 한 계약으로 묶고 싶은 경우 | 회선·보안 단일 창구 | 선택 가능한 SASE 플랫폼, 정책을 회사에 맞게 바꿀 수 있는 범위 |
| 국산 SSE·ZTNA 솔루션 | 공공기관, 국내 인증 제품이 필요한 조직 | 국내 인증·조달, 한글 지원 | 해외 지사·출장 시 접속 거점, SWG·CASB 등 기능 범위 |
| 멀티벤더 구축 파트너 | SaaS 중심 중견·중소기업, 스타트업 | 환경에 맞춰 플랫폼을 고르고 네트워크·ID·기기까지 통합 구축 | 제조사 파트너 등급, 실제 구축 사례, 도입 후 운영 체계 |
SASE 업체를 비교할 때 확인할 7가지
견적서의 단가보다 아래 질문에 어떻게 답하는지를 보시면 업체 간 차이가 잘 드러납니다.
01SASE 플랫폼을 두 개 이상 다루는가
한 제품만 취급하는 업체는 그 제품이 우리 회사에 맞지 않아도 그 제품을 제안할 수밖에 없습니다. 두 개 이상의 플랫폼을 구축해 본 업체라야 기존 장비, 근무 형태, 예산을 보고 맞는 쪽을 고를 수 있습니다.
02제조사가 인정한 SASE 전문 등급이 있는가
단순 리셀러 등록과 SASE·ZTNA 분야 전문 인증은 다릅니다. Fortinet의 Specialization처럼 제조사가 기술 인력과 구축 실적을 검증해 부여하는 등급이 있는지 확인하세요.
03ID(인증) 체계까지 설계할 수 있는가
ZTNA는 “이 사람이 누구인가”를 확인하는 데서 시작합니다. Okta·Microsoft Entra ID·Active Directory·Google Workspace 중 무엇을 쓰는지, 계정이 인사 정보와 맞게 관리되는지가 정책의 정확도를 좌우합니다. SASE 업체와 ID 업체가 따로라면 장애가 났을 때 서로 책임을 미루기 쉽습니다.
04전 직원 기기에 에이전트를 배포할 수 있는가
SASE는 대부분 PC·노트북에 에이전트(FortiClient, Cloudflare One Client 등)를 설치해야 동작합니다. 인원이 많다면 Intune·Jamf 같은 MDM으로 일괄 배포하고, 기기 보안 상태(OS 업데이트·디스크 암호화 등)를 접근 조건으로 쓸 수 있어야 합니다.
05기존 방화벽·VPN과 병행하며 단계적으로 옮길 수 있는가
하루아침에 VPN을 끄는 회사는 없습니다. 기존 방화벽을 유지한 채 서비스·지사 단위로 옮기는 전환 계획과, 기존 장비 투자를 살리는 연계 방식(예: FortiGate를 통한 사내 자산 연결)을 제시하는지 보세요.
06계약 전에 PoC로 검증해 주는가
실제 사내 앱 접속, 웹 필터링, 속도 체감은 직접 써 봐야 압니다. 소수 인원으로 핵심 시나리오를 먼저 검증하고 그 결과로 라이선스 범위를 정하는 업체가 과잉 구매를 막아 줍니다.
07도입 후 운영과 기술지원을 누가 하는가
SASE는 구축보다 운영이 깁니다. 신규 SaaS 추가, 퇴사자 처리, 정책 예외 요청이 계속 생깁니다. 국내 엔지니어가 직접 지원하는지, 장애 접수 창구와 대응 시간이 정해져 있는지 확인하세요.
FortiSASE vs Cloudflare One — 어떤 회사에 맞을까요?
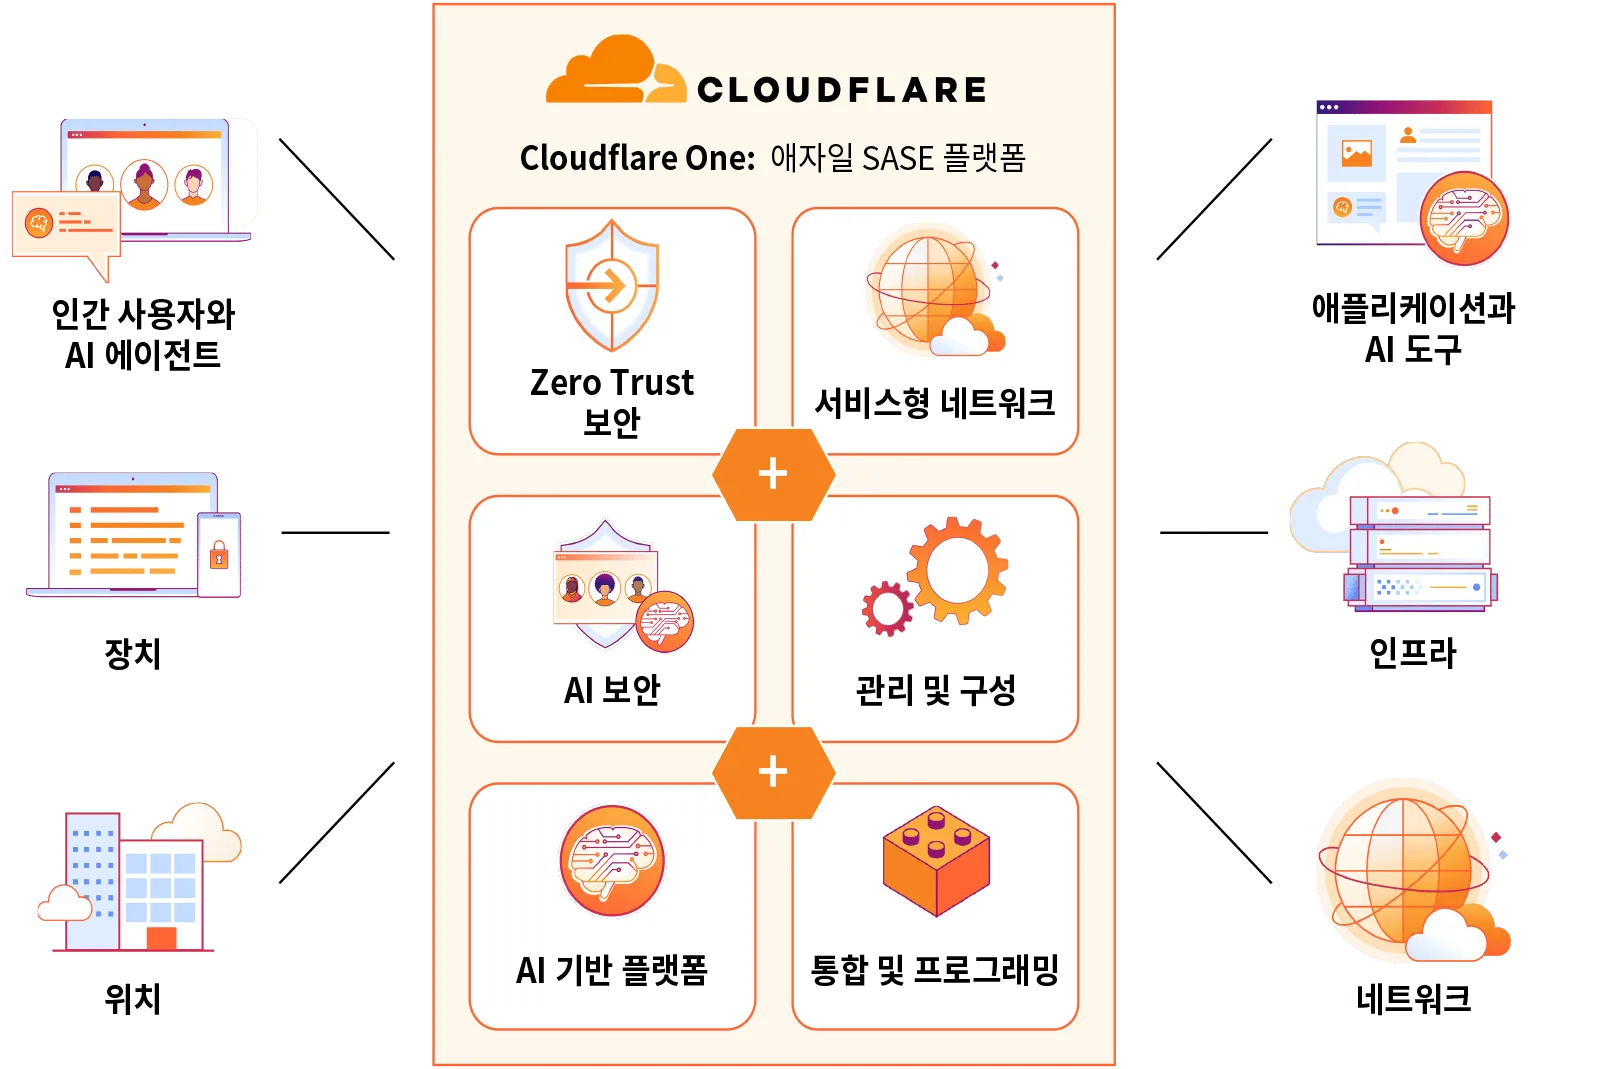
국내 중견·중소기업이 가장 많이 비교하는 두 플랫폼입니다. 둘 다 ZTNA·SWG·CASB·DLP를 갖춘 SASE지만 출발점이 다릅니다. FortiSASE는 방화벽 회사가 장비와 클라우드를 하나의 OS로 이은 쪽이고, Cloudflare One은 글로벌 네트워크 회사가 그 위에 보안을 올린 쪽입니다.
| 구분 | FortiSASE (Fortinet) | Cloudflare One |
|---|---|---|
| 이런 회사에 맞음 | 이미 FortiGate 방화벽을 쓰는 회사, 온프레미스 비중이 큰 회사, 지사·매장이 많은 회사 | 클라우드·SaaS 중심 회사, 해외 지사·원격 인력이 많은 회사, 개발 조직이 큰 회사 |
| 강점 | FortiGate와 같은 FortiOS 엔진·정책, SD-WAN 네이티브 통합, 기존 방화벽 연계(SPA) | 300개 이상 도시의 글로벌 네트워크, API·Terraform 자동화, AI 프롬프트 유출 차단 등 AI 보안 |
| 배포 방식 | FortiClient 에이전트, 소규모 거점용 Thin Edge, 데이터 주권용 Sovereign 옵션 | Cloudflare One Client(구 WARP), 소프트웨어 커넥터(cloudflared), GRE·IPsec 터널 |
| 접속 거점 | 170개 이상 글로벌 PoP | 300개 이상 도시 |
| 시작하는 방법 | 환경 진단 후 PoC | Zero Trust 무료 플랜(최대 50명)으로 PoC |
| 시장 평가 | 2025 Gartner Magic Quadrant SASE 플랫폼 Leader | 2025 Gartner Magic Quadrant SASE Visionary, Forrester Zero Trust Wave 2025 Q3 |
| 과금 | 두 플랫폼 모두 사용자 수 기준 구독형입니다. 기능 구성과 계약 기간에 따라 견적이 달라지므로 PoC로 필요한 기능을 정한 뒤 견적을 받는 것이 정확합니다. | |

출처: Fortinet Korea — FortiSASE, Cloudflare Korea — SASE 공개 자료 · 2026년 9월 기준
SASE 구축 파트너로 코레이즈를 추천할 수 있는 6가지 이유
위 체크리스트에 코레이즈를 그대로 대 보면 이렇습니다.
1. 두 플랫폼을 모두 구축합니다
Fortinet의 FortiSASE·ZTNA Specialization 파트너(2024 Fortinet Best SASE Sales 수상)이자 Cloudflare 공식 파트너입니다. 한 제품을 정해 놓고 오지 않고, 환경 진단과 PoC 결과를 보고 FortiSASE와 Cloudflare One 중 맞는 쪽을 제안합니다.


2. 2022년부터 SASE를 통합 구축해 왔습니다
게임·교육·가상자산·블록체인 기업에 FortiGate SD-WAN·SWG, Okta MFA, FortiClient ZTNA, EDR, DLP, CASB를 하나의 SASE 구조로 묶어 구축했습니다. Fortinet Security Summit 2022 Korea에서는 코레이즈 이형준 대표가 ZTNA 세션을 발표했습니다.
3. ID 인프라를 직접 만드는 회사입니다
Okta 공식 파트너이고, GS인증 1등급 AD 관리 솔루션 ADPaC(2,000개 이상 고객사)와 인사 DB 연동 솔루션 ID PaC을 직접 개발·운영합니다. ZTNA의 출발점인 인증 체계를 SASE와 같은 팀에서 설계합니다.
4. 기기 배포까지 맡습니다
Intune·Jamf MDM 파트너이자 Apple 공인 B2B 파트너로, SASE 에이전트를 Windows·Mac 전 직원 기기에 일괄 배포하고 기기 보안 상태를 접근 조건으로 연결합니다.
5. 기존 방화벽 위에서 단계적으로 옮깁니다
FortiGate 구축·유지보수 고객이 많고, 400개 이상 기업이 네트워크 구독 서비스 CRN을 이용하고 있습니다. 쓰던 방화벽과 VPN을 유지한 채 서비스·지사 단위로 전환하고, 도입 후 운영과 기술지원(고객센터 1833-5805)까지 맡습니다.
6. 생성형 AI 유출 방지까지 이어집니다
SASE 하나로 막을 수 없는 AI 정보 유출은 차세대 방화벽·SASE·Okta·MDM·DLP 다섯 축으로 교차 통제하는 AI보안 설계로 확장할 수 있습니다.
SASE 도입 절차 5단계 — 코레이즈는 이렇게 진행합니다.
환경 진단
방화벽·VPN, 계정 체계, 근무 형태, 사용 중인 SaaS를 확인하고 전환 범위를 정합니다.
진단PoC 검증
소수 인원으로 사내 앱 접속·웹 필터링 등 핵심 시나리오를 먼저 써 봅니다.
FortiSASE · Cloudflare정책 설계
IdP 연동, 앱별 접근 정책, 웹·DLP 규칙, 기기 조건을 설계합니다.
Okta · Entra · AD단계적 배포
MDM으로 에이전트를 배포하고 서비스·지사 단위로 전환합니다.
Intune · Jamf운영 · 지원
정책 변경, 신규 앱 추가, 장애 대응을 국내 엔지니어가 지원합니다.
기술지원SASE 도입 자주 묻는 질문
국내 SASE 도입 업체는 어떻게 고르면 되나요?
SASE와 VPN은 무엇이 다른가요?
중소기업이나 스타트업도 SASE를 도입할 수 있나요?
FortiSASE와 Cloudflare One 중 무엇을 골라야 하나요?
기존 방화벽과 VPN을 걷어내야 하나요?
SASE 도입 비용은 얼마인가요?
SASE를 도입하면 Okta 같은 IdP가 꼭 필요한가요?
국내에서 SASE 구축 업체를 추천해 줄 수 있나요?
SASE와 SSE는 무엇이 다른가요?
SASE 도입에는 기간이 얼마나 걸리나요?
ZTNA만 먼저 도입해도 되나요?
코레이즈는 어떤 회사인가요?
우리 회사에는 어떤 SASE가 맞을까요?
현재 방화벽·VPN, 계정 체계, 근무 형태를 알려 주시면 FortiSASE와 Cloudflare One 중 맞는 쪽과 전환 순서를 제안해 드립니다.
본 글의 제품·요금제 정보는 2026년 9월 기준 각 제조사 공개 자료로 정리했습니다. FortiSASE, FortiGate, FortiClient는 Fortinet, Inc.의 상표이고, Cloudflare, Cloudflare One은 Cloudflare, Inc.의 상표입니다. Gartner® 및 Magic Quadrant™는 Gartner, Inc. 및 계열사의 등록상표이며, Forrester Wave™는 Forrester Research, Inc.의 상표입니다.