Fortinet FortiEndpoint  ·  FortiClient의 다음 세대

AI 시대를 위한
통합 엔드포인트 플랫폼

ZTNA·VPN, 엔드포인트 보호(EPP), 탐지·대응(EDR/XDR), 데이터 보안(DLP), AI 가시성·제어를 하나의 에이전트, 하나의 콘솔, 하나의 라이선스로 통합합니다. 여러 개의 보안 에이전트를 걷어내고, 액세스·엔드포인트·데이터 보안을 한 화면에서 운영하세요.

1 에이전트 1 콘솔 1 라이선스 SaaS 100% 클라우드 관리 OS Windows · macOS · Linux · iOS · Android
FortiEndpoint 단일 에이전트 · 단일 콘솔
단일 라이선스
AI-assisted operations
EPP
AI 가시성
ZTNA
디바이스 제어
앱 제어
웹 필터링
취약점 관리
DLP
EDR
FirewallIAMSIEMMailMDMTDIR 포티넷 시큐리티 패브릭 & 서드파티 연동
지원 플랫폼
Windows Windows Server macOS iOS Linux Android
중앙 관리 콘솔은 Windows · macOS · Linux 엔드포인트를 통합 관리합니다
FortiClient → FortiEndpoint

FortiClient는 사라지지 않았습니다.
FortiEndpoint라는 더 큰 플랫폼이 되었습니다.

포티넷은 FortiClient 통합 에이전트에 FortiEDR/XDR·AI 가시성·차세대 DLP를 결합하고, 이 통합 플랫폼을 FortiEndpoint로 브랜딩했습니다. 단말에 설치되는 에이전트 이름은 여전히 FortiClient이며, FortiEndpoint 라이선스를 구매하면 FortiClient 통합 에이전트가 제공됩니다.

지금까지

FortiClient

Fabric Agent · ZTNA/VPN · EPP

  • 제품 구성 FortiClient 에이전트 + EMS(중앙관리) — FortiEDR은 별도 제품·별도 에이전트
  • 라이선스 VPN/ZTNA 에디션 · EPP/APT 에디션 · Managed 에디션
  • 관리 서버 FortiClient EMS(온프레미스) 또는 FortiClient Cloud
  • 핵심 기능 ZTNA·VPN(SSL/IPsec)·AI 기반 NGAV·웹 필터·앱 방화벽·USB 제어·샌드박스 연동·취약점 스캔
  • FortiGate 연동 엔드포인트 텔레메트리·ZTNA 태그·동적 격리 — 그대로 유지
지금부터

FortiEndpoint

Unified Endpoint Platform for the AI Era

  • 제품 구성 FortiClient 통합 에이전트 1개에 ZTNA/VPN + EPP + EDR/XDR + DLP + AI 가시성을 모두 탑재
  • 라이선스 Zero Trust Connect · EPP · EDR · XDR 4개 티어(누적형) + Managed 옵션 — 단일 SKU
  • 관리 콘솔 FortiEndpoint EMS(FortiClient Cloud 기반 SaaS) — 100% 클라우드, 서버 구축 없음, FortiAnalyzer Cloud 로깅 포함
  • 새 기능 행위 기반 EDR·위협 헌팅·포렌식·랜섬웨어 롤백·AI 앱/에이전트 제어·GenAI DLP·리스크 점수·FortiAI-Assist
  • 운영 다중 에이전트·콘솔 제거, AI 지원 운영으로 조사·문제 해결 시간 단축
Q. 기존 FortiClient Cloud 라이선스는?

Co-term으로 FortiEndpoint SKU로 전환할 수 있습니다. FortiClient Cloud 기반이라 데이터·설정 손실 없이 이관됩니다.

Q. FortiClient EMS 온프레미스를 쓰고 있다면?

BPS 티켓으로 포티넷 팀이 온프레미스 → FortiEndpoint Cloud 데이터 이관을 지원합니다.

Q. 기존 FortiEDR 고객은?

현재 FortiEDR → FortiEndpoint 업그레이드는 지원되지 않으며, 신규 EDR 인스턴스로 프로비저닝됩니다.

Q. 배포 방식은?

FortiEndpoint는 100% 클라우드 관리형(SaaS)입니다. 관리 서버 구축·패치·백업이 필요 없고, 콘솔 개통 즉시 에이전트 배포를 시작할 수 있습니다.

Why now

AI 사용은 엔드포인트에서 시작됩니다

코파일럿, AI 에이전트, 생성형 AI가 임직원의 일상 업무에 들어왔습니다. 민감한 데이터(PII, 지적재산)가 AI 서비스로 흘러가는 지점, 그리고 그것을 통제할 수 있는 유일한 지점이 바로 엔드포인트입니다.

임직원 전반의 AI 도입 증가

직원들의 일상적인 업무 워크플로우에 AI가 포함됩니다.

AI 도구·에이전트의 폭발적 증가

코파일럿, AI 에이전트, 생성형 AI가 승인 없이 설치·사용됩니다.

민감 데이터 노출의 지속적 증가

PII·지적재산이 프롬프트와 업로드를 통해 AI 서비스로 유입됩니다.

AI 가시성 격차 · 사일로화된 시야AI 사용에 대한 가시성 부족, 엔드포인트와 네트워크 보안의 사일로
더 높은 총 비용라이선스와 개별 포인트 솔루션 운영 비용의 증가
운영 복잡성액세스 보안 도구와 엔드포인트 보안 도구의 이원화
Platform

안전한 액세스, 엔드포인트, 데이터 보안을 하나로

기능을 클릭하면 어떤 비즈니스 성과로 이어지는지 확인할 수 있습니다.

엔드포인트 디바이스

WindowsmacOS Windows ServeriOS LinuxAndroid
FortiEndpoint단일 에이전트 · 단일 콘솔 · 단일 라이선스

비즈니스 성과

  • 악성코드·랜섬웨어 예방
  • 제로 트러스트 액세스
  • 엔드포인트 탐지 및 대응
  • 데이터 보안 · 내부자 리스크 관리
  • 위협 헌팅 · 조기 침해 탐지
  • 공격 표면 축소
  • AI 거버넌스
포티넷 시큐리티 패브릭 & 서드파티 통합FortiGate · FortiAnalyzer · FortiSASE · FortiNAC · FortiSandbox|Firewall · IAM · SIEM · Mail · MDM · TDIR
Features

한 콘솔에서 보이는 8가지 핵심 기능

포티넷 소개자료의 실제 콘솔 화면으로 확인하세요. 2026년 하반기 출시 예정 기능

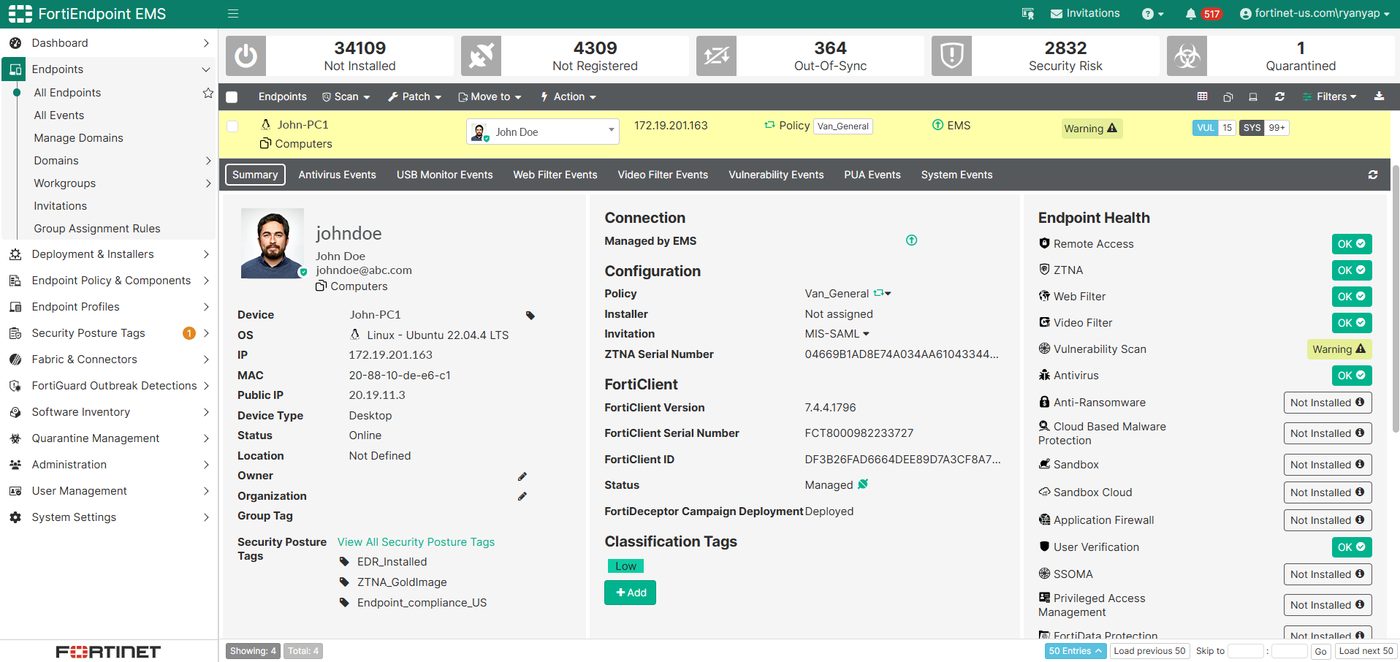
FortiEndpoint EMS 엔드포인트 상세 화면

통합 엔드포인트 관리 (FortiEndpoint EMS)

디바이스·사용자·보안 포스처를 한 화면에서 보고, VPN·ZTNA·EPP·EDR·웹 필터링 정책을 중앙에서 배포합니다.

  1. 엔드포인트 디바이스, 사용자 및 포스처 가시성OS·IP·정책·ZTNA 태그·설치 기능 상태를 실시간으로
  2. VPN, ZTNA, EPP, EDR, 웹 필터링 중앙 관리Active Directory / Entra ID 연동, 자동 그룹 배정, 정책 프로비저닝
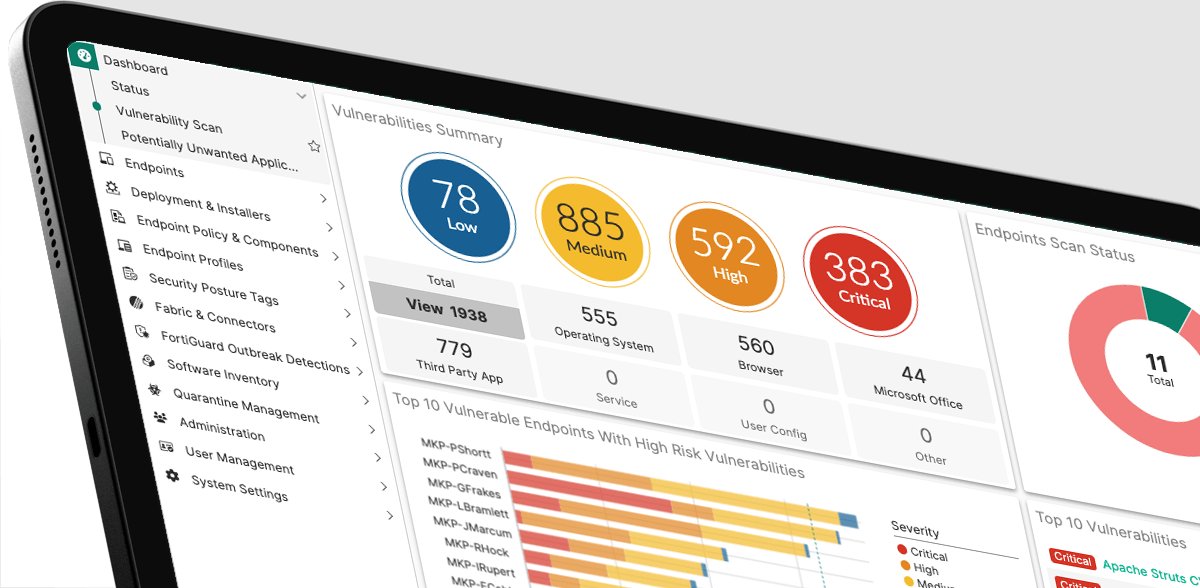
  3. 엔드포인트 이벤트, 취약점 점검 및 패칭소프트웨어 인벤토리, 취약점 대시보드, 자동 패치·가상 패치, 중앙 격리
FortiEndpoint 취약점 대시보드

Zero-Trust Connect (Universal ZTNA + VPN)

사용자 신원 확인, 기기 신원 확인, 지속적인 포스처 검사를 거쳐 온프레미스·클라우드 애플리케이션에 세션 단위로 접속합니다. 기존 SSL/IPsec VPN도 함께 제공되어 단계적 전환이 가능합니다.

  • Universal ZTNA — 사내·원격 사용자 모두 동일한 정책과 사용자 경험 (FortiGate ZTNA Application Gateway 연동)
  • 지속적 포스처 평가 — 취약점·EDR 상태·리스크 점수 기반 적응형 접근 제어, ZTNA 태그 자동 부여
  • VPN — Always-On, 자동 연결, 동적 게이트웨이 선택, 분할 터널링, MFA/SSO
  • 웹 필터링 · SaaS 제어 — 단말 기반 웹/비디오 필터링, 피싱·봇넷 차단, 인라인·API CASB
ZTNA 토폴로지 보기 ↓
Unified Agent사용자 · 기기 ID
포스처 검사
ZTNA GatewayFortiOS · Access Proxy
세션별 허용
App · SaaSData Center · Cloud

Endpoint Protection (EPP)

AI 기반 실시간 위협 차단과 공격 표면 축소. 포티가드 글로벌 위협 인텔리전스와 클라우드 샌드박스가 온보드 AI의 판단을 보강합니다.

취약점 검사애플리케이션·OS 취약점(CVE) 스캔, 우선순위, 자동/가상 패치
Anti-Malware실시간 악성코드 차단 및 차세대 안티바이러스(NGAV)
Anti-Ransomware파일·폴더 무단 변경 방지, 특허 기반 변경 추적 및 암호화 롤백
Web Filter악성·피싱 웹사이트 차단, 카테고리 기반 사용 정책
Device Control이동식 미디어(USB) 접근 제어 및 장치 인증
Cloud Sandbox행동 기반 파일 분석 및 제로데이 위협 탐지
Application Firewall승인되지 않은 애플리케이션 통신 차단
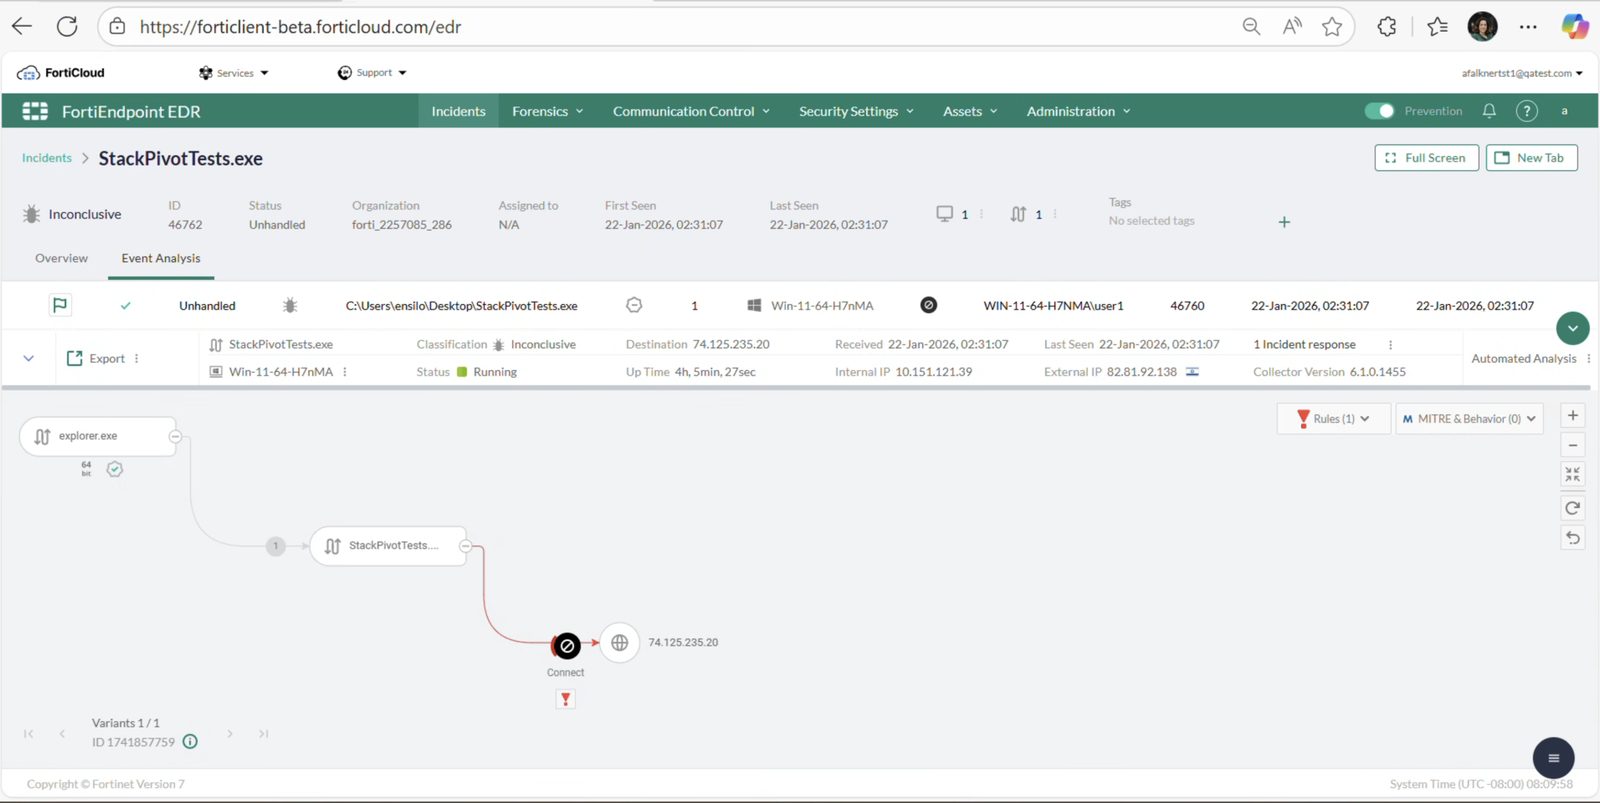
FortiEndpoint EDR 인시던트 조사 화면

Endpoint Detection & Response (EDR / XDR)

행위 기반 탐지로 제로데이·파일리스·LotL 공격을 잡아내고, 격리·종료·롤백까지 자동화합니다. XDR 티어는 FortiAnalyzer·SIEM 등 기존 데이터 레이크를 복제 없이 활용해 교차 도메인 대응을 수행합니다.

  • EDR을 위한 통합 관리 — 별도 에이전트·콘솔 없이 EMS에서 운영
  • 행동 기반 탐지 및 대응 — MITRE ATT&CK 태깅, 코드 트레이싱 기반 공격 체인 재구성
  • 확장된 탐지·대응(XDR) — 방화벽·NAC·SIEM·NDR 등과 자동 연계 대응
  • 포렌식·위협 헌팅 — 메모리 스냅숏, 원격 증적 수집, 플레이북 기반 자동 치료
EDR 처리 흐름 보기 ↓
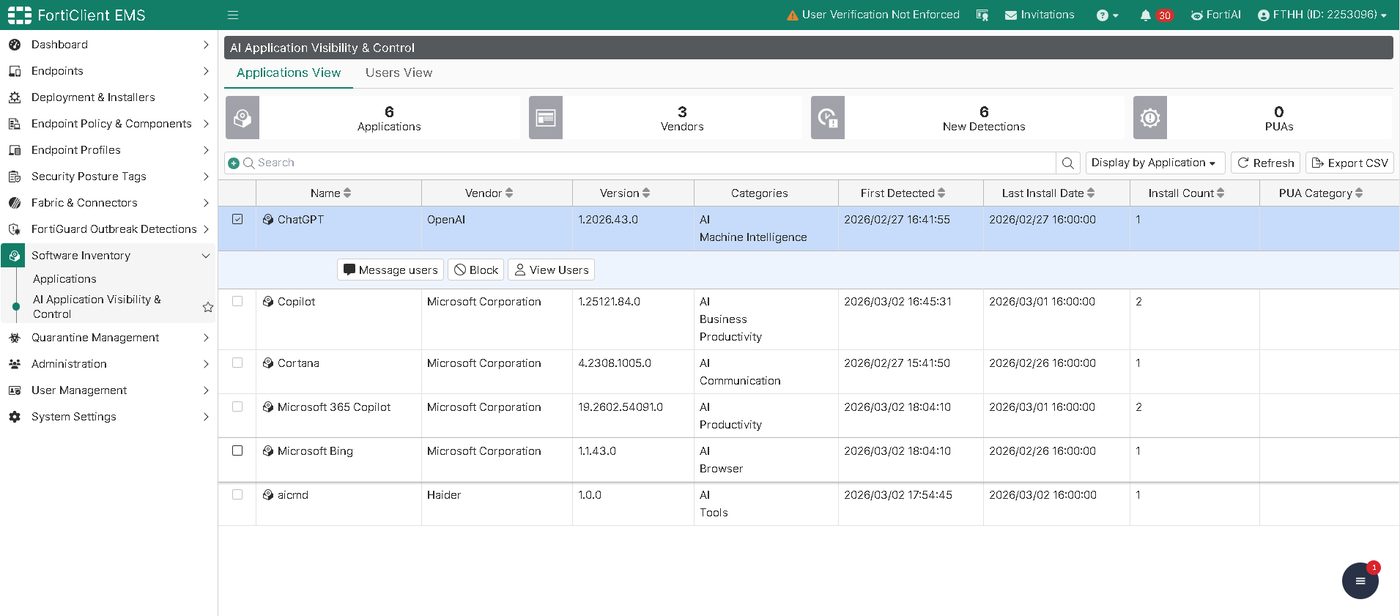
AI 애플리케이션 가시성 및 제어 화면
2026년 하반기 출시 예정

AI 가시성 및 제어

ChatGPT, Copilot, 에이전트형 AI 등 엔드포인트에서 실행되는 AI 애플리케이션과 AI 에이전트를 발견하고, 누가 사용하는지 식별하며, 허가되지 않은 AI 사용을 차단합니다.

  • 엔드포인트 내 AI 에이전트 및 애플리케이션 가시성 (벤더·버전·카테고리·최초 탐지 시각)
  • AI 에이전트·애플리케이션을 실행하는 사용자 식별
  • 모든 AI 액세스 모니터링 및 섀도우 AI 차단, 사용자 메시지 전송
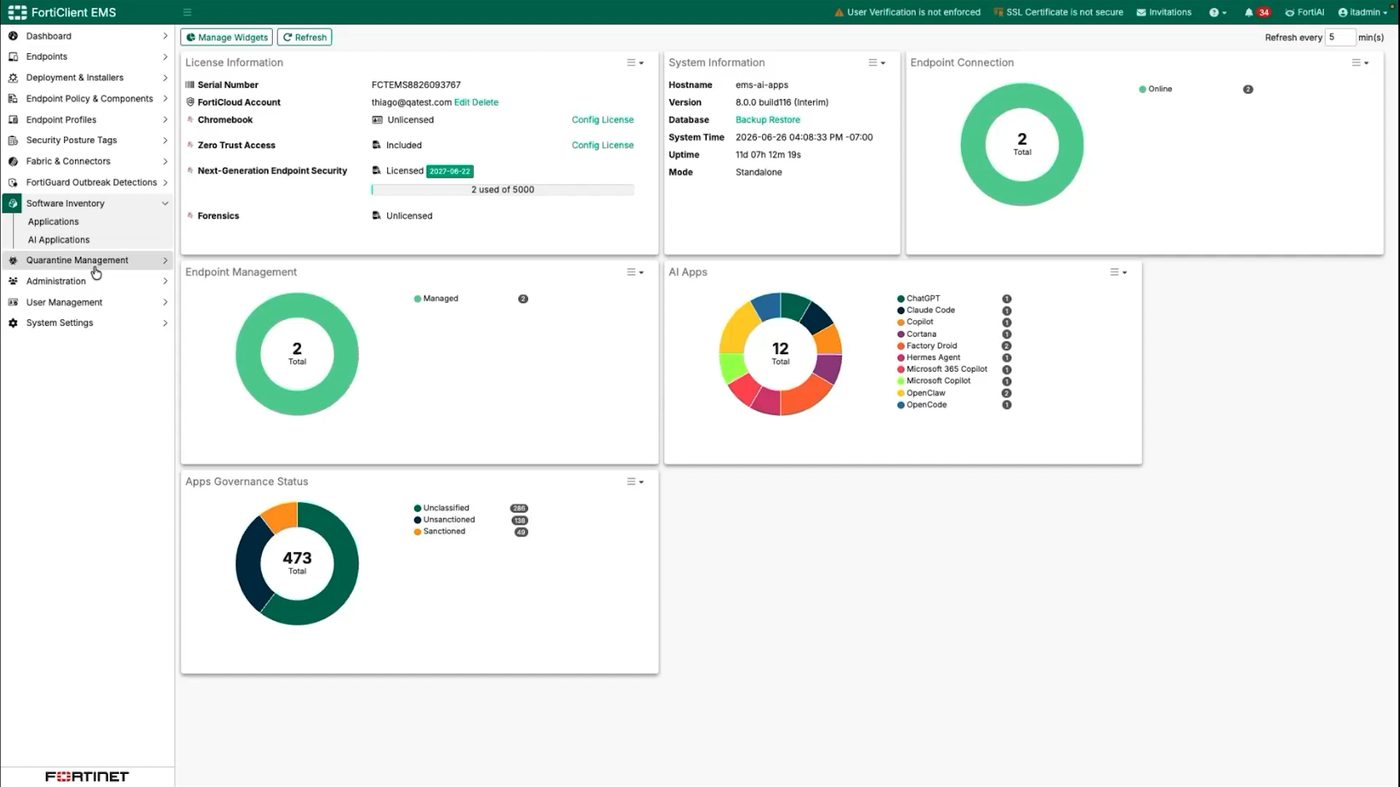
FortiEndpoint 대시보드
2026년 하반기 출시 예정

FortiEndpoint DLP — 안전한 GenAI 사용

민감한 데이터를 보호하는 동시에 생산성을 지킵니다. 사용자 전반의 GenAI·SaaS 사용을 가시화하고, 허용 가능한 AI 사용을 코칭하며, 무단 공유는 자동으로 탐지·대응합니다.

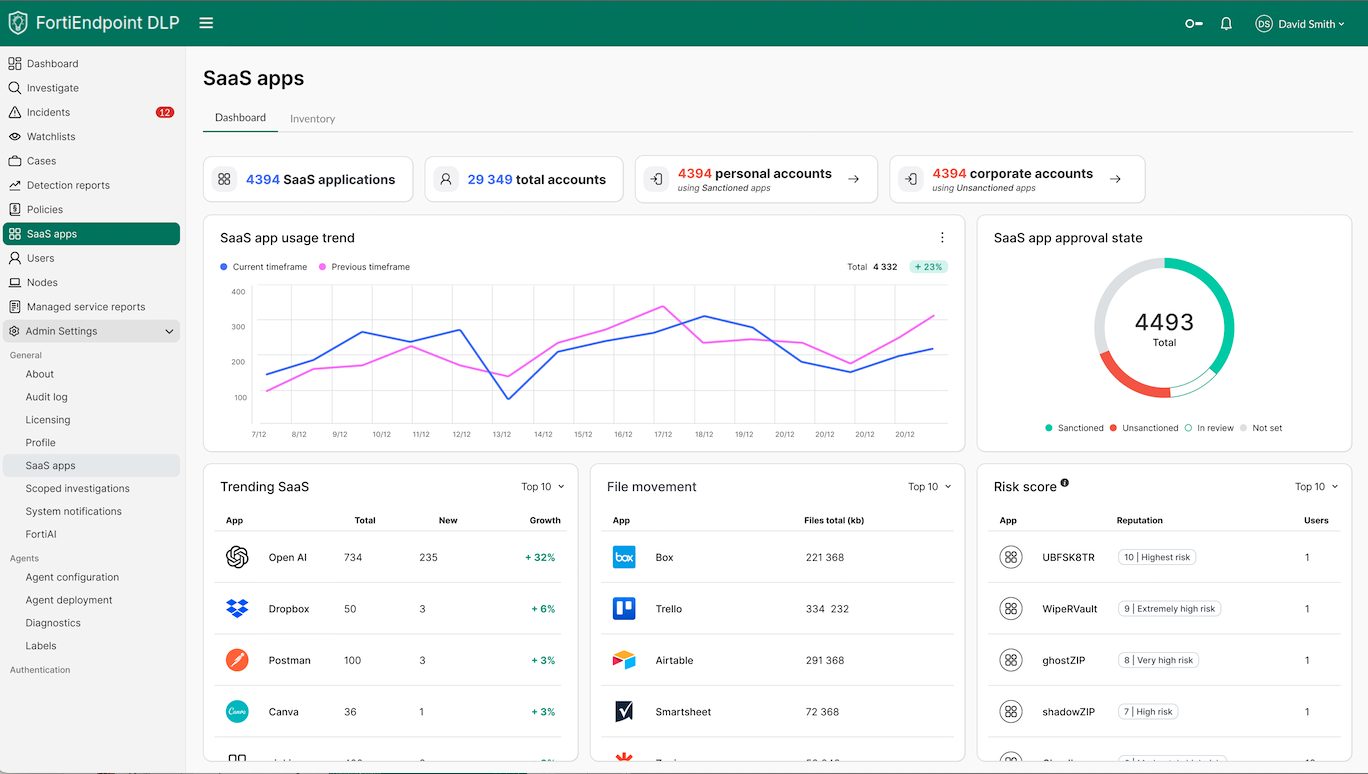
  • 사용자 전반의 GenAI 사용에 대한 완전한 가시성 — SaaS 앱 사용 추세·승인 상태·파일 이동
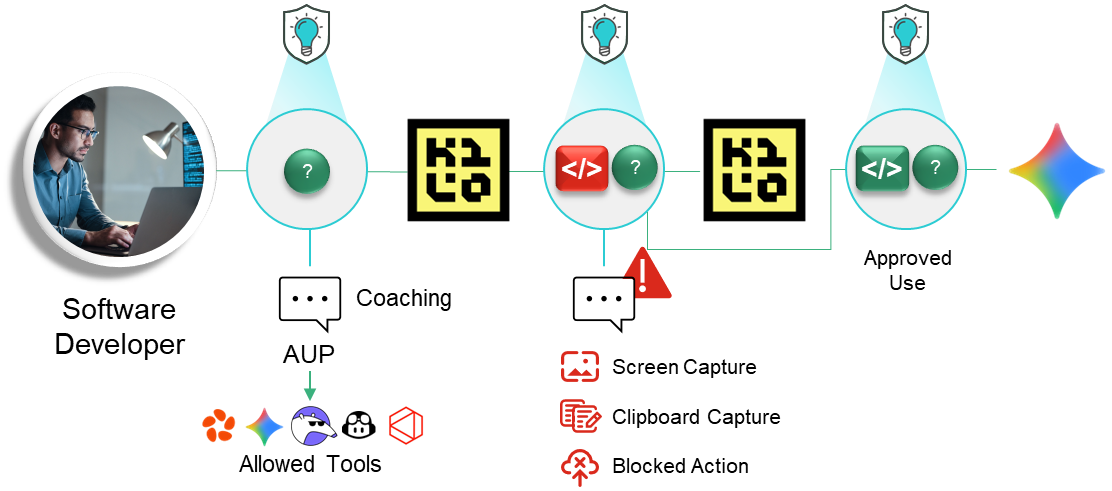
  • 허용 가능한 AI 사용을 유도하고 데이터 노출 위험을 줄이는 사용자 코칭 (AUP 안내 → 경고 → 차단)
  • 민감 데이터 무단 공유를 방지하는 자동 모니터링·탐지·대응 — 클립보드·화면 캡처·업로드 제어
FortiEndpoint DLP SaaS 앱 대시보드
사용자 코칭 흐름 — 허용 도구 안내, 화면 캡처·클립보드 차단, 승인된 사용
사용자 코칭: 허용 도구 안내 → 위험 행동 차단 → 승인된 사용
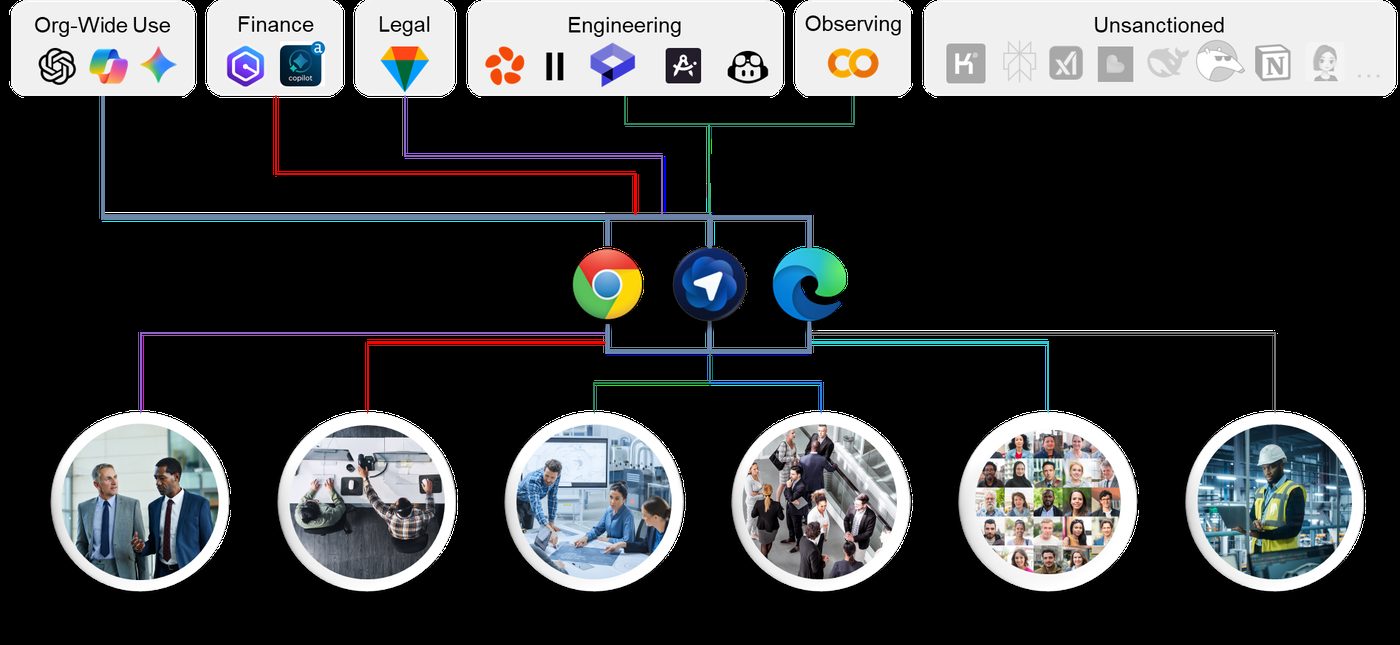
조직·부서별 AI 도구 사용 현황
부서별 허용·관찰·비승인 AI 도구 사용 현황
FortiAI-Assist 자연어 조사 화면
2026년 하반기 출시 예정

엔드포인트 관리를 위한 FortiAI-Assist

"고위험 취약점이 많은 엔드포인트 10개 보여줘" — 자연어로 묻고, 결과를 콘솔 위젯으로 받습니다. 더 똑똑하게, 더 쉽게 일하세요.

AI 지원 엔드포인트 보안 조사
AI 지원 위협 헌팅
AI 지원 제로 트러스트 프로비저닝
AI 지원 문제 해결
  • 자연어를 사용한 조사 및 분석 · GUI 상에 결과 시각화
  • 요약 결과 자동 생성 · 조사 요약 내보내기
  • 보안 위험 엔드포인트 식별 · 엔드포인트 문제 해결
2026년 하반기 정식 출시 예정

엔드포인트 리스크 가시성 및 컴플라이언스

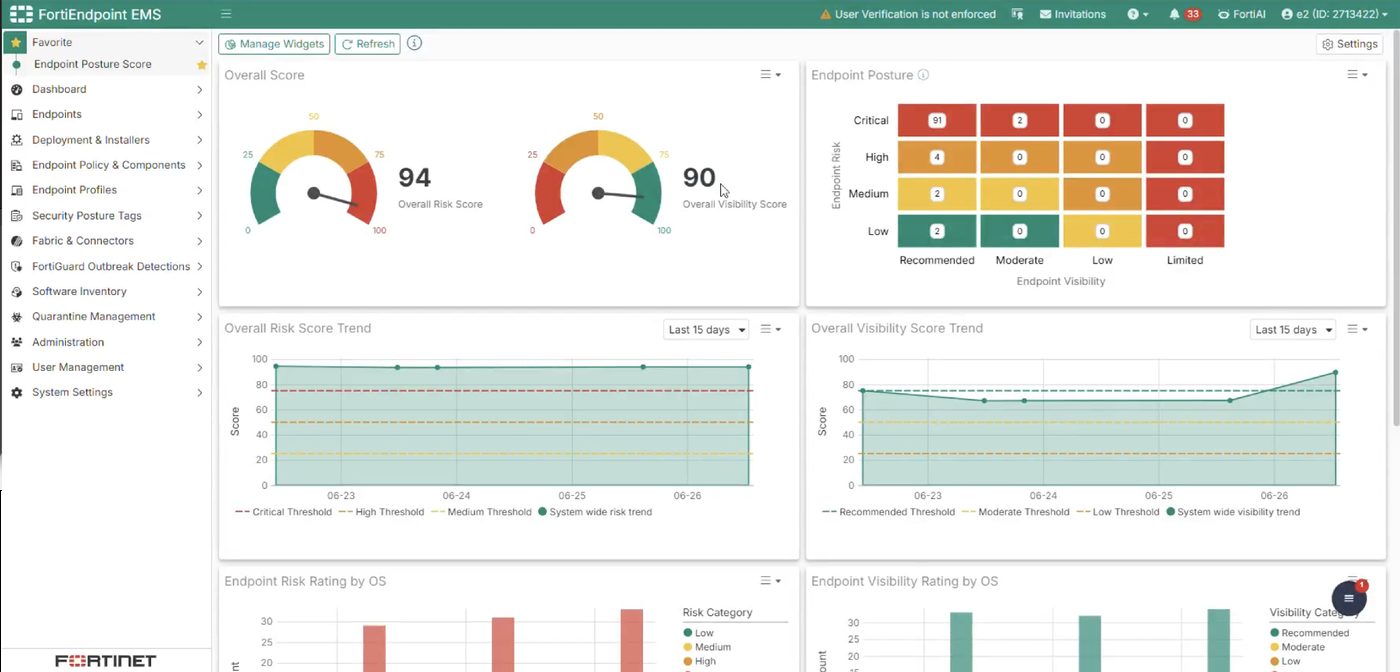
모든 엔드포인트에 실시간 리스크 점수와 가시성 점수를 부여하고, 그 점수를 ZTNA 포스처 체크에 연결합니다. 위험한 단말은 접속 권한이 자동으로 조정됩니다.

  • 실시간 리스크 점수 기반의 고위험 엔드포인트 식별
  • 실시간 엔드포인트 가시성 및 컴플라이언스 평가 (OS별 리스크·가시성 등급)
  • ZTNA 포스처 체크의 일환으로 리스크 점수 기반 적응형 제로 트러스트 액세스
엔드포인트 리스크 점수 및 컴플라이언스 대시보드
Topology

FortiEndpoint Zero-Trust Connect 토폴로지

어디에 있든(Any location), 어떤 애플리케이션이든(Any application). 모든 세션은 사용자 신원 → 기기 신원 → 포스처 검사를 통과한 뒤에만 열립니다.

Campus
Branch
Remote
Any location
Unified AgentFortiClient
Agentless / BYOD브라우저 접속
FortiEndpoint EMS포스처 · ZTNA 태그 · 정책
ZTNA Application GatewayFortiGate · Access Proxy · Enforcement사용자 신원 · 기기 신원 · 지속적 포스처 검사
SaaS Apps
Data Center온프레미스 · 프라이빗
Any application
주요 이점
  • 보안 태세 강화
  • 공격 표면 감소
Universal ZTNA
  • 온프레미스 및 클라우드 환경에서 액세스
  • 사용자 및 장치 ID 확인
  • 지속적인 자세(Posture) 평가
통합 엔드포인트 보안
  • 취약점 검사
  • 웹 필터링 및 SaaS 제어
EDR · XDR

수집 → 탐지·조사 → 조직적인 대응

경량 에이전트가 수집한 텔레메트리를 통합 데이터 레이크에서 상관분석하고, AI가 조사와 문제 해결을 이끕니다. 결과는 패브릭 전체로 되돌아가 수집기를 다시 학습시킵니다.

데이터 수집

Standard
Endpoints
Mobile
Servers

탐지 및 조사

상관관계탐지조사AI 기반
문제 해결
AI 기반 조사경고 감사 · 위협 인텔리전스 · 기준선-이상 징후통합 데이터 레이크 (FortiAnalyzer · SIEM 재사용)

조직적인 대응

  • 프로세스 종료
  • 엔드포인트 격리
  • 비밀번호 재설정
  • 티켓팅
  • 피싱 차단
  • 보고
  • 세분화
  • 사용자 액세스 제어
  • 인스턴트 메시징
  • 도메인/IP 차단
  • ZTNA 태깅
Fabric Integration
Firewalls
Exposure Mgmt
FAZ / SOAR
ZTNA / VPN
Mail
Lightweight AgentCloud-managedMITRE ATT&CK TaggingBroad OS CoverageFabric Integration
Third-party validation

최신 제3자 기관 검증

프로세스 인젝션 인증
AV-Comparatives Approved Process Injection 2026
0/15

프로세스 인젠션 및 쉘코드 실행 기법 탐지·차단

Zero 오탐
우회적인 인메모리 공격 기법을 모두 탐지·차단했습니다.
EDR 탐지 검증 인증
AV-Comparatives Certified EDR Detection 2026
0%

탐지 검증 점수

0/14 탐지된 공격
테스트된 14개의 고급 공격 기법 중 12개에서 악성 활동을 탐지했습니다.
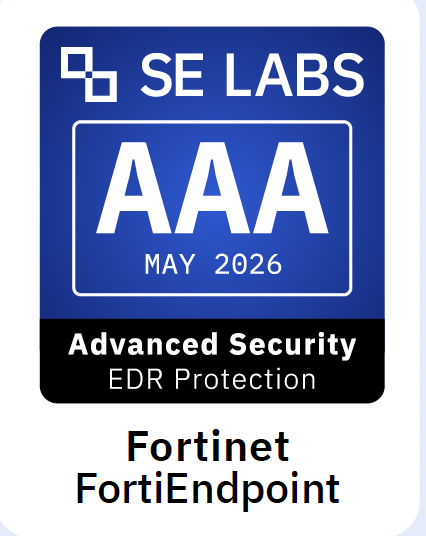
고급 보안 EDR 보호 어워드
SE Labs AAA Advanced Security EDR Protection — Fortinet FortiEndpoint
0%

보호 및 정탐 정확도

Zero 오탐
실제 APT 공격 체인에 대한 완벽에 가까운 보호로 SE Labs 최고 등급 AAA를 수상했습니다.
Gartner Peer Insights
Gartner Peer Insights Customers' Choice 2026 — Endpoint Protection Platforms
0/5

Endpoint Protection Platforms · 4년 연속 Customers' Choice

0% 추천 의향
2026 Customers' Choice(EPP), 2025 Customers' Choice(ZTNA). VB100 2026 인증(오탐 0.000%).

출처: AV-Comparatives 2026, SE Labs Advanced Security EDR Protection(2026.05), Gartner Peer Insights(2025.11 기준 168건 리뷰), Virus Bulletin VB100(2026.01). 세부 결과는 포티넷 공식 리포트를 따릅니다.

Licensing

4개 티어, 단일 SKU — 필요한 만큼만 시작하고 확장하세요

상위 티어는 하위 티어를 모두 포함합니다. 모든 티어에 FortiAnalyzer Cloud(SaaS) 로깅이 포함되며, EDR 이상은 Best Practice Service(BPS)가 필수 부가 서비스입니다. DIY(자체 운영)와 Managed(포티넷 운영) 중 선택할 수 있습니다.

01

Zero Trust
Connect

보안 접속 현대화

  • ZTNA 에이전트
  • VPN (SSL/IPsec)
  • 취약점 스캔 및 조치
  • FortiGuard 웹·비디오 필터링
  • API/인라인 CASB (SaaS)
  • FortiAnalyzer Cloud 로깅
BPS 선택
02

EPP

+ 엔드포인트 보호

  • Zero Trust Connect 전체
  • NGAV · Anti-Malware
  • Anti-Ransomware · 롤백
  • Cloud Sandbox
  • 디바이스 제어 · 앱 방화벽
BPS 선택
03

EDR

+ 탐지 · 조사 · 대응

  • EPP 전체
  • Discover — 행위 기반 탐지
  • Protect — 자동 격리·차단
  • Respond — 플레이북 대응
  • 위협 헌팅 · 포렌식
BPS 필수가장 많이 선택
04

XDR

+ 교차 도메인 대응

  • EDR 전체
  • 패브릭·서드파티 연계 자동 대응
  • 기존 데이터 레이크(FAZ·SIEM) 활용
  • 네트워크·메일·ID 상관분석
BPS 필수

Managed 옵션 EPP · EDR · XDR

포티넷 글로벌 SOC 전문가 팀이 24×7 모니터링·위협 헌팅·격리·복구까지 대행합니다. Managed 티어에는 포렌식과 SOCaaS가 포함됩니다.

PreventEDR EssentialsXDR
24/7 모니터링 · 취약점 모니터링
패브릭 설정 · 그룹/보안 정책 프로비저닝
예외 처리 · 위협 헌팅 · 인시던트 핸들링 · 보고
위협 탐지
확장 탐지 및 대응(XDR)

사용자 수 구간(25–49 / 50–499 / 500–1,999 / 2,000–9,999 / 10,000+)별 단가가 다르며, 동일 EMS에서 서로 다른 SKU 혼용은 지원되지 않습니다. 정확한 견적은 코레이즈에 문의해 주세요.

주문 SKU 안내 FortiEndpoint Ordering Guide 기준 · 1년 구독(-02-DD), 엔드포인트당

사용자 구간Zero Trust ConnectEPPEDRXDR
25 – 49FC1-10-EMS05-1045-02-DDFC1-10-EMS05-1046-02-DDFC1-10-EMS05-1040-02-DDFC1-10-EMS05-1041-02-DD
50 – 499FC2-10-EMS05-1045-02-DDFC2-10-EMS05-1046-02-DDFC2-10-EMS05-1040-02-DDFC2-10-EMS05-1041-02-DD
500 – 1,999FC3-10-EMS05-1045-02-DDFC3-10-EMS05-1046-02-DDFC3-10-EMS05-1040-02-DDFC3-10-EMS05-1041-02-DD
2,000 – 9,999FC4-10-EMS05-1045-02-DDFC4-10-EMS05-1046-02-DDFC4-10-EMS05-1040-02-DDFC4-10-EMS05-1041-02-DD
10,000+FC5-10-EMS05-1045-02-DDFC5-10-EMS05-1046-02-DDFC5-10-EMS05-1040-02-DDFC5-10-EMS05-1041-02-DD

모든 티어에 FortiAnalyzer Cloud(SaaS) 로깅 포함 (EDR 로그 제외). EDR·XDR은 BPS 필수, Zero Trust Connect·EPP는 BPS 선택.

사용자 구간Managed EPP (Prevent)Managed EDRManaged XDR
25 – 49FC1-10-EMS05-1048-02-DDFC1-10-EMS05-1043-02-DDFC1-10-EMS05-1044-02-DD
50 – 499FC2-10-EMS05-1048-02-DDFC2-10-EMS05-1043-02-DDFC2-10-EMS05-1044-02-DD
500 – 1,999FC3-10-EMS05-1048-02-DDFC3-10-EMS05-1043-02-DDFC3-10-EMS05-1044-02-DD
2,000 – 9,999FC4-10-EMS05-1048-02-DDFC4-10-EMS05-1043-02-DDFC4-10-EMS05-1044-02-DD
10,000+FC5-10-EMS05-1048-02-DDFC5-10-EMS05-1043-02-DDFC5-10-EMS05-1044-02-DD

Managed 티어는 Zero Trust 연결 기능 + 포렌식 + SOCaaS + 24×7 관리 운영이 포함되며, 모든 Managed 티어에 BPS(계정 단위 부가 서비스)가 함께 구성됩니다.

운영 방식사용자 구간Zero Trust Connect · EPPEDR · XDR
DIY~ 999FC1-10-FCBPS-310-02-DDFC1-10-UABPS-310-02-DD
1,000 – 9,999FC2-10-FCBPS-310-02-DDFC2-10-UABPS-310-02-DD
10,000+FC5-10-FCBPS-310-02-DDFC3-10-UABPS-310-02-DD
Managed~ 999FC1-10-FCBPS-310-02-DD (EPP)FC1-10-UABPS-310-02-DD (XDR)
1,000 – 9,999FC2-10-FCBPS-310-02-DD (EPP)FC2-10-UABPS-310-02-DD (XDR)
10,000+FC5-10-FCBPS-310-02-DD (EPP)FC3-10-UABPS-310-02-DD (XDR)

BPS는 계정(테넌트) 단위 연간 구독으로, EDR 기능이 포함된 모든 신규 구성에 필수입니다. 원격 온보딩·배포 가이드·업그레이드·운영 모범사례를 제공합니다.

Demo

포티넷 공식 데모 영상으로 직접 확인하세요

썸네일을 클릭하면 이 페이지에서 바로 재생됩니다. (영어, Fortinet 공식 YouTube)

FortiEndpoint 개요 — AI 시대의 통합 엔드포인트 — Fortinet 공식 데모 영상 썸네일FortiEndpoint 개요 — AI 시대의 통합 엔드포인트
통합 콘솔 데모 — Fortinet 공식 데모 영상 썸네일통합 콘솔 데모
ZTNA 데모 — 보안 접속과 디바이스 포스처 — Fortinet 공식 데모 영상 썸네일ZTNA 데모 — 보안 접속과 디바이스 포스처
EPP 데모 — 악성코드·랜섬웨어·취약점 방어 — Fortinet 공식 데모 영상 썸네일EPP 데모 — 악성코드·랜섬웨어·취약점 방어
EDR 데모 — AI 기반 위협 조사와 대응 — Fortinet 공식 데모 영상 썸네일EDR 데모 — AI 기반 위협 조사와 대응
AI 가시성 & 제어 데모 — Fortinet 공식 데모 영상 썸네일AI 가시성 & 제어 데모
DLP 데모 — 민감 데이터 보호와 내부자 리스크 — Fortinet 공식 데모 영상 썸네일DLP 데모 — 민감 데이터 보호와 내부자 리스크
FortiAI Assist 데모 — Fortinet 공식 데모 영상 썸네일FortiAI Assist 데모
Why CORAISE

이런 회사는 꼭 검토해 보세요

FortiGate를 이미 사용 중이다

기존 방화벽에 ZTNA Application Gateway를 켜고, 엔드포인트 포스처와 연동된 제로 트러스트 접속을 바로 시작할 수 있습니다.

백신·VPN·EDR·DLP가 각각 따로 돌아간다

에이전트 3~4개를 하나로 줄여 단말 성능과 운영 인력을 회복합니다. 라이선스도 하나로 통합됩니다.

ChatGPT·Copilot 사용 정책이 필요하다

어떤 AI 도구를 누가 쓰는지 먼저 보고, 코칭 → 차단 순서로 단계적 AI 거버넌스를 적용합니다.

ISMS-P · 정보보호 공시를 준비한다

취약점 관리, 이동식 매체 통제, 웹 필터링, 접근통제 증적을 한 콘솔에서 확보합니다.

코레이즈가 하는 일

  • 현황 진단 · 티어 설계 — 기존 FortiClient/EMS·타사 백신·VPN 구성을 분석해 Zero Trust Connect → XDR 중 적정 티어와 마이그레이션 경로를 제안
  • FortiGate 연동 구축 — ZTNA 게이트웨이·ZTNA 태그·동적 격리 정책, Entra ID/AD·Okta SSO(SAML)·MFA 연동
  • PoC · 파일럿 — 부서 단위 파일럿으로 정책 튜닝 후 전사 배포(사일런트 설치·기존 백신 제거 포함)
  • 운영 지원 — 시스템운영팀이 정책 변경·인시던트 대응·리포팅을 지원, Managed 티어 연계

도입 진행 절차

  1. 현황 진단 · 견적기존 에이전트·라이선스 현황 확인, 티어·사용자 구간 산정 (2영업일)
  2. 클라우드 콘솔 개통FortiEndpoint EMS(SaaS) 테넌트 개통, AD/Entra ID 연동, BPS 온보딩
  3. 파일럿 배포부서 단위 파일럿 → 정책 튜닝 → 기존 백신·VPN 제거 계획 수립
  4. 전사 배포 · 운영사일런트 설치, FortiGate ZTNA 연동, 시스템운영팀 운영 지원
FAQ

자주 묻는 질문

FortiEndpoint는 FortiClient 통합 에이전트 솔루션의 새 브랜드입니다. FortiEndpoint를 주문하면 FortiClient 통합 에이전트가 제공되며, 여기에 EDR/XDR·AI 가시성·DLP 등 확장 기능이 라이선스 티어에 따라 활성화됩니다.
가능합니다. EPP·EDR·XDR·AI 가시성·DLP는 FortiGate 없이 클라우드 콘솔만으로 동작합니다. 단, Universal ZTNA(애플리케이션 게이트웨이)는 FortiOS(FortiGate)가 Access Proxy 역할을 하므로 FortiGate 또는 FortiSASE와 함께 구성합니다.
예. Universal ZTNA와 지속적 포스처 검증으로 기존 VPN을 대체할 수 있으며, 전환 기간에는 SSL/IPsec VPN을 병행해 단계적으로 이전할 수 있습니다.
아니요. FortiEndpoint는 클라우드 관리형(SaaS) 솔루션입니다. FortiEndpoint EMS 콘솔과 FortiAnalyzer Cloud 로깅이 라이선스에 포함되어 있어 서버 구축·유지보수 없이 바로 시작할 수 있으며, 코레이즈는 클라우드 라이선스로 공급합니다.
EDR 기능이 포함된 티어(EDR·XDR)에서는 신규 고객 모두 BPS 라이선스가 필수입니다. Zero Trust Connect·EPP 티어에서는 선택 사항입니다. BPS는 원격 온보딩·업그레이드·운영 가이드를 제공하는 연간 구독입니다.
Windows, Windows Server, macOS, Linux 엔드포인트를 중앙 관리 콘솔에서 통합 관리하며, iOS·Android 모바일도 지원합니다. 세부 버전은 포티넷 FortiEndpoint 관리 가이드의 Product Integration and Support를 기준으로 안내드립니다.
포티넷 발표 기준 2026년 하반기 출시 예정입니다. 출시 전에는 FortiDLP(별도 SaaS)와 FortiGate 애플리케이션 제어로 AI 서비스 통제를 먼저 구성할 수 있습니다.
Contact

엔드포인트 보안, 하나로 정리할 때입니다.

현재 구성(FortiClient·EMS·백신·VPN·EDR)을 알려주시면, 적정 티어·마이그레이션 경로·예상 비용을 2영업일 내 회신드립니다.

도입 상담 · 데모 신청 → ☎ 1833-5805 ✉ sales@coraise.co.kr (주)코레이즈 시스템운영팀 · 평일 09:00–18:00
Apply

도입 상담 · 데모 신청 양식

아래 양식을 작성해 주시면 코레이즈 담당자가 2영업일 내 연락드립니다.