 now part of

USB에서 ChatGPT까지,
데이터는 단말 밖으로
나가지 않습니다
Netwrix Endpoint Protector는 Windows · macOS · Linux를 동등하게 지원하는 엔드포인트 DLP입니다. 매체 제어, 콘텐츠 인식 보호, 강제 암호화, eDiscovery 4개 모듈을 하나의 에이전트, 하나의 콘솔로 운영하고, 생성형 AI 도구로의 민감정보 입력까지 단말에서 차단합니다.

데이터는 이제 엔드포인트에서 유출됩니다
경계(Perimeter) 보안만으로는 임직원 PC에서 일어나는 유출을 막을 수 없습니다. 최근 보안 사고의 공통 분모는 아래 네 가지입니다.
생성형 AI · 코파일럿에 소스코드와 고객정보를 붙여넣는 행위가 보안 통제 밖에서 일어납니다. 기존 DLP가 설계되지 않은 새로운 유출 경로입니다.
악의적이든 부주의든, 내부 사용자는 USB · 웹하드 · 메신저 · 프린터로 경계 보안을 그대로 우회합니다. 유출 시점에는 이미 늦습니다.
Windows 중심 보안 솔루션은 macOS · Linux 단말에서 통제력을 잃습니다. 개발 조직이 클수록 정책 공백이 커집니다.
외근 · 재택 · 망분리 환경의 단말은 서버와 미연결 상태에서도 데이터를 복사할 수 있습니다. 오프라인 정책 적용이 없으면 사각지대입니다.
4대 핵심 모듈 — 하나의 에이전트, 하나의 콘솔
글로벌 엔드포인트 DLP 전문 기업 CoSoSys가 개발하고 2024년 Netwrix가 인수해 데이터 보안 플랫폼으로 확장한 솔루션입니다. 모듈은 라이선스 단위로 선택 도입하고 단계적으로 확장할 수 있습니다.

USB · Bluetooth · 프린터 · 네트워크 공유 등 45+ 장치 유형을 사용자 · 그룹 · 단말별로 허용 / 차단 / 읽기전용 제어. VID · PID · 시리얼 기준 화이트리스트.
자세히 보기 → Win · Mac · Linux
이동 중 데이터(Data in Motion)를 실시간 검사해 브라우저 · 이메일 · 메신저 · 클라우드 · 프린터 · 클립보드로 나가는 민감정보를 보고 · 차단 · 사본 보관.
자세히 보기 → Win · Mac
일반 USB를 EasyLock 보안USB로 변환. 승인된 USB에 복사되는 파일을 AES-256으로 자동 암호화하고, 분실 · 도난 시 원격 삭제.
자세히 보기 → Win · Mac · Linux
단말에 저장된 데이터(Data at Rest)에서 개인정보 · 기밀을 스캔하고, 발견 즉시 암호화 · 복호화 · 완전삭제를 콘솔에서 원격 조치.
자세히 보기 →시스템 구성 — 서버 1대, 에이전트, 그리고 연동
- 정책 배포 · 로그 수집
- 리포트 · 대시보드
- 에이전트 배포 · 진단
- 라이선스 · LiveUpdate
- 거부 · 허용 목록
- 오프라인 임시 암호
매체 제어 — 45+ 장치 유형을 정책 하나로
컴퓨터에 설치된 혹은 연결 가능한 모든 장치의 사용을 정책으로 관리합니다. 필요한 장치는 허용하고 나머지만 차단하는 예외 기반 운영으로, 현업 반발 없이 주변 장치를 통한 유출을 막습니다.
- 🔌45+ 장치 유형 제어USB 저장장치 · 스마트폰 · Bluetooth · 프린터 · WiFi · Thunderbolt · 카드리더 등 모든 주변장치를 허용 / 차단 / 읽기전용으로 제어
- 🆔장치 단위 화이트리스트Vendor ID · Product ID · 시리얼 번호 기준으로 "회사 지급 USB만 허용" 같은 정밀 정책 구현
- 🏢AD 연동 계층 정책전체 → 그룹 → 컴퓨터 → 사용자 순의 우선순위 정책. Active Directory 조직 구조를 그대로 반영
- 🔑오프라인 임시 암호(OTP)네트워크 미연결 단말에도 시간 제한부 임시 허용 발급 — 15분부터 30일까지
- 📄파일 추적 · 파일 사본(Shadowing)읽기 · 쓰기 · 복사 · 삭제 등 장치로 전송된 파일 액션을 기록하고, 반출 파일 사본을 보관해 감사 추적 확보
- 🕒근무 외 시간 · 회사 외부 정책업무 시간 밖이나 사내 네트워크를 벗어난 위치에서는 별도의 매체 정책 자동 적용
- 🖥VM / VDI 장치 제어가상 PC · 가상 서버에 연결된 USB 장치까지 제어. BadUSB(추가 키보드 위장) 차단
- 🔍실시간 PnP 장치 검출 로그네트워크의 모든 컴퓨터에 연결되는 장치를 VID · PID · 시리얼 · 최종 사용자 · 컴퓨터 단위로 실시간 검출

관리 콘솔 — 매체 제어 전역 권한 설정 (한국어 UI). Bluetooth는 라디오 · 태블릿 · 키보드 · 마우스 · 스마트폰 · 헤드폰 등 세부 클래스까지 분리 제어

Device Control — Global Rights. 장치 유형별 Allow Access · Deny Access · Read-Only 등 선택
제어 가능 주변장치 Devices
장치별 정책 수준 Policy Levels
- 사용 허용 (Allow)업무 필수 장치는 자유 사용
- 읽기 전용 허용 (Read-Only)조회는 허용, 반출(쓰기)만 차단
- 사용 거부 (Deny)장치 연결 자체를 차단
- TD 레벨 1 · 1+ · 2 · 3 · 4 장치 사용 허용Trusted Device 레벨별 암호화 USB만 허용 (그 외 읽기만)
- 사용 허용 및 CAP 검색 제외신뢰 장치는 콘텐츠 검사 없이 허용 · 사용자 클래스 포함 가능
- 사용 거부 · 충전만 / 유선랜 연결 중 WiFi 차단iPhone · iPad 충전만 허용, 유선 연결 시 무선 차단
추적 · 로그 Tracing
- 매체 제어 로그장치 이름 · 유형 · VID · PID · 일련 번호 · 장치 코드 · 최종 사용자 · 최종 컴퓨터 · 상태
- 파일 추적 로그파일 읽기 · 쓰기 · 복사 · 삭제 · 인쇄 · 암호화 · 복호화 이벤트를 파일 해시 · 크기와 함께 기록
- 로컬 · 네트워크 프린터 출력 추적프린터로 전송된 문서까지 세밀하게 기록 (프린터 DLP)
- 초고속 로깅성능 저하 최소화 설계 — 외부 저장장치 · 네트워크 공유 · 보안USB 전송 모두 기록

콘텐츠 인식 보호 — 내용을 보고 막습니다
응용 프로그램 등을 통한 파일 전송을 감시하고, 개인정보 등 관리 규정을 기준으로 파일 내용을 검사해 민감 정보의 전송을 보고 · 차단 · 사본 보관합니다. 유출 지점(Exit Point)은 응용 프로그램 · 저장장치 · 클립보드 · 네트워크 공유 · 화면 인쇄 · 프린터 6가지입니다.
- 🪪한국형 개인정보 패턴 내장주민등록번호 · 운전면허번호 · 여권번호 · 전화번호 · 건강보험번호 등 대한민국 식별정보 탐지 패턴 기본 제공 — 국가별 법규에 따른 개인정보보호
- 🧾9종 거부목록 조합파일 형식 · 소스 코드 · 미리 정의된 콘텐츠 · 사용자 키워드 · 파일 이름 · 정규식 · HIPAA · 도메인 및 URL · 응용 프로그램
- 👁OCR · MIME 위변조 탐지이미지 속 텍스트까지 판독하고, 확장자를 바꾼 파일도 실제 속성(MIME)으로 식별
- 🌐심층 패킷 검사(DPI)HTTPS 암호화 통신도 검사해 전체 URL 경로까지 로그 확보. DPI 허용목록으로 조직이 허용한 클라우드 서비스만 사용하게 통제
- ⚖️임계값(Threshold) 정책개인정보 1건은 허용, N건 이상 결합 시 차단 — 전체 · 위험 · 파일 크기 임계값으로 업무 흐름을 해치지 않는 정밀 통제
- ⌨️응용 프로그램 · CLI 명령어 차단chrome.exe --incognito 처럼 실행 파일과 파라미터를 등록해 정책적으로 차단. Git을 통한 소스 코드 공유도 제어
- ✅허용목록(Allowlist)MIME 유형 · 허용된 파일 · 이메일 도메인 · 심층 패킷 검사(DPI)로 특정 클라우드 · 도메인 예외 허용
- 🖨프린터 DLP · 화면 인쇄인쇄 문서 내용 검사 및 프린트 스크린(화면 캡처) 차단

정책 유출 지점 설정 — 웹 브라우저 · 이메일 · 인스턴트 메시징 · Cloud Services / File Sharing · 미디어 / 기타 (OS별 목록 선택)
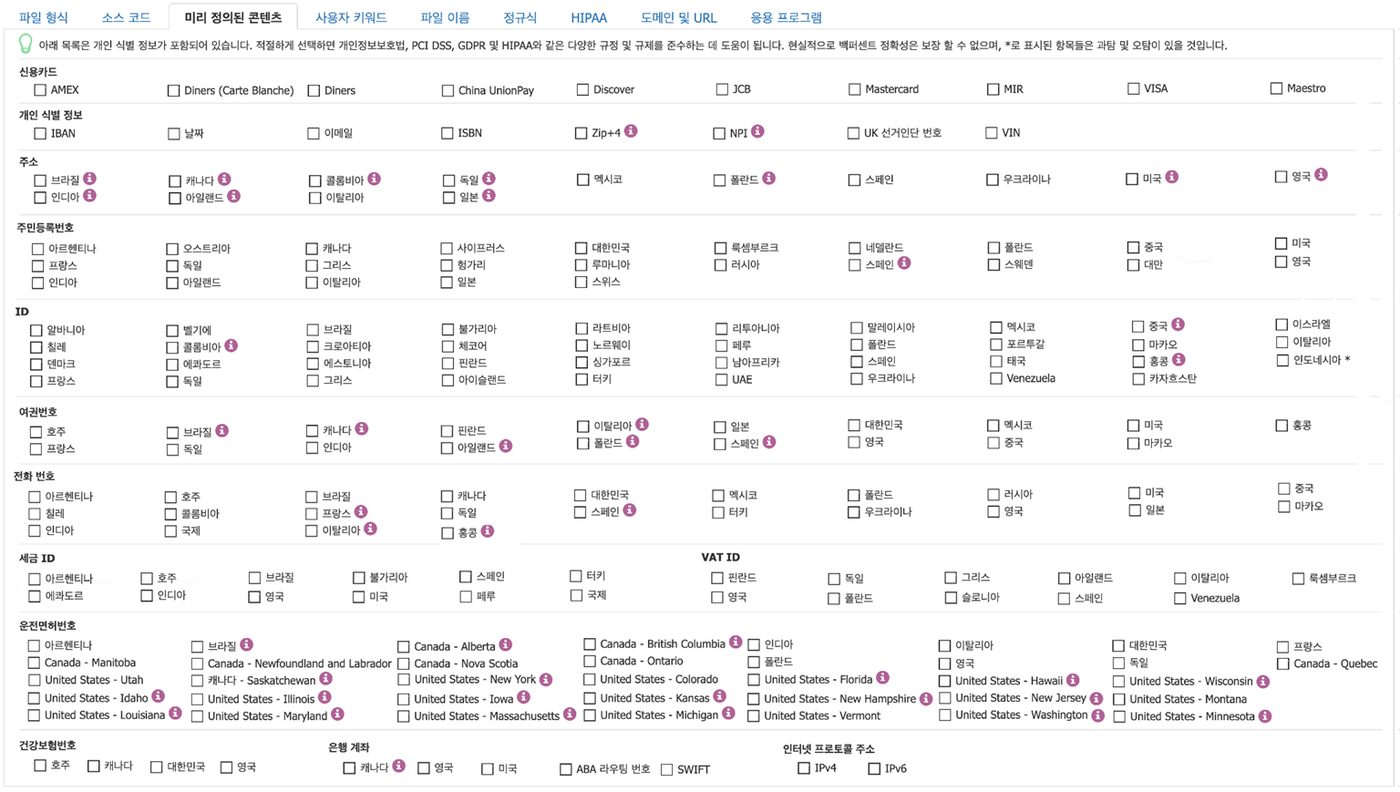
미리 정의된 콘텐츠 — 신용카드 · 개인 식별 정보 · 주소 · 주민등록번호 · ID · 여권번호 · 전화 번호 · 세금 ID · 운전면허번호 · 건강보험번호 · 은행 계좌 · 인터넷 프로토콜 주소 (대한민국 항목 포함)
모니터링 응용 프로그램 Exit Points
* 지원 목록은 버전별로 지속 업데이트되며, 전체 목록은 최신 데이터시트로 제공됩니다.
탐지 파일 형식 File Types
- 그래픽 파일JPEG · PNG · GIF · BMP · TIFF · WEBP · PSD · ADOBE ILLUSTRATOR · INDESIGN · CORELDRAW · MAYA 3D
- 오피스 파일워드 · 엑셀 · POWERPOINT · PDF · OUTLOOK · PUBLISHER · CSV · IWORK · OFFICE2003+/암호
- 압축 파일ZIP · RAR · 7Z · TAR · GZ · BZ2 · XZ · ACE (암호 압축 파일 별도 식별)
- 기타 파일TEXT · XML/DTD · DRM · FASOO · EXE/SYS/DLL · DICOM · VMDK · PGP · EPP 암호화 파일 등
- 미디어 파일MOV · MP3 · MP4 · WAV · AVI · WMA · MXF · WEBM · MATROSKA
- CAD 파일AUTOCAD · CATIA · SOLIDWORKS · PRO-E · REVIT · I-DEAS · IGS · STL · JT 등 설계 도면
- 소스 코드 30+ 언어C · C++ · Java · Python · Go · Swift · Kotlin(Android) · JavaScript · SQL · Shell · PowerShell 등 구문 인식 (N-gram 텍스트 분류)
3단계 정책 액션 · 사용자 소명 Remediation

강제 암호화 — USB가 나가도, 데이터는 남습니다
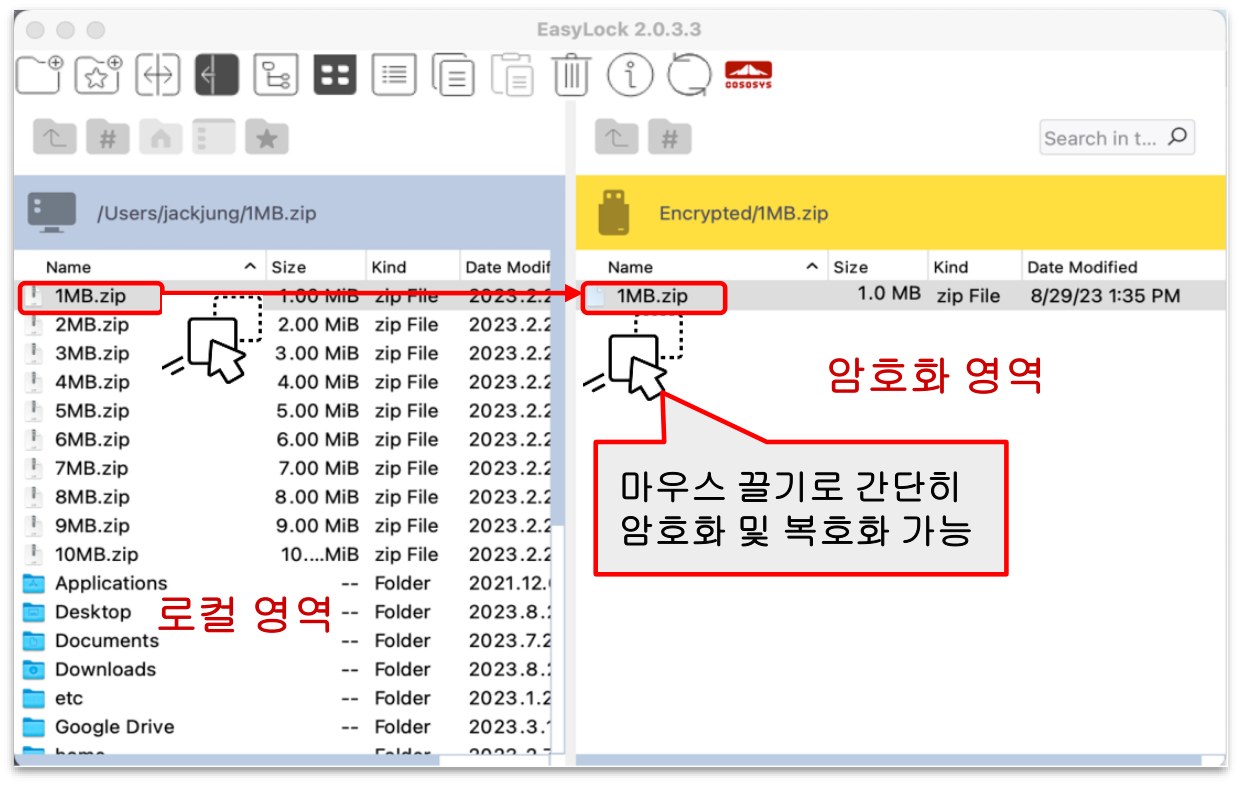
EasyLock은 일반 USB 저장장치를 SW 보안USB로 변환하고 중앙화 관리 기능을 제공합니다. 파일 브라우저 방식의 사용하기 쉬운 응용프로그램으로 자동 설치되며, 마우스로 파일을 "로컬 영역 | 암호화 영역" 쪽으로 옮기면 "암호화 | 복호화"를 수행합니다.
- 🔒AES-256 자동 암호화승인된 USB에 복사되는 순간 EasyLock이 자동 암호화. 사용자가 절차를 잊어도 정책이 강제합니다
- 🏛FIPS 검증 · KCMVP 검증필 암호모듈미 연방 정보처리표준(FIPS) 검증 암호화와 국정원 KCMVP 검증필 암호 사용으로 규제 산업 요구사항 충족
- 📦자동 배포 · 수동 배포Endpoint Protector 클라이언트가 배포된 컴퓨터에 연결되는 USB에 자동 배포, 또는 콘솔에서 패키지 다운로드 후 수동 배포 (Windows · macOS)
- 🔑마스터 암호 · 사용자 암호 관리마스터 암호 설정 · 재전송 · 사용자 암호 변경 · 암호 복잡성 정책, EasyLock 자동 업데이트
- 🧹원격 삭제 · 장치 초기화 · 메시지 보내기분실 · 도난 · 퇴사 시 관리 콘솔에서 원격으로 데이터 삭제, 장치 초기화, 사용자에게 메시지 전송
- 🛡템퍼 프로텍션(Anti-Tampering)암호 로그인 시도 반복 실패 시 완전 초기화 — 무차별 대입 공격 방어
- 📊파일 추적 · 오프라인 파일 추적 · 작업 기록보안USB 내 파일 액션과 오프라인 사용 이력까지 기기 정보(벤더 ID · 제품 ID · 일련 번호 · 최근 IP)와 함께 정교하게 모니터링
- 🔁크로스 플랫폼 · 타사 보안USB 연동Windows와 macOS를 오가며 동일한 암호화 USB 사용. 타사 하드웨어 보안USB도 매체 제어 정책에 연동

EasyLock 2.0 — 마우스 끌기로 간단히 암호화 및 복호화. 왼쪽 로컬 영역 → 오른쪽 암호화 영역
로그인 화면 · 암호 힌트 · 공장 초기화

관리 콘솔 — 배포 · 설정 · 클라이언트 목록
eDiscovery — 이미 저장된 민감정보를 찾아냅니다
민감한 정보를 포함한 파일의 검색 | 완전삭제 | 암호화를 중앙에서 관리합니다. "우리 회사 개인정보가 어디에 있는지"부터 아는 것이 보호의 시작이며, eDiscovery는 그 지도를 그려줍니다.
- 🗂Data at Rest 스캔임직원 PC · 서버에 저장된 파일에서 주민등록번호 · 카드번호 · 기밀 키워드 · 소스코드를 탐지
- ♻️정책 재사용콘텐츠 인식 보호(CAP)와 동일한 거부목록 — 파일 형식 · 소스 코드 · 미리 정의된 콘텐츠 · 사용자 키워드 · 파일 이름 · 검색 위치 · 정규식 · HIPAA
- ⚡발견 즉시 조치탐지된 파일에 대해 대상 암호화 · 복호화 · 삭제(완전삭제) 액션을 콘솔에서 원격 수행
- 📅스케줄 스캔 · 리소스 배려수동 · 자동(주간 · 월간) 스캔, 위험 임계값 · 파일 크기 임계값 설정, 경량 설계로 업무 영향 최소화
- 📤결과 리포트 내보내기컴퓨터 · 정책 · 파일 종류 · 일치 항목 · 경로 · 찾은 시간 · 조치 상태를 Excel · PDF · CSV로 내보내기
- 🧭규제 대응 증적개인정보보호법 · ISMS-P 심사 시 "보유 개인정보 현황"을 스캔 리포트로 즉시 제시

eDiscovery 스캔 결과 — 컴퓨터 · 정책 · 파일 종류 · 일치 항목 · 경로 · 조치 상태
생성형 AI 시대의 데이터 보호 — 프롬프트가 나가기 전에 막습니다
Netwrix Endpoint Protector는 AI 도구 · 코파일럿을 새로운 유출 지점으로 정의합니다. 브라우저 확장이나 네트워크 필터 없이 단말에서 입력 텍스트 · 복사/붙여넣기 · 파일 업로드를 실시간 검사하고, 데이터 민감도 · 사용자 신원 · 애플리케이션 행위를 결합한 컨텍스트 정책으로 통제합니다.
결과
- 민감정보 입력 시도 실시간 차단 — PII · 결제카드 · 소스코드 · MIP 라벨 문서
- 일반 업무용 AI 활용은 그대로 허용 — 'AI 금지'가 아니라 '안전한 AI 활용'
- 시도 이력 · 사용자 · 내용 전체 로깅
- 소명(Justification) 기반 예외 처리
- 조직 단위 Shadow AI 사용 현황 가시화
- 오프라인 · 에어갭 단말에서도 정책 유지
멀티 OS 완전 동등 지원 · 존재감 없는 에이전트
"macOS라서 안 되는 기능"이 없습니다. Windows · macOS · Linux에 같은 정책을 배포하고, 가상 서버 · 가상 PC · VDI 환경까지 지원합니다.
Windows 7 · 8 · 10 · 11 (32/64bit), Windows Server 2003 ~ 최신, Windows XP / Vista 레거시 혼재 환경까지 단일 정책. Snapdragon · ARM 기반 AI PC 지원.
macOS 10.8 Mountain Lion ~ 14 Sonoma 및 최신, Apple Silicon M1 · M1 Max · M2 이후 네이티브. 신규 macOS 출시 당일 지원(Zero-Day Support).
Ubuntu · openSUSE / SUSE · RedHat / CentOS / Fedora · Debian / Linux Mint / Amazon Linux 2. 매체 제어 · CAP · eDiscovery 지원 (EasyLock 제외).
| 구분 | 지원 범위 | 매체 제어 | 콘텐츠 인식 보호 | 강제 암호화 | eDiscovery |
|---|---|---|---|---|---|
| Windows 워크스테이션 | Windows 7 · 8 · 10 · 11 (32/64bit) · XP / Vista | ● | ● | ● | ● |
| Windows Server | Windows Server 2003 ~ 2019 및 최신 (32/64bit) | ● | ● | ● | ● |
| macOS | 10.8 Mountain Lion ~ 14 Sonoma 및 최신 · Apple Silicon | ● | ● | ● | ● |
| Linux | Ubuntu · openSUSE/SUSE · RedHat/CentOS/Fedora · Debian/Mint/Amazon 2 | ● | ● | n/a | ● |
| 가상 환경 | 가상 서버 · 가상 PC · VDI · 씬 클라이언트(RDP 저장소) · VM USB 장치 | ● | ● | — | ● |
 하드웨어 어플라이언스전원을 켜면 바로 사용 가능한 장비로 제공. 30분 빠른 설치, 장비 연결 후 바로 사용
 가상 어플라이언스VMX · PVA · OVF · XVA · VHD — VMware · Hyper-V 등 다양한 가상화 환경에 VM 배포. 폐쇄망 · 망분리 구축 가능
 클라우드 설치형AWS · Microsoft Azure · Google GCP 마켓플레이스 이미지로 신속 구축
관리 콘솔 · 리포팅 · 통합 — 한 화면에서 운영합니다

관리 콘솔 메뉴 — 대시보드 · 매체 제어 · 콘텐츠 인식 보호(CAP) · eDiscovery · 거부목록 및 허용목록 · 암호화 정책 · 오프라인 임시 암호 · 보고 및 분석 · 경고 · 디렉터리 서비스 · 장비(SIEM 연결) · 시스템 유지 관리 · 시스템 구성 · 시스템 매개 변수 · 지원

콘텐츠 인식 보호 대시보드 — 유출 시도 추이 · 상위 사용자 리포트
- 📊통합 대시보드 · 정책별 상세 리포트장치 · 콘텐츠 · 암호화 · eDiscovery 현황을 한 화면에서 모니터링. Excel · PDF · CSV 내보내기, 영역별 TOP 리스트(사용자 · 문서)
- 🏢Active Directory · Entra ID · OktaAD 조직 · 그룹 동기화로 사용자 단위 정책 자동 매핑. SSO 및 2단계 인증(2FA)으로 관리 콘솔 접근 통제
- 📈SIEM · Splunk 연동매체 제어 · CAP · eDiscovery · 관리자 작업 로그 유형을 선택해 기존 통합 관제 체계로 실시간 전송 (TCP/UDP)
- 🔔실시간 경보 · SMTP 알림정책 위반 · 시스템 이벤트를 이메일로 즉시 통보 — 관리자가 사고를 먼저 압니다
- 👥관리자 권한 분리 · 접속 IP ACL부서 담당자 · 감사(ReadOnly) 등 역할별 권한과 관리 범위 분리, 접속 IP 제한
- 🧰장치 사용자 클래스 · URL 카테고리 · 정규식사용자 정의 장치 클래스, URL 카테고리 기반 제어, 정규식 패턴으로 조직 맞춤 정책
- 🛠자동 백업 · 권한 자가 교정 · 원격 에이전트 진단서버 자동 백업, 에이전트 권한 자가 교정, 콘솔에서 개별 · 전체 에이전트 디버그 로그 설정 및 상태 확인
- 🇰🇷한국어 콘솔 · 한국어 매뉴얼 제공관리자 교육 부담 없이 운영팀에 바로 이관할 수 있습니다 (콘솔 20여 개 언어 지원)
구독(Subscription)과 LiveUpdate — 10년 된 장비도 최신 기능
Netwrix(CoSoSys)는 LiveUpdate로 SW 구독 서비스를 제공합니다. 새 OS · 새 장치 · 새 기능이 지속 업데이트되어 구버전과 신버전이 공존하는 호환성 갭이 생기지 않습니다.
- 새로운 OS를 지원하는 업데이트를 즉시 계속 제공
- 새로운 장치를 제어하는 업데이트 계속 제공
- 새로운 기능들을 계속 제공 — 10년 된 장비도 동일한 기능
- 저렴한 구독 비용으로 항상 최신 제품 유지
- 제품의 표준화로 빠른 개발 속도, 지속적인 기능 강화
- 새로운 OS 대응은 신규 버전을 판매 — 호환성 갭 발생
- 고객사가 서로 하드웨어 정보 공유, 업데이트는 제한적
- 새로운 기능 제공은 제한적, 구버전과 신버전이 공존
- 신버전은 갱신 시 100% 전후 비용, 구버전 갭 발생
- 고객별 커스텀 제품이 다수 존재, 빠른 개발의 어려움

LiveUpdate 패치 목록 — 클라이언트 · 서버 업데이트 이력이 콘솔에 자동 표시됩니다
국가별 규제 준수 — 정책 템플릿으로 빠르게
콘텐츠 인식 보호 기능은 국가별로 요구되는 규제에 적합한 정책 템플릿을 다수 제공합니다. 대한민국 개인정보보호법 · ISMS-P는 물론 30여 개 국가 규제에 대응합니다.
🇰🇷대한민국 규제 준수
- 개인정보보호법 등 준수 — 주민등록번호 · 운전면허 · 여권 · 전화 · 건강보험번호 탐지 패턴 내장
- 국내용 CC인증 — 1차 2014년 10월 · 2차 2017년 10월
- 국정원 보안기능확인서 획득 — 인증 유효 2023년 5월 ~ 2027년 10월 (공공 고객용 CC인증 대체)
- 국정원 KCMVP 검증필 암호모듈 사용
- ISMS-P 획득 고객 다수
🇺🇸US 규제 준수
- SOC 2 Type 1 · Type 2 Certified
- HIPAA / HITECH
- CCPA / CPRA / CDPA
- PCI DSS
- NIST SP 800-53 · NIST 800-171
- GLBA · CMMC · NPICICA · SOX
🇪🇺Europe 규제 준수
- GDPR — PII · IBAN · SWIFT · VAT ID · Tax ID 유형 국가별 지원
- DPA 2018 (영국)
- FADP (스위스)
- TISAX (독일)
- KHZG (독일)
- ISO 27001
🌏30+ 국가 규제 지원
- RBI (인도) · DPDP
- APPI (일본)
- PIPL (중국)
- LGPD (브라질)
- PDPA (싱가포르) · PIPEDA (캐나다)
- KVKK (튀르키예) · NESA ISA (UAE) · APP (호주)
국가 · 공공기관이 도입하는 IT보안제품의 보안성을 국가정보원이 검증합니다
국가정보원은 「국가정보원법」 제4조, 「전자정부법」 제56조, 「사이버안보업무규정」 제9조 등에 따라 국가 · 공공기관에 도입되는 IT보안제품이 보안대책에 부합하는지 검증합니다. Endpoint Protector는 보안기능확인서를 획득해 공공기관 납품 자격을 갖추었습니다.
- ✓2014.10 · 2017.10 — 1차 · 2차 국내용 CC인증
- ✓보안기능확인서 인증 범위 — 매체 제어 · 콘텐츠 인식 보호(CAP) · eDiscovery · SW 보안USB 암호화 정책
- ✓KCMVP 검증필 암호 사용 — 국정원 검증 암호모듈
- ✓2027.10.04 — 긴 등재 만료일 (한국아이티평가원 KSEL 발급, 2023.05.26)

제3자 평가 — DLP 제품 비교에서 확인된 경쟁력
G2 만족도 · 모멘텀 알고리즘 평가
Symantec · McAfee · Forcepoint · Trend Micro · Code42 등 주요 DLP와 비교해 6개 항목 모두 최상위 평가를 받았습니다.
G2 종합 8.78 (Symantec DLP 8.02 · McAfee DLP Endpoint 7.84 · Forcepoint DLP 7.75). Software Testing Help DLP 소프트웨어 비교 1위. Gartner Peer Insights 엔터프라이즈 DLP 고평가.



매체 제어(Device Control)가 매우 뛰어납니다. 지금까지 써 본 어떤 제품보다 훨씬 세밀한 제어가 가능합니다.
— IT 보안 디렉터, 헬스케어 엔터프라이즈 (Gartner Peer Insights)Endpoint Protector는 사용이 매우 쉽고, 우리 조직의 사용 사례에 맞게 많은 부분을 커스터마이즈할 수 있습니다.
— IT 서비스 디렉터, 소프트웨어 엔터프라이즈 (Gartner Peer Insights)모든 운영체제를 대상으로 하는 시장 최고의 DLP 솔루션입니다. 사용자 친화적이고 도입이 쉽습니다.
— 시스템 관리자 (G2 리뷰)산업별 적용 시나리오
- 설계 도면(DWG · DXF · CATIA) 반출 실시간 차단
- 협력사 상주 인력 단말 별도 정책 그룹
- 회사 지급 USB 화이트리스트 + 강제 암호화
- 소스코드 30+ 언어 구문 탐지 · Git 반출 통제
- macOS · Linux 개발 단말까지 동일 정책
- 웹 AI 도구로의 코드 붙여넣기 차단
- 주민번호 · 카드번호 결합 N건 임계값 차단
- PCI DSS 사전 정의 정책 즉시 적용
- 고객 DB 추출 파일 eDiscovery 정기 스캔
- 환자 정보 · HIPAA 패턴 전송 통제
- 연구 데이터 반출 시 소명 기반 예외 운영
- 보안기능확인서로 공공기관 납품 · 출력물 로깅
국내 고객사
삼성 · LG · 현대 · 카카오 · 신한 · 하나 · KB 등 대기업 · 금융 · 게임 · 공공기관 · 연구기관이 Endpoint Protector로 멀티 OS 환경을 보호하고 있습니다. 해외에서는 Samsung R&D Institute · Deloitte · KPMG · AstraZeneca · Spotify · Rolex 등이 사용합니다.


자주 묻는 질문
Netwrix Endpoint Protector 도입을 검토하실 때 가장 많이 받는 질문을 정리했습니다.
Netwrix Endpoint Protector는 어떤 제품인가요?
Netwrix Endpoint Protector는 Windows · macOS · Linux 단말에 동일한 정책을 적용하는 엔드포인트 DLP(데이터 유출 방지) 솔루션입니다. 매체 제어(Device Control), 콘텐츠 인식 보호(Content Aware Protection), 강제 암호화(Enforced Encryption · EasyLock), eDiscovery 4개 모듈을 하나의 에이전트와 하나의 관리 콘솔로 운영합니다. 글로벌 DLP 전문 기업 CoSoSys가 개발했고 2024년 Netwrix에 인수되었습니다.
Endpoint Protector와 CoSoSys Endpoint Protector는 같은 제품인가요?
같은 제품입니다. CoSoSys Endpoint Protector가 2024년 Netwrix 인수 이후 Netwrix Endpoint Protector로 이름이 바뀌었습니다. 기존 라이선스와 구독은 그대로 유지되며, LiveUpdate로 신규 OS · 장치 · 기능 업데이트가 계속 제공됩니다.
macOS와 Linux에서도 Windows와 같은 기능을 쓸 수 있나요?
예. Windows · macOS · Linux 3개 OS에 대해 기능 동등(Feature Parity)을 지원합니다. 매체 제어, 콘텐츠 인식 보호, eDiscovery는 3개 OS 모두 지원하며, 강제 암호화(EasyLock 보안USB)는 Windows와 macOS를 지원합니다. macOS는 Apple Silicon 네이티브이고 신규 macOS 출시 당일 지원(Zero-Day Support)됩니다.
ChatGPT · Copilot 같은 생성형 AI로의 데이터 유출도 막을 수 있나요?
예. 브라우저에서 AI 챗봇에 입력하는 텍스트, 클립보드 붙여넣기, 파일 업로드를 단말에서 실시간 검사해 주민등록번호 · 카드번호 · 소스코드 같은 민감정보가 포함되면 차단하거나 보고합니다. ChatGPT, Microsoft Copilot, Google Gemini, Claude 등 웹 기반 AI 도구를 대상으로 하며, 일반 업무용 AI 활용은 그대로 허용할 수 있습니다.
공공기관에 도입할 수 있는 인증을 갖추고 있나요?
예. 국가정보원 보안기능확인서를 획득해 국가 · 공공기관 납품 자격을 갖추었습니다(유효 2023년 5월 ~ 2027년 10월, 인증 범위: 매체 제어 · 콘텐츠 인식 보호 · eDiscovery · SW 보안USB 암호화). 국내용 CC인증(2014년 · 2017년)과 국정원 KCMVP 검증필 암호모듈도 사용합니다. 해외 규제로는 GDPR · HIPAA · PCI DSS · NIST · ISO 27001 · SOC 2 등에 대응합니다.
서버는 어떻게 구축하며, 도입 절차는 어떻게 되나요?
관리 서버는 하드웨어 어플라이언스, 가상 어플라이언스(VMware · Hyper-V 등 VMX · OVF · VHD), 클라우드(AWS · Azure · GCP) 중 선택할 수 있고 폐쇄망 · 망분리 환경에도 구축 가능합니다. 코레이즈는 현황 진단 → 무상 평가판 PoC → 구축 · 정책 설계 → 운영 이관 · 유지보수 순으로 지원하며, 한국어 콘솔과 매뉴얼을 제공합니다. 문의: sales@coraise.co.kr
도입 프로세스 — 코레이즈가 함께합니다
현황 진단부터 PoC, 구축, 운영 이관까지 코레이즈 시스템운영팀이 단계별로 지원합니다. 무상 평가판으로 실제 환경에서 먼저 검증하실 수 있습니다.
- 현황 진단 · 상담OS 구성 · 유출 경로 · 규제 요건 파악, 모듈 · 라이선스 구성 제안
- PoC · 무상 평가실제 단말에 에이전트 배포, '보고만' 정책으로 유출 시도 현황 수집
- 구축 · 정책 설계서버 구축(HW · VM · 클라우드), AD 연동, 부서별 정책 · 화이트리스트 설계
- 운영 이관 · 유지보수한국어 매뉴얼 · 관리자 교육, LiveUpdate 구독, 정책 튜닝 · 기술 지원
DLP는 하나의 콘솔에서 멀티 OS가
지원되어야 합니다.
도입 상담 · PoC · 데모 시연은 언제든 코레이즈로 문의해 주십시오. 제품 문의, 데모 및 PoC 요청은 아래 연락처로 접수됩니다.
도입 상담 · 데모 · 무상 평가판 신청
아래 폼을 남겨 주시면 코레이즈 담당자가 영업일 기준 1일 내 연락드립니다. 이메일 sales@coraise.co.kr로도 접수됩니다.