방화벽 · 침입방지(IPS)
알려진 취약점 공격과 악성 트래픽을 네트워크 단에서 차단합니다. 패치 전 취약점은 가상 패치로 먼저 막습니다.
FortiGate는 방화벽·IPS·안티멀웨어·웹 필터링·애플리케이션 제어·VPN·SD-WAN을 한 장비에 담은 포티넷의 차세대 방화벽(NGFW)입니다. 코레이즈는 규모에 맞는 모델 산정부터 AD·구글·M365 계정 연동, SSL VPN 종료에 따른 IPsec 전환, 도입 후 운영까지 한 팀이 맡습니다.

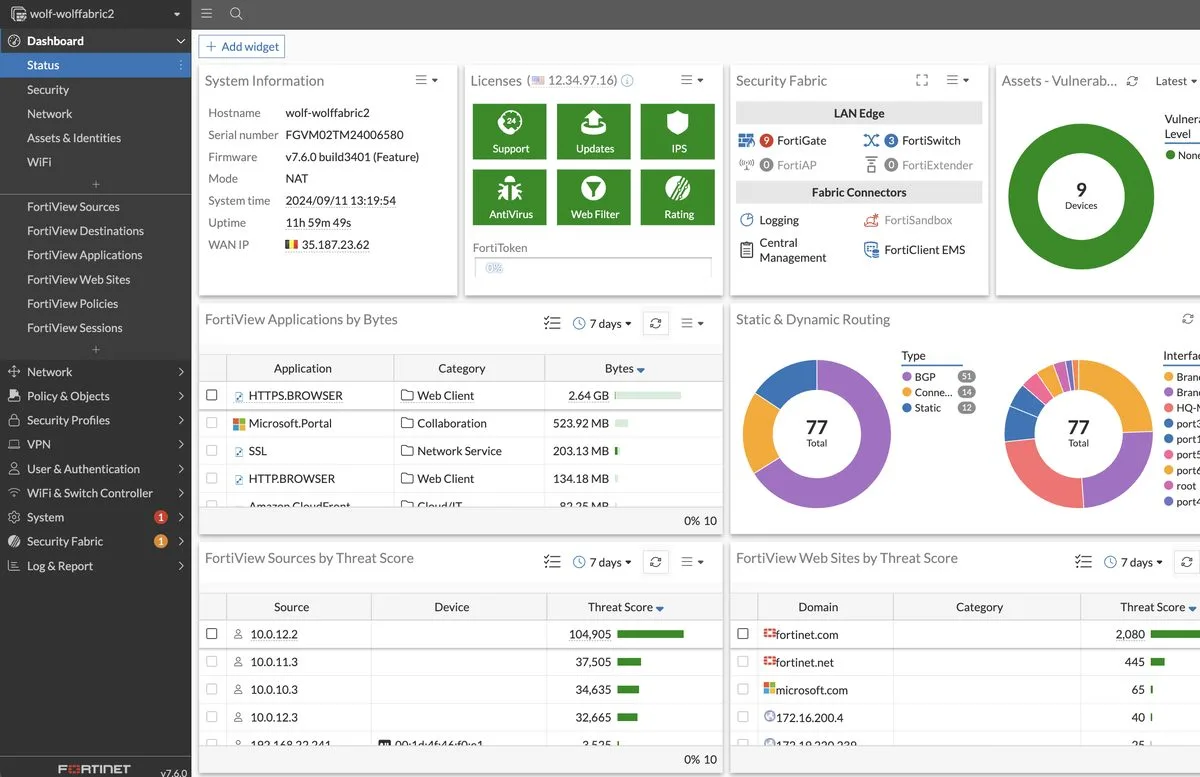
FortiGate(포티게이트)는 포티넷(Fortinet)이 만드는 차세대 방화벽(NGFW)입니다. IP와 포트만 보는 기존 방화벽과 달리, 사용자·애플리케이션·콘텐츠까지 식별해 통제합니다. 침입방지(IPS)·안티멀웨어·웹 필터링 같은 UTM(통합위협관리) 기능과 VPN·SD-WAN을 FortiOS 하나로 운영하고, 포티넷 자체 보안 프로세서로 처리 성능을 높였습니다. FortiSwitch·FortiAP를 연결하면 유선·무선 네트워크까지 한 화면에서 관리할 수 있습니다.
알려진 취약점 공격과 악성 트래픽을 네트워크 단에서 차단합니다. 패치 전 취약점은 가상 패치로 먼저 막습니다.
AI 기반 안티바이러스와 클라우드 샌드박스로 첨부파일·다운로드 속 랜섬웨어와 알려지지 않은 악성코드를 걸러냅니다.
피싱·악성 사이트와 업무와 무관한 카테고리를 차단하고, DNS 단계에서 악성 도메인 연결을 끊습니다.
수천 개의 앱 시그니처로 AWS·Google·Microsoft·Dropbox 같은 SaaS와 메신저·P2P를 포트가 아닌 앱 단위로 통제합니다.
암호화된 트래픽 안에 숨은 위협을 복호화해 검사합니다. 금융·의료 등 예외 카테고리는 검사에서 제외할 수 있습니다.
Active Directory·LDAP·SAML(구글 워크스페이스·Microsoft Entra ID·Okta)과 연동해 IP가 아닌 사람·부서 단위로 정책을 적용합니다.
회선 여러 개를 품질에 따라 자동으로 나눠 쓰고, 본사와 지사를 IPsec으로 안전하게 연결합니다.
누가 어떤 앱으로 얼마나 통신했는지 대시보드와 로그로 확인하고, FortiSwitch·FortiAP까지 한 콘솔에서 관리합니다.
 FortiSwitch유선 스위치
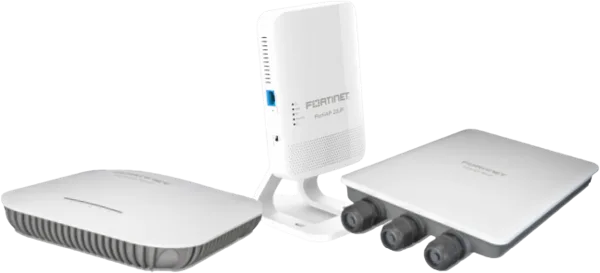 FortiAP무선 AP
 FortiToken2단계 인증(OTP)
포티넷은 FortiOS 7.6.3부터 모든 FortiGate 모델에서 SSL VPN 터널 모드를 제거했습니다. 메모리 2GB 모델은 7.6.0부터 이미 지원하지 않았고, 30G·50G·70G 같은 신형 소형 모델은 처음부터 SSL VPN이 없습니다. 기존 설정은 업그레이드할 때 자동으로 넘어가지 않으므로, 펌웨어를 올리기 전에 IPsec VPN으로 전환해야 원격 접속이 끊기지 않습니다.
VPN 계정을 따로 만들지 않고 구글 워크스페이스·Microsoft 365(Entra ID)·Okta 계정으로 SAML 로그인하도록 연동합니다. 퇴사자는 회사 계정만 막으면 VPN도 함께 막히고, 부서·그룹별로 접근 범위를 나눌 수 있습니다. SAML 연동 설정은 코레이즈가 추가 비용 없이 지원합니다.
FortiOS 버전, VPN 방식, 사용자 수, 인증 연동을 확인합니다.
IKEv2·TCP 443 여부, 계정 연동과 그룹별 정책을 설계합니다.
FortiClient를 배포하고 기존 SSL VPN과 함께 돌리며 전환합니다.
펌웨어를 올리고 SSL VPN 설정을 정리합니다.
원격 근무자 단말 보안까지 함께 보려면 FortiEndpoint(ZTNA·EDR), 사무실 밖 트래픽까지 클라우드에서 보호하려면 FortiSASE를 참고하세요.
현재 주력인 G 시리즈를 기준으로 정리했습니다. 수치는 포티넷 공식 제품 매트릭스(2026년 9월판)의 최대값이며, 실제 성능은 켜는 보안 기능과 트래픽에 따라 달라집니다. 권장 규모는 코레이즈의 구축 경험을 바탕으로 한 참고값이고, 정확한 모델은 현장 트래픽과 VPN 사용자 수를 보고 산정합니다.


| 모델 | 권장 규모 (참고) | 방화벽 | NGFW | 위협 방어 | IPsec VPN | SSL 검사 | 동시 세션 | 주요 인터페이스 | 형태 |
|---|---|---|---|---|---|---|---|---|---|
| 30G | ~15명 · 소규모 사무실 | 4 Gbps | 570 Mbps | 500 Mbps | 3.5 Gbps | 400 Mbps | 60만 | GE ×4 | 데스크톱 |
| 50G | ~30명 · 지사 · 스타트업 | 5 Gbps | 1.25 Gbps | 1.1 Gbps | 4.5 Gbps | 1.3 Gbps | 72만 | GE ×5 | 데스크톱 |
| 70G | ~50명 · 중소기업 | 10 Gbps | 1.5 Gbps | 1.3 Gbps | 7.1 Gbps | 1.4 Gbps | 140만 | GE ×10 | 데스크톱 |
| 90G | ~100명 · 10G 업링크 | 28 Gbps | 2.5 Gbps | 2.2 Gbps | 25 Gbps | 2.6 Gbps | 300만 | GE ×8, 10GE ×2 | 데스크톱 |
| 120G | 100~300명 · 본사 | 39 Gbps | 3.1 Gbps | 2.8 Gbps | 35 Gbps | 3 Gbps | 300만 | 10GE SFP+ ×4, GE ×26 | 1U · 이중 전원 |
| 200G | 300~800명 · 중견기업 | 39 Gbps | 7 Gbps | 6 Gbps | 36 Gbps | 7 Gbps | 1,100만 | 10GE SFP+ ×8, 5GE ×8 | 1U · 이중 전원 |
| 400G | 800명 이상 · IDC 경계 | 164 Gbps | 14 Gbps | 13 Gbps | 55 Gbps | 11.5 Gbps | 2,800만 | 25GE ×4, 10GE ×4 | 1U · 이중 전원 |
NGFW = 방화벽+IPS+애플리케이션 제어, 위협 방어 = NGFW+안티멀웨어 기준(Enterprise Mix, 로깅 활성). 방화벽은 1518바이트 UDP, IPsec VPN은 512바이트·AES256-SHA256 기준입니다. 무선(FortiWiFi)·저장장치 탑재 변형 모델과 F 시리즈 재고 모델도 공급합니다. 출처: Fortinet Product Matrix, PROMTX-2026-R176-SEP.
FortiGate는 장비에 보안 서비스 번들(FortiGuard)을 더해 씁니다. 번들은 1~3년 단위로 구매하고(매년 단가가 인상되어 미리 구매할수록 유리합니다), 세 가지 모두 FortiCare Premium 24×7 기술지원을 포함합니다. 번들이 만료되면 IPS 시그니처·백신 패턴·웹 필터 DB가 더 이상 갱신되지 않으니, 코레이즈가 만료 전에 미리 안내해 드립니다.
알려진 위협을 막는 1차 방어선
웹·메일까지 막는 표준 구성
공격 표면 전체와 데이터까지
번들 구성은 포티넷 "FortiGate Subscriptions and FortiGuard Bundles" 주문 가이드 기준입니다. 번들별 포함 기능과 상황별 추천 구성은 포티게이트 라이선스 가이드에서 자세히 볼 수 있고, 모델별 세부 SKU와 기존 라이선스 갱신 조건은 문의해 주세요.
같은 FortiGate를 두 가지 방식으로 도입할 수 있습니다. 초기 비용이 부담되거나 네트워크 운영 인력이 없다면 코레이즈 네트워크 구독(CRN)을 검토해 보세요. 서비스 품질은 같고, 비용은 월 단위로 나뉩니다.
장비와 라이선스를 회사 자산으로 보유
장비 · 라이선스 · 운영을 월 비용 하나로
방화벽 도입에서 정말 어려운 부분은 장비가 아니라 그 뒤에 있습니다. 계정 연동, 복잡한 정책, 새벽에 걸려 오는 장애 전화까지. 코레이즈는 2013년부터 이 일을 직접 해 온 팀이고, 설계한 엔지니어가 운영까지 이어서 맡습니다.
CRN 수치는 코레이즈 네트워크 구독 서비스 운영 기준입니다.
FortiGate는 어디서 사도 같은 장비입니다. 달라지는 것은 누가 설계하고, 무엇과 연결하고, 문제가 생겼을 때 누가 책임지느냐입니다.
방화벽은 네트워크 업체, 계정은 SI 업체, 보안은 또 다른 업체에 맡기면 문제가 생길 때마다 서로 책임을 미룹니다. 코레이즈는 FortiGate부터 스위치 · 무선, AD · Okta · 구글 · M365 계정, EDR · DLP · NAC까지 한 팀이 설계하고 운영합니다.
Okta 공식 파트너이자 AD 관리 솔루션 ADPaC(GS인증 1등급)를 직접 개발 · 운영하는 회사입니다. 구글 워크스페이스 · Microsoft 365 계정으로 VPN에 로그인하고, 퇴사자 계정이 막히면 VPN도 함께 막히는 구성을 여러 고객사에 적용해 왔습니다.
자체 관제 서비스 COMON으로 장비의 CPU · 메모리 · 트래픽 · 무선 AP 이상을 먼저 감지하고, 네트워크 구독 고객에게는 24×7 장애 대응을 제공합니다.
인증 심사에 필요한 방화벽 정책, 망분리, NAC, DLP, EDR, 로그 보관 요건을 구축 단계에서부터 맞춥니다. 서류 컨설팅만이 아니라 실제 솔루션 구축과 유지보수까지 이어지는 것이 차이입니다.
재택 · 외부 근무가 늘면 방화벽 하나로는 부족해집니다. 국내에서 처음으로 Fortinet SASE를 판매한 경험으로, 오늘의 FortiGate 구성이 내일의 ZTNA · FortiSASE로 자연스럽게 이어지도록 설계합니다.
이미 사용 중인 FortiGate의 라이선스 갱신, 펌웨어 업그레이드, SSL VPN 전환, 정책 정리도 상담해 드립니다. 교체가 필요 없는 장비는 교체를 권하지 않습니다.
방화벽은 설치한 날보다 운영하는 날이 훨씬 깁니다. 코레이즈는 직접 개발한 관제 · 백업 도구와 정기 리포트, 먼저 움직이는 장애 대응 체계로 FortiGate를 도입 이후까지 책임집니다.
COMON(코몬)은 코레이즈가 오픈소스 Grafana를 기반으로 직접 만든 네트워크 관제 서비스입니다. FortiGate와 스위치 · 무선 AP의 상태를 SNMP로 수집해 한 화면에 보여 줍니다.


 Microsoft Teams

COBOX는 코레이즈가 직접 개발한 설정 백업 시스템입니다. 유지보수 중인 모든 고객사의 FortiGate에 REST API로 접속해 매월 설정(Configuration) 파일을 자동으로 백업합니다.
FortiAnalyzer로 수집한 로그를 바탕으로, 고객사가 쓰는 보안 라이선스 구성에 맞춘 리포트를 정기적으로 보내 드립니다. 경영진 보고나 보안 점검 자료로 활용하기 좋습니다.
업무 시간에는 네트워크팀이 COMON으로 고객사 장비를 함께 지켜보고, 큰 문제로 번질 징후가 보이면 먼저 연락드립니다. 원격으로 해결할 수 있는 문제는 바로 처리하고, 장비 장애라면 대체 장비와 방문 지원으로 업무 공백을 줄입니다.
게임 · 교육 · 핀테크 · 블록체인 · 바이오까지, 네트워크가 멈추면 사업이 멈추는 회사들이 코레이즈와 함께하고 있습니다.
FortiGate로 SD-WAN · 웹 보안 · 애플리케이션 제어 · IPS를 구성하고, AWS · Azure 구간 VPN, Fortinet 보안 패브릭 스위치 · AP, NAC, Okta MFA, EDR, DLP까지 한 번에 구축했습니다.
클래스101 · 마이리얼트립 · 피플펀드 · DSRV Labs 외사례 보기 → SASE 보안 컨설팅FortiGate 네트워크 위에 Okta 계정 통합, FortiClient ZTNA · VPN, 단말 취약점 패치, USB 통제를 더해 사무실과 원격 근무 환경을 하나의 보안 정책으로 묶었습니다.
게임 · 교육 · 블록체인 기업사례 보기 → 네트워크 구독(CRN)네트워크 담당자 없이도 FortiGate 기반 유무선 네트워크를 안정적으로 운영하도록 장비 · 관제 · 장애 대응을 구독형으로 제공하고 있습니다.
ALT9(게임사)사례 보기 →코레이즈 네트워크 구독 · 유지보수 고객사









더 많은 고객 이야기는 코레이즈 고객 인터뷰에서 확인할 수 있습니다.
회선 · 사용자 수 · 현재 방화벽 정책과 VPN 사용 방식을 확인합니다. 진단은 무료입니다.
트래픽과 켤 보안 기능을 기준으로 모델과 번들을 고르고, 구매 · 구독 견적을 함께 드립니다.
타사 방화벽 정책을 옮기고, AD · SAML 계정 연동과 IPsec VPN을 설정해 업무 시간 외에 전환합니다.
펌웨어 업데이트, 정책 변경, 로그 점검, 장애 대응과 라이선스 만료 관리를 이어서 맡습니다.
FortiGate는 포티넷이 만드는 차세대 방화벽(NGFW)입니다. 방화벽에 침입방지(IPS)·안티멀웨어·웹 필터링·애플리케이션 제어 같은 UTM 기능과 VPN·SD-WAN을 한 장비에 통합해, 사용자와 애플리케이션 단위로 트래픽을 통제합니다.
UTM은 방화벽에 백신·IPS·웹 필터 등 여러 보안 기능을 묶은 장비를 말하고, NGFW는 여기에 애플리케이션과 사용자 식별을 더해 포트가 아닌 앱·사람 단위로 통제하는 방화벽을 말합니다. FortiGate는 두 가지를 모두 제공하므로 국내에서는 UTM과 NGFW를 같은 의미로 부르는 경우가 많습니다.
FortiOS 7.6.3부터 모든 FortiGate 모델에서 SSL VPN 터널 모드가 제거되어 IPsec VPN으로 대체되었습니다. 7.6.3 이전 버전에서는 당분간 동작하지만 보안 업데이트를 받으려면 결국 업그레이드해야 하고, 설정이 자동으로 넘어가지 않으므로 업그레이드 전에 IPsec VPN으로 전환하는 것이 안전합니다.
네, SAML 연동으로 가능합니다. FortiGate IPsec VPN과 FortiClient를 구글 워크스페이스·Microsoft Entra ID·Okta와 연동하면 VPN 계정을 따로 만들 필요가 없고, 회사 계정을 막으면 VPN 접속도 함께 막힙니다. 코레이즈는 SAML 연동 설정을 추가 비용 없이 지원합니다.
사용자 수만이 아니라 인터넷 회선 속도, 켜려는 보안 기능(IPS·SSL 검사 등), VPN 동시 접속자 수를 함께 봐야 합니다. 보안 기능을 모두 켰을 때의 처리량인 '위협 방어(Threat Protection)' 수치가 실제 회선 속도보다 여유 있게 큰 모델을 고르는 것이 기준이며, 코레이즈가 현장 진단 후 산정해 드립니다.
방화벽 기본 기능은 동작하지만 IPS 시그니처·백신 패턴·웹 필터 데이터베이스가 갱신되지 않아 새로운 위협을 막지 못하고, FortiCare 기술지원과 펌웨어 업데이트도 받을 수 없습니다. 코레이즈는 만료 전에 갱신 일정을 미리 안내합니다.
네, 가능합니다. 기존 방화벽의 정책·주소 객체·NAT·VPN 설정을 분석해 FortiGate로 옮기고, 업무 시간 외에 전환해 서비스 중단을 최소화합니다. 전환 후에는 일정 기간 로그를 보며 누락된 정책이 없는지 점검합니다.
장비는 같지만 설계와 운영이 다릅니다. 코레이즈는 포티넷 LAN-Edge · SASE Specialization 파트너로, FortiGate와 함께 AD · Okta · 구글 워크스페이스 · Microsoft 365 계정 연동, EDR · DLP · NAC 같은 보안 솔루션까지 한 팀이 설계하고, 자체 관제 서비스 COMON과 24×7 장애 대응으로 운영까지 맡습니다. 2013년부터 2,800곳이 넘는 고객사와 함께했습니다.
코레이즈 유지보수 또는 네트워크 구독(CRN) 고객은 자체 관제 서비스 COMON으로 장비 상태를 실시간으로 확인하고, 이상이 생기면 메신저와 이메일로 알림을 받습니다. COBOX가 FortiGate 설정을 매월 자동으로 백업하고, FortiAnalyzer 기반 정기 보안 리포트를 제공하며, 고객지원센터(1833-5805) · 원격 지원 · 대체 장비로 장애에 대응합니다. 제공 범위는 서비스 레벨에 따라 다릅니다.
코레이즈 네트워크 구독(CRN)을 이용하면 장비를 구매하지 않고 FortiGate와 보안 라이선스, 설정 변경, 관제와 장애 대응을 월 비용으로 이용할 수 있습니다. 초기 비용 부담을 줄이고 싶거나 네트워크 담당자가 없는 회사에 맞는 방식입니다.
회사 규모와 현재 네트워크 환경을 남겨 주시면 모델 · 번들 · 구축 범위를 정리해 연락드립니다. 가격은 모델 · 라이선스 기간 · 수량 · 구축 범위에 따라 달라지므로 견적으로 안내해 드립니다.
양식이 보이지 않으면 새 창에서 양식 열기 · 대표번호 1833-5805 · 영업문의 sales@coraise.co.kr


