단 한 번의 검사
프록시를 겹겹이 거치는 짜깁기 구조 대신, 모든 보안 기능이 한 지점에서 single-pass로 실행됩니다. 보안을 켜도 속도가 느려지지 않습니다.
Cloudflare One은 ZTNA · SWG · CASB · DLP · 이메일 보안과 글로벌 네트워크(NaaS)를 하나의 플랫폼으로 제공하는 SASE입니다. 전 세계 300개 이상 도시에서 모든 보안 검사가 한 번에 처리되고, 포스트 퀀텀 암호화까지 기본 적용됩니다. Cloudflare 공식 파트너 코레이즈가 무료 PoC부터 설계 · 배포 · 운영까지 함께합니다.

Cloudflare One은 흩어져 있던 보안 장비와 네트워크 회선을 Cloudflare 글로벌 네트워크로 옮긴 SASE(보안 액세스 서비스 엣지) 플랫폼입니다. 사용자 · 지사 · 데이터센터가 가장 가까운 도시의 Cloudflare에 연결되면, 그 지점에서 ZTNA · 웹 필터링 · DLP 검사가 단 한 번에 처리된 뒤 목적지로 이어집니다. VPN 없이 사내 앱에 안전하게 접속하고, 어디서 일하든 같은 보안 정책이 적용됩니다. 흔히 Cloudflare Zero Trust라고도 부르는데, Zero Trust는 Cloudflare One 안의 보안 서비스(ZTNA · SWG · CASB · DLP 등) 묶음과 요금제 · 관리 콘솔의 이름입니다.
프록시를 겹겹이 거치는 짜깁기 구조 대신, 모든 보안 기능이 한 지점에서 single-pass로 실행됩니다. 보안을 켜도 속도가 느려지지 않습니다.
본사 장비로 우회하지 않고 300개 이상 도시 중 가장 가까운 곳에 붙습니다. 서울에서도, 출장지에서도 같은 속도와 같은 정책입니다.
보안 · 네트워크 · AI 정책을 하나의 콘솔에서 관리합니다. API와 Terraform을 지원해 코드로도 똑같이 제어할 수 있습니다.
장비와 프록시를 계속 덧대는 방식은 관리 부담과 보안 공백만 키웁니다. Cloudflare One은 설계 단계부터 하나로 통합된 아키텍처로 이 문제를 해결합니다.
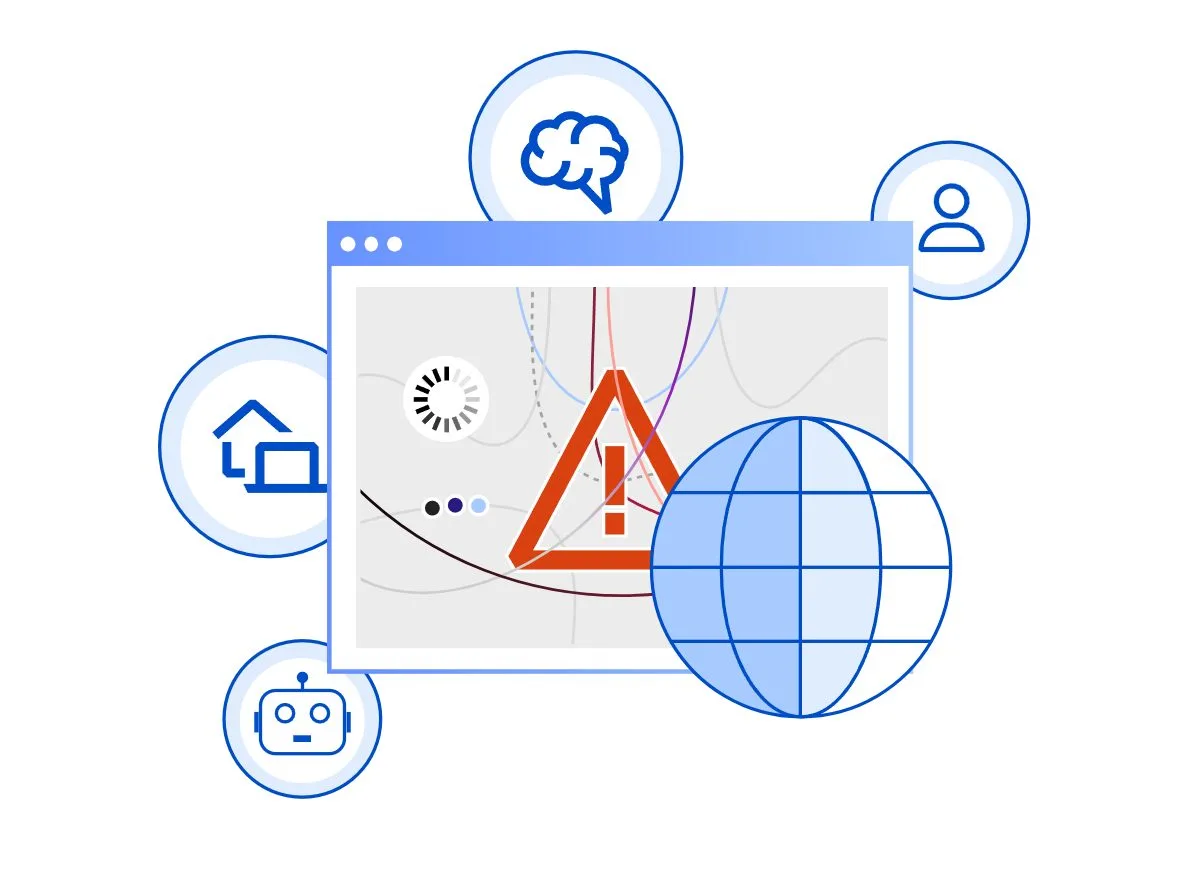
Cloudflare One 하나에 ZTNA부터 이메일 보안, 글로벌 백본, AI 보안까지 담겨 있습니다.
VPN 없이 사내 앱을 사용자 · 기기 단위로 검증해 열어 줍니다. Okta, AD, Entra ID 등 주요 인증 시스템과 연동됩니다.
DNS · HTTP 필터링과 안티바이러스 검사로 위험한 사이트, 악성 다운로드, 피싱 링크를 사용자가 어디에 있든 차단합니다.
M365, Google Workspace 등 SaaS의 설정 오류 · 과다 공유 · 데이터 노출을 API로 상시 점검하고 Shadow IT를 찾아냅니다.
주민번호 · 카드번호 · 소스코드 같은 민감 데이터가 웹, SaaS, AI 프롬프트로 새어 나가는 것을 실시간으로 탐지 · 차단합니다.
위험한 웹페이지를 Cloudflare에서 원격 렌더링해 악성 코드가 PC에 닿지 않게 합니다. 픽셀만 전송되므로 체감 속도도 빠릅니다.
피싱과 BEC(사기 메일)를 AI가 선별해 받은편지함에 닿기 전에 차단합니다. M365 · Gmail 위에 겹쳐서 바로 적용됩니다.
지사 · 데이터센터 · 클라우드를 Cloudflare 백본으로 연결합니다. MPLS 전용선을 대체하고 DDoS 방어가 기본 포함됩니다.
노트북 · 모바일에 클라이언트 하나만 설치하면 ZTNA 접속, 트래픽 보호, 디바이스 상태 확인까지 모두 처리됩니다.
섀도우 AI 도구를 찾아 통제하고, 프롬프트에 섞인 기밀 유출을 차단하며, MCP 서버 연결까지 보호합니다.
Cloudflare One Client는 기기의 트래픽을 Cloudflare 네트워크로 안전하게 보내는 에이전트로, 예전 이름은 WARP입니다. 관리자가 조직의 팀 이름과 정책을 만들고, 사용자는 클라이언트에 팀 이름을 넣고 회사 계정으로 로그인하면 됩니다.
Cloudflare Access는 SAML · OIDC 기반의 주요 인증 시스템과 연동됩니다. 코레이즈는 Okta · AD · Entra ID · Google Workspace 구축 경험으로 인증 체계까지 함께 설계합니다.
장비 설치 없이 소프트웨어 커넥터로 시작합니다. 몇 달 걸리던 보안 프로젝트가 몇 시간 단위로 줄어듭니다.
대시보드, API, Terraform으로 회사 업무 로직에 맞게 확장합니다. 보안 때문에 비즈니스를 바꿀 필요가 없습니다.
생성형 AI 사용에 대한 깊은 가시성과 제어를 제공합니다. AI 보안 기능이 추가 요금 없이 포함됩니다.
미래의 양자 컴퓨터 공격에 대비한 포스트 퀀텀 암호화가 플랫폼 전체에 기본 적용됩니다. 지금 오가는 데이터가 10년 뒤에 해독되는 일을 막습니다. 별도 옵션이 아니라 기본값입니다.
VPN 없이 사내 시스템에 안전하게 접속하는 방법을 확인해 보세요.
글로벌 채용 플랫폼 Indeed는 도입 약 3개월 만에 VPN을 폐기하고 13,000여 명을 ZTNA로 보호합니다. 출처: Forrester Total Economic Impact™ 연구(Cloudflare 의뢰, 2026) · Cloudflare 고객 사례
느리고 전체가 열리는 VPN 대신, 앱 단위 ZTNA로 전환합니다. 무료 플랜으로 부담 없이 PoC부터 시작할 수 있습니다.
Cloudflare One Client 하나로 어디서 일하든 사무실과 동일한 웹 필터링 · DLP 정책이 적용됩니다.
직원들의 AI 도구 사용을 가시화하고, 회사 기밀이 프롬프트로 새어 나가는 것을 DLP로 차단합니다.
비싼 MPLS · 전용선을 Magic WAN으로 대체하고, DDoS 방어와 보안 검사가 포함된 백본으로 지사를 연결합니다.
코레이즈는 두 플랫폼을 모두 다룹니다. 회사 환경을 진단한 뒤, 맞는 쪽을 중립적으로 제안해 드립니다.
최종 제안은 환경 진단과 PoC 결과를 바탕으로 드립니다. 업체를 고르는 기준은 SASE 도입 업체 선택 가이드에 정리했습니다.
Cloudflare One 라이선스 공급부터 PoC · 설계 · 배포 · 운영까지 국내에서 직접 지원합니다.
Fortinet Specialization 파트너이기도 해 특정 벤더에 치우치지 않은 설계가 가능합니다.
Okta · AD · Entra ID · Google Workspace 구축 경험으로 Cloudflare Access 인증 체계까지 함께 설계합니다.
Intune · Jamf MDM으로 Cloudflare One Client를 일괄 배포하고, 도입 이후의 운영과 기술 지원까지 책임집니다.
현재 VPN · 방화벽 · 계정 체계와 원격 근무 형태를 확인하고 전환 범위를 정합니다.
Zero Trust 무료 플랜으로 핵심 시나리오(ZTNA · 웹 필터링)를 먼저 검증합니다.
IdP 연동, 앱별 접근 정책, Gateway · DLP 규칙, 기기 등록 규칙을 설계합니다.
Cloudflare One Client를 배포하고 서비스별 · 지사별로 단계적으로 전환한 뒤 운영을 지원합니다.
ZTNA · SWG · CASB · DLP · RBI · 이메일 보안(Zero Trust 서비스)과 Magic WAN 등 네트워크 서비스(NaaS)를 하나로 합친 Cloudflare의 SASE 플랫폼입니다. 모든 기능이 전 세계 300개 이상 도시의 네트워크 전 지점에서 동일하게 실행되며, 한 지점에서 모든 보안 검사가 한 번에 처리됩니다.
거의 같은 뜻으로 쓰입니다. Cloudflare One은 Zero Trust 보안 서비스(ZTNA · SWG · CASB · DLP · RBI · 이메일 보안)와 Magic WAN 같은 네트워크 서비스를 합친 SASE 플랫폼 전체의 이름이고, Cloudflare Zero Trust는 그중 보안 서비스 묶음과 요금제, 관리 콘솔(Zero Trust 대시보드)의 이름으로 쓰입니다. 원격 접속 · 웹 보안 중심이라면 Zero Trust 요금제만으로 시작할 수 있습니다.
VPN처럼 사내망 전체를 여는 대신, 사용자와 기기를 매번 검증해 허용된 앱에만 접속시키는 방식입니다. Cloudflare One에서는 Cloudflare Access가 ZTNA를 맡아 Okta · Entra ID · Google 계정 인증과 기기 상태를 확인한 뒤 앱 단위로 접근을 허용합니다.
Cloudflare One Client는 예전 이름이 WARP인 기기용 에이전트입니다. 관리자가 Zero Trust 대시보드에서 조직의 팀 이름과 로그인 방식을 준비하면, 사용자는 Windows · macOS · Linux · iOS · Android용 클라이언트를 설치하고 팀 이름을 입력한 뒤 회사 계정으로 로그인합니다. 기기가 많다면 Intune · Jamf 같은 MDM으로 일괄 배포할 수 있습니다.
관리 콘솔 주소는 one.dash.cloudflare.com입니다. Cloudflare 계정으로 처음 접속하면 팀 이름(보통 회사 이름)을 정하게 되고, 이 값이 사용자가 Cloudflare One Client에 입력하는 팀 이름이자 앱 런처 주소(팀이름.cloudflareaccess.com)가 됩니다. 이어서 IdP 연결, 기기 등록 규칙, Gateway · Access 정책을 설정합니다.
네. Zero Trust 무료 플랜(최대 50 사용자)으로 ZTNA · 게이트웨이 핵심 기능을 검증할 수 있어 PoC 부담이 없습니다. 조직 규모가 커지면 유료 플랜으로 전환하면 됩니다.
Cloudflare Zero Trust 요금제는 Free · Standard · Enterprise로 나뉘고, 유료 요금제는 사용자(시트) 수 기준으로 과금되며 대역폭 · 지역별 추가 요금이 없습니다. Cloudflare가 공식 사이트에 정가를 공개하지 않고 사용자 수 · 기능 구성 · 계약 기간에 따라 견적을 내기 때문에, 코레이즈가 무료 요금제 PoC로 필요한 기능을 먼저 확정한 뒤 국내 공급 기준 견적을 드립니다.
FortiSASE는 FortiGate 장비와의 단일 OS 통합이 강점이고, Cloudflare One은 글로벌 네트워크 성능 · 개발자 자동화 · AI 보안이 강점입니다. 코레이즈는 두 플랫폼을 모두 다루므로 환경 진단 후 중립적으로 제안해 드립니다.
아니요. 소프트웨어 커넥터(cloudflared)나 GRE · IPsec 터널로 기존 인프라와 병행 구성할 수 있어, 서비스별 · 지사별로 단계적 전환이 가능합니다.
Okta, Microsoft Entra ID, Google Workspace, AD 등 SAML · OIDC 기반 주요 IdP를 지원합니다. 코레이즈가 인증 연동 설계까지 함께 지원합니다.
네. 직원들이 쓰는 AI 도구를 가시화해 허용 · 차단을 정하고, DLP로 주민번호 · 카드번호 · 소스코드 같은 기밀이 AI 프롬프트로 새어 나가는 것을 탐지 · 차단합니다. AI 보안 기능은 추가 요금 없이 포함됩니다.
코레이즈는 Cloudflare 공식 파트너로 라이선스 공급부터 무료 PoC, IdP 연동 · 정책 설계, Intune · Jamf를 통한 클라이언트 배포, 도입 이후 운영 · 기술 지원까지 국내에서 직접 지원합니다. Fortinet Specialization 파트너이기도 해 FortiSASE와 비교해 중립적으로 제안합니다.
무료 PoC부터 글로벌 네트워크 설계까지, 멀티벤더 SASE 노하우가 있는 코레이즈와 함께하세요. 아래 양식을 남겨 주시면 전문 엔지니어가 연락드립니다.
양식이 보이지 않으면 새 창에서 양식 열기 · 대표번호 1833-5805 · 영업문의 sales@coraise.co.kr