 Guide · Active Directory · 2026.10
AD 서버 구축 가이드, AD vs Entra ID 무엇을 쓸까?
“AD 서버를 새로 구축해야 하나요, 아니면 Microsoft 365에 있는 Entra ID로 충분한가요?” 회사 계정과 PC를 중앙에서 관리하려는 IT 담당자가 가장 많이 묻는 질문입니다. Active Directory와 Entra ID가 무엇이 다른지, 온프레미스·하이브리드·클라우드 중 우리 회사에 맞는 구성은 무엇인지, 그리고 AD 서버 구축 절차와 비용, Windows Server 지원 종료 일정까지 2026년 10월 기준으로 정리했습니다.
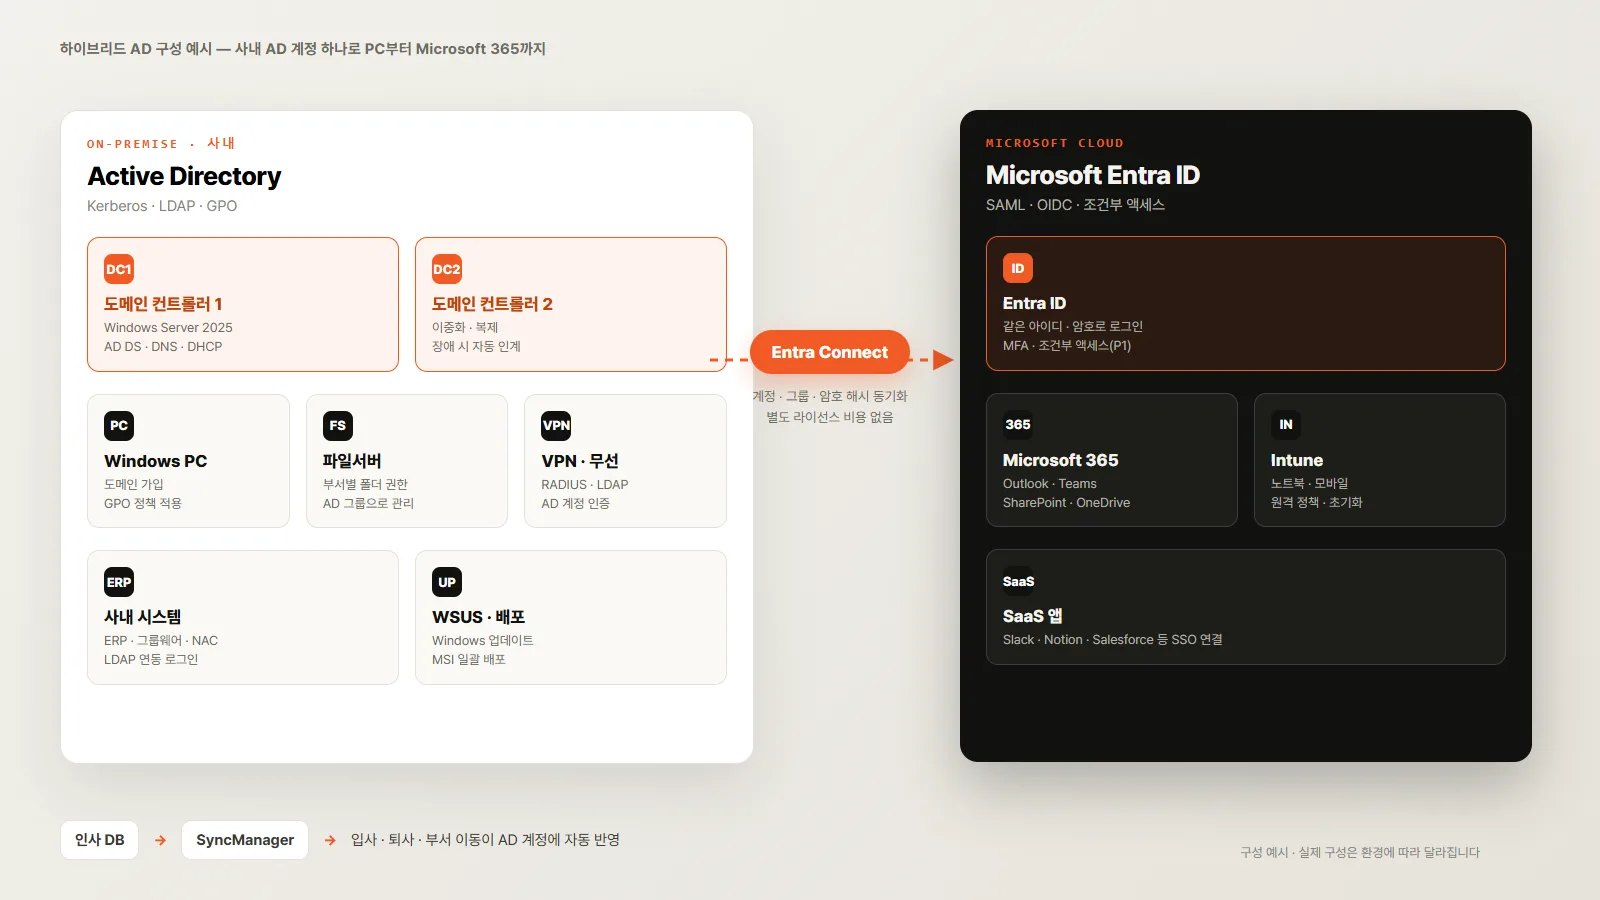
Active Directory(AD)는 사내 서버(도메인 컨트롤러)에 설치해 Windows PC·파일서버·사내 시스템의 계정과 정책(GPO)을 관리하는 디렉터리이고, Entra ID(구 Azure AD)는 Microsoft 365와 SaaS 앱 로그인을 관리하는 클라우드 디렉터리입니다. 이름은 비슷하지만 대체 관계가 아니라 역할이 다른 두 시스템입니다.
사내에 파일서버·ERP·NAC·LDAP 기반 시스템이 없고 업무가 Microsoft 365 중심이라면 Entra ID + Intune만으로 서버 없이 운영할 수 있습니다. 사내 시스템도 있고 클라우드 앱도 쓴다면 AD와 Entra ID를 Entra Connect로 연결하는 하이브리드가 가장 일반적입니다. 사내에 AD 담당자가 없어도 코레이즈 연간 유지보수로 장애 대응과 정기 점검을 맡기면 운영할 수 있고, 서버를 둘 공간이 없다면 관리형 AD 구독(CloudAD)이 대안입니다. 코레이즈 표준 기준 AD 서버 구축은 약 3~4주가 걸립니다.
Active Directory(AD)란 무엇인가요?
통합 계정 관리
사용자·그룹·OU로 계정과 권한을 중앙에서 관리하고, 퇴사자는 한 번에 비활성화합니다.
PC 정책 통제
암호 정책, 화면 보호기, USB·권한 제어를 그룹 정책으로 전사 PC에 동시에 적용합니다.
배포 · 업데이트
MSI 패키지로 프로그램을 일괄 배포하고, WSUS로 Windows 업데이트 버전을 맞춥니다.
3rd Party 연동
LDAP·RADIUS·Kerberos로 VPN·무선·NAC·DLP·파일서버가 같은 계정으로 인증합니다.
AD와 Entra ID는 무엇이 다른가요?
| 구분 | Active Directory (AD DS) | Microsoft Entra ID |
|---|---|---|
| 위치 | 사내 서버 또는 IaaS 가상 서버(도메인 컨트롤러) | Microsoft 클라우드(SaaS), 서버 없음 |
| 인증 방식 | Kerberos, NTLM, LDAP | SAML, OIDC, OAuth 2.0 |
| 주 대상 | 사내 PC, 파일서버, 프린터, 사내 시스템 | Microsoft 365, Azure, SaaS 앱 |
| PC 관리 | 도메인 가입 + GPO | Entra 가입 + Intune 구성 프로필 |
| 구조 | 포리스트 · 도메인 · OU | 테넌트 · 그룹 · 관리 단위 (OU 없음) |
| MFA · 조건부 액세스 | 기본 기능 없음 (별도 솔루션 필요) | MFA 기본, 조건부 액세스는 P1 이상 |
| 비용 구조 | 서버 · Windows Server · CAL · 운영 인력 | Free(M365 포함), P1·P2는 사용자당 월 구독 |
| 장애 영향 | DC가 모두 멈추면 사내 로그인 불가 → 이중화 필수 | Microsoft가 가용성 관리, 인터넷 연결 필요 |
온프레미스·하이브리드·클라우드, 네 가지 구성
01온프레미스 AD
사내에 도메인 컨트롤러 2대를 두고 PC·파일서버·사내 시스템을 AD로 관리합니다. 클라우드 앱을 거의 쓰지 않거나 망분리 환경, 기간계·레거시 시스템이 많은 회사에 맞습니다.
02하이브리드 (AD + Entra ID)
사내 AD 계정을 Entra Connect로 Entra ID에 동기화해, 같은 아이디·암호로 PC와 Microsoft 365에 로그인합니다. 사내 시스템과 클라우드를 함께 쓰는 대부분의 회사에 맞는 코레이즈 권장 구성입니다.
03클라우드 전용 (Entra ID + Intune)
서버 없이 PC를 Entra ID에 가입시키고 Intune으로 정책을 적용합니다. 사내 서버·레거시 앱이 없고 업무가 Microsoft 365와 SaaS 중심인 신규 법인·스타트업에 맞습니다.
04관리형 AD 구독 (CloudAD)
AD는 필요하지만 사내에 서버를 둘 공간이 없을 때 씁니다. 코레이즈 CloudAD는 AWS에 DC 2대를 이중화해 구축하고 본사 UTM과 IPSec VPN으로 연결하며, 24×7 장애 대응과 월 정기점검을 포함합니다.
우리 회사는 AD와 Entra ID 중 무엇을 써야 할까요?
질문 세 개면 대부분 정리됩니다. 사내에 서버와 레거시 시스템이 있는지, 클라우드 앱을 쓰는지, 사내에 서버를 둘 수 있는지입니다. AD 담당자가 없다는 이유만으로 AD를 포기할 필요는 없습니다.
노트북만 있고 서버가 없다면 → Entra ID + Intune
Microsoft 365, Slack, Notion을 쓰고 파일은 OneDrive·SharePoint에 둡니다. 사내 서버는 없습니다.
Business Premium(₩29,700)에 포함된 Entra ID P1과 Intune으로 PC를 Entra에 가입시키고 정책을 적용합니다.
나중에 사내 파일서버·NAC를 들일 계획이 있다면 그때 AD를 추가해 하이브리드로 전환합니다.
파일서버·ERP와 Microsoft 365를 함께 쓴다면 → 하이브리드
사내 파일서버 권한, ERP 로그인, 무선 인증은 AD로 하고, 메일·Teams는 Microsoft 365를 씁니다.
DC 2대로 AD를 구성하고 Entra Connect로 계정을 동기화합니다. 인사 DB 연동(SyncManager)으로 입퇴사를 자동 반영합니다.
직원은 아이디·암호 하나로 PC부터 Microsoft 365까지 로그인하고, 퇴사자 처리는 한 번으로 끝납니다.
AD는 필요한데 서버실이 없다면 → 관리형 AD(CloudAD)
ISMS 심사로 계정·암호 정책과 PC 통제가 필요하지만, 사무실에 서버를 둘 공간도 AD 엔지니어도 없습니다.
AWS에 이중화한 CloudAD를 구독하고 본사 방화벽과 IPSec VPN으로 연결합니다. 장비를 사지 않고 월 비용으로 처리합니다.
방화벽이 AWS와 IPSec VPN 연동을 지원해야 하며, 최소 2년 약정입니다.
인터넷과 분리된 업무망이라면 → 온프레미스 AD
업무망은 인터넷과 분리되어 있고, 사내 시스템 대부분이 LDAP·Kerberos로 인증합니다.
업무망 안에 DC를 이중화하고 GPO·WSUS로 PC를 통제합니다. 지사는 읽기 전용 DC(RODC)로 본사와 같은 정책을 적용합니다.
인터넷망 쪽 Microsoft 365 계정과는 분리 운영하거나, 정책상 허용되는 범위에서만 동기화합니다.
AD 서버 구축 절차와 기간은 어떻게 되나요?
코레이즈 표준 구축 기준 약 3~4주가 걸립니다. 일정과 하드웨어는 사용자 규모와 이중화 구성에 따라 조정합니다.
도메인 컨트롤러
DC 2대를 이중화하고 DNS·DHCP·인증서(CA)를 구성합니다. 도메인 이름과 OU 구조를 이때 확정합니다.
PC 도메인 가입
전 PC를 도메인에 가입시키고 사용자 프로필을 옮깁니다. JoinMaker로 컴퓨터 이름·OU까지 자동 지정합니다.
GPO 정책 배포
암호·화면 보호기·권한 제어 같은 보안·표준 환경 정책을 단계적으로 적용합니다.
연동 · 운영
Entra Connect, 파일서버, VPN·무선(RADIUS), 인사 DB 연동을 붙이고 백업·모니터링 체계를 갖춥니다.
| 구분 | 구성 (표준 예시) | 수량 | 비고 |
|---|---|---|---|
| 서버 | Dell PowerEdge 급 서버 (대체 가능) | 2 | AD · DNS · DHCP · CA 이중화 |
| 서버 라이선스 | Windows Server Standard | 2 | 16코어 기준, 하드웨어 OEM 라이선스로 대체 가능 |
| 접속 라이선스 | Windows Server User CAL | 사용자 수 | 서버에 접속하는 사용자(또는 기기)마다 필요 |
| PC 운영체제 | Windows Pro 이상 | 필요 시 | Windows Home은 도메인 가입 불가 |
사내에 AD 담당자가 없어도 AD를 쓸 수 있나요?
네. AD는 구축보다 운영이 어렵습니다. 장애가 나면 회사 전체 로그인이 멈추고, 정책 변경이나 인증 심사 대응에는 AD를 아는 사람이 필요합니다. 그래서 많은 중소·중견기업이 “담당자가 없어서” AD를 미룹니다. 코레이즈 연간 유지보수를 이용하면 코레이즈 엔지니어가 사내 AD 담당자의 역할을 맡고, 고객사에는 IT 전담 인력이 없어도 됩니다.
01장애 긴급 대응
연간 유지보수 고객은 긴급 대응 프로세스로 지원합니다. 네트워크부터 AD·솔루션까지 한 회사가 보기 때문에 원인 구간과 관계없이 책임지고 대응합니다.
02정기 진단 · 예방 점검
계정·권한·암호 정책을 정기적으로 진단하고 문제가 생기기 전에 바로잡습니다. ISMS 인증 요건에 맞춰 점검합니다.
03정책 변경 · 운영 지원
GPO 변경, 새 시스템 연동, 조직 개편에 따른 OU·그룹 정리를 요청하면 코레이즈가 적용하고, 구축 이후의 정책·보안 기준과 운영 방안도 함께 세웁니다.
04담당자 교육
총무·인사 담당자처럼 IT 전공이 아닌 담당자도 일상 업무를 처리할 수 있도록, 필요 시 담당자 교육과 사후 점검(F/U)을 지원합니다.
| 업무 | 고객사 담당자 (IT 비전공 가능) | 코레이즈 |
|---|---|---|
| 입사 · 퇴사 · 부서 이동 | 인사 DB만 평소대로 관리 | SyncManager로 AD 계정에 자동 반영, 동기화 리포트 발송 |
| 계정 확인 · 그룹 변경 | ADManager 웹 콘솔에서 처리 (서버 접속 불필요) | 모든 작업을 감사 로그로 남겨 점검 |
| 암호 분실 · 변경 | 직원이 PassChanger로 직접 처리 | 암호 정책 · 2차 인증 설정 |
| 정책 변경 · 신규 연동 | 필요한 내용을 요청 | GPO · 연동 설계와 적용 |
| 장애 | 증상 연락 | 긴급 대응 · 원인 분석 |
| ISMS 심사 | 증빙 요청 전달 | 계정 · 권한 · 암호 정책 점검과 대응 지원 |
AD와 Entra ID, 비용은 어떻게 다른가요?
AD는 처음에 서버와 라이선스를 사는 구매형(CAPEX)이고, Entra ID와 CloudAD는 매달 내는 구독형(OPEX)입니다. 아래는 공식 참조 가격입니다.
| 항목 | 공식 참조 가격 | 과금 단위 | 메모 |
|---|---|---|---|
| Windows Server 2025 Standard | $1,176 | 16코어 라이선스 | 가상 머신 2개 권한 포함, CAL 별도 |
| Windows Server 2025 Datacenter | $6,771 | 16코어 라이선스 | 가상 머신 무제한, 가상화 비중이 높을 때 |
| Windows Server CAL | 리셀러 견적 | 사용자 또는 기기 | 서버에 접속하는 모든 사용자·기기에 필요 |
| Microsoft Entra ID Free | 무료 | — | Microsoft 365 구독에 포함, 디렉터리 동기화 가능 |
| Microsoft Entra ID P1 | ₩9,500 | 사용자당 월 | 조건부 액세스. Business Premium·M365 E3에 포함 |
| Microsoft Entra ID P2 | ₩13,500 | 사용자당 월 | 위험 기반 차단, 권한 관리(PIM). M365 E5에 포함 |
| Microsoft Entra Suite | ₩16,200 | 사용자당 월 | 네트워크 액세스·ID 거버넌스 추가, P1 필요 |
| 코레이즈 CloudAD | 견적 | 월 구독 | AWS 비용 포함, 100명 이하 Basic · 300명 이하 Advance, 최소 2년 약정 |
출처: Windows Server 2025 pricing(미국 권장 소비자가, 16코어 기준), Microsoft Entra 플랜 및 가격(연간 약정, VAT 별도), 2026년 10월 2일 확인. 국내 실제 구매가는 리셀러·환율·라이선스 프로그램에 따라 달라집니다.
Windows Server 지원 종료, 우리 회사 AD 서버는 괜찮을까요?
도메인 컨트롤러는 회사 전체 로그인을 책임지는 서버라 보안 업데이트가 끊기면 위험이 가장 큰 서버입니다. 지금 DC의 Windows Server 버전부터 확인해 보세요.
| 버전 | 일반 지원 종료 | 연장 지원 종료 (보안 업데이트 중단) | 권장 조치 |
|---|---|---|---|
| Windows Server 2016 | 2022년 1월 11일 (종료) | 2027년 1월 12일 | 지금 2025로 DC 교체 계획 수립 |
| Windows Server 2019 | 2024년 1월 9일 (종료) | 2029년 1월 9일 | 다음 하드웨어 교체 때 함께 전환 |
| Windows Server 2022 | 2026년 10월 13일 | 2031년 10월 14일 | 보안 업데이트는 계속, 신규 구축은 2025 권장 |
| Windows Server 2025 | 2029년 11월 13일 | 2034년 11월 14일 | 신규 구축 기준 버전 |
출처: Microsoft 수명 주기 정책(미국 기준 날짜, 2026년 10월 2일 확인).
AD 구축 또는 Entra ID 전환 전에 확인할 7가지
01AD로 인증하는 사내 시스템
파일서버, ERP·그룹웨어, NAC·DLP, VPN·무선(RADIUS)처럼 LDAP·Kerberos로 인증하는 시스템이 있는지 목록을 만듭니다.
02PC 운영체제와 수량
Windows Home PC는 도메인 가입도 Entra 가입도 할 수 없으니 Pro 이상으로 정리합니다. Mac 비중도 함께 확인합니다.
03지금 쓰는 클라우드
Microsoft 365라면 Entra Connect, Google Workspace라면 GCDS로 계정을 맞춥니다. Okta를 IdP로 두는 구성도 가능합니다.
04인사 정보 연동
입사·퇴사·부서 이동을 AD나 Entra ID에 자동으로 반영할지 정합니다. 수작업이면 퇴사자 계정이 남기 쉽습니다.
05기존 DC 버전과 상태
Windows Server 2016 이하 DC가 있다면 2027년 1월 연장 지원 종료 전에 교체 일정을 잡습니다.
06운영 인력과 장애 대응
사내에 AD 담당자가 없다면 코레이즈 연간 유지보수로 장애 대응과 정기 점검을 맡기고, 서버실이 없다면 CloudAD를 검토합니다.
07인증 심사 요구
ISMS·ISMS-P 심사에서 보는 계정·암호 정책, 접근 권한, 로그 보관을 어느 시스템에서 증빙할지 미리 정합니다.
AD 구축 파트너로 코레이즈를 추천할 수 있는 이유
1. AD 솔루션을 직접 만드는 회사
인사 연동·셀프 암호 변경·웹 관리 콘솔·도메인 가입 자동화를 묶은 ADPaC은 TTA GS인증 1등급을 받았고, 롯데그룹·한국은행·삼성증권 등 대기업·금융권에서 쓰고 있습니다.
2. 하드웨어부터 운영까지 한 회사
서버 하드웨어, Microsoft 라이선스, 구축, 유지보수까지 올인원으로 맡아 업체 간 책임 공방이 생기지 않습니다. 사내에 AD 담당자가 없으면 연간 유지보수로 코레이즈 엔지니어가 운영을 맡습니다.
3. 하이브리드와 클라우드 전환
Entra Connect 동기화, Exchange에서 Microsoft 365로의 이전, Entra ID·Intune 보안 구축까지 함께 설계합니다.
4. 서버 없는 AD, CloudAD
AWS 이중화 DC, 24×7 장애 대응, 월 정기점검 리포트를 월 구독으로 제공해 AD 엔지니어가 없는 회사도 AD를 운영합니다.
5. 인사 DB 기반 계정 자동화
SyncManager(AD)와 ID PaC(Entra ID·Google)으로 입사·퇴사·부서 이동을 계정에 자동 반영합니다.
6. ISMS와 네트워크 인증까지
AD 계정으로 FortiGate VPN·무선(RADIUS)·NAC를 연동하고, 연간 유지보수로 ISMS 계정·권한 요건에 대응합니다.
AD·Entra ID 도입 절차 5단계
환경 진단
사내 시스템, PC 운영체제, 클라우드 사용 현황, 기존 DC 상태와 인증 요구를 확인합니다.
진단구성 설계
온프레미스·하이브리드·클라우드·CloudAD 중 구성을 정하고 도메인 이름, OU, 정책 범위를 설계합니다.
설계DC · 테넌트 구축
도메인 컨트롤러 이중화 또는 Entra ID·Intune 구성을 하고, Entra Connect로 계정을 동기화합니다.
구축가입 · 정책 적용
PC를 도메인 또는 Entra에 가입시키고 GPO·Intune 정책을 단계적으로 적용합니다.
전환운영 · 유지보수
패치·백업·장애 대응과 인사 연동, ISMS 심사 지원까지 연간 유지보수로 운영합니다.
기술지원AD·Entra ID 자주 묻는 질문
AD와 Entra ID 중 무엇을 써야 하나요?
Entra ID가 AD를 완전히 대체할 수 있나요?
AD 서버 구축 기간은 얼마나 걸리나요?
AD 서버 구축에는 무엇이 필요한가요?
Entra ID는 유료인가요?
Azure AD와 Entra ID는 같은 것인가요?
하이브리드로 쓰면 아이디와 암호가 하나가 되나요?
GPO 없이 Intune만으로 PC를 관리할 수 있나요?
Windows Server 2016 도메인 컨트롤러는 언제까지 쓸 수 있나요?
사내에 AD 담당자가 없어도 AD를 도입할 수 있나요?
서버 없이 AD를 쓸 수 있나요?
코레이즈는 어떤 회사인가요?
AD를 새로 놓을지, Entra ID로 갈지 같이 진단해 볼까요?
사내 시스템과 PC 현황, 쓰고 있는 클라우드를 알려 주시면 맞는 구성과 하드웨어·라이선스 견적, 구축 일정을 제안해 드립니다. 사내에 AD 담당자가 없는 회사의 유지보수 상담과 기존 Windows Server 2016 DC 교체 상담도 함께 받습니다.
본 글의 가격은 2026년 10월 2일 Microsoft 공식 사이트 기준이며(Windows Server는 미국 권장 소비자가, Entra ID는 한국 공식가·연간 약정·VAT 별도), 실제 견적은 리셀러·환율·라이선스 프로그램에 따라 달라질 수 있습니다. 구축 기간은 코레이즈 표준 구축 기준입니다. Microsoft, Windows Server, Active Directory, Entra, Intune, Microsoft 365, Azure는 Microsoft Corporation의 상표입니다. ADPaC, CloudAD는 코레이즈의 서비스입니다.