Fortinet LAN Edge · Security Fabric

Fortinet LAN Edge(포티넷 랜엣지) 구축 방화벽이 끝나는 곳이 아니라, 스위치 포트와 무선 SSID까지 하나의 보안 정책으로.

LAN Edge는 FortiGate(UTM) 아래에 FortiSwitch와 FortiAP를 FortiLink로 붙여, 유선 포트와 무선 SSID까지 방화벽이 직접 관리하는 환경입니다. FortiClient EMS를 더하면 별도 NAC 장비 없이 단말 상태 기반 접근제어까지 완성됩니다.

F
Fortinet Specialization Partner
LAN Edge and SD-Branch · 2023 Fabric Best Sales
FABRIC · ONLINEFORTILINK · SWITCH · APEMS TAGS · SYNCEDIPS/AV · LAN POLICIES · ACTIVE
INTERNET · CLOUD (AWS · AZURE · GCP) FortiClient EMS posture → ZTNA tags Fabric Connector · 태그 동기화 FortiGate (UTM / NGFW) IPS · AV · Web Filter · App Ctrl · NAC ← 모든 VLAN 간 트래픽은 여기서 검사 FORTINET LAN EDGE — FortiSwitch + FortiAP, FortiLink로 FortiGate가 통합 관리 FortiLink SFP+ FortiSwitch (PoE) Dynamic VLAN · 802.1X · PoE · 포트 격리 — FortiGate 화면에서 설정 임직원 PC STAFF VLAN · FortiClient 준수 사내 서버 · NAS SERVER VLAN 프린터 · IoT IOT VLAN · 인터넷 차단 IPS 탐지 → 포트 자동 격리 PoE PoE FortiAP Staff SSID · WPA3-Ent FortiAP Guest SSID · 인터넷만 노트북 STAFF VLAN 업무 모바일 STAFF VLAN 방문객 GUEST · 인터넷만 IoT 센서 IOT VLAN 단말의 종류·상태에 따라 VLAN이 자동 배정되고, VLAN 사이의 모든 통신은 FortiGate가 검사합니다
Staff VLAN Server VLAN IoT VLAN Guest (인터넷만) 검사된 트래픽 EMS 태그 / 자동 격리(12초 주기 데모)
What is LAN Edge

LAN Edge 환경이란? 방화벽·스위치·무선 AP가 한 몸처럼 동작하는 구성입니다.

Fortinet LAN Edge(랜엣지)는 FortiGate 방화벽 아래에 FortiSwitch와 FortiAP를 FortiLink로 연결해, 유선 포트와 무선 SSID까지 FortiGate 한 화면에서 보안 정책으로 관리하는 네트워크 구성입니다.

인터넷 앞단의 FortiGate(UTM)가 그 아래 FortiSwitch와 FortiAP를 FortiLink 케이블 하나로 직접 관리합니다. 스위치와 AP를 따로 설정하지 않고, FortiGate 한 화면에서 VLAN·SSID·포트·보안 정책을 정의하면 유선과 무선 단말까지 그대로 적용됩니다.

  • 구성: FortiGate(UTM) + FortiSwitch + FortiAP, FortiLink 1개로 통합 관리
  • 보안: VLAN 간 내부 트래픽도 IPS·안티바이러스 검사 (ATP 번들 이상)
  • 라이선스: 스위치·AP 관리와 NAC 정책은 FortiCare만으로 가능
  • NAC: FortiClient EMS 태그로 단말 상태 기반 VLAN 배정·격리
인터넷 · 클라우드AWS · Azure · M365 · 본사 VPN
FortiGate (UTM)방화벽 · IPS · AV · 웹필터
스위치·AP 컨트롤러 내장
Brain
FortiSwitchFortiLink 관리 · PoE 급전
동적 VLAN · 802.1X
Wired edge
FortiAP스위치 PoE로 급전 · WPA3
SSID = FortiGate 인터페이스
Wireless edge
단말PC · 서버 · 모바일 · 프린터 · IoT
VLAN 자동 배정
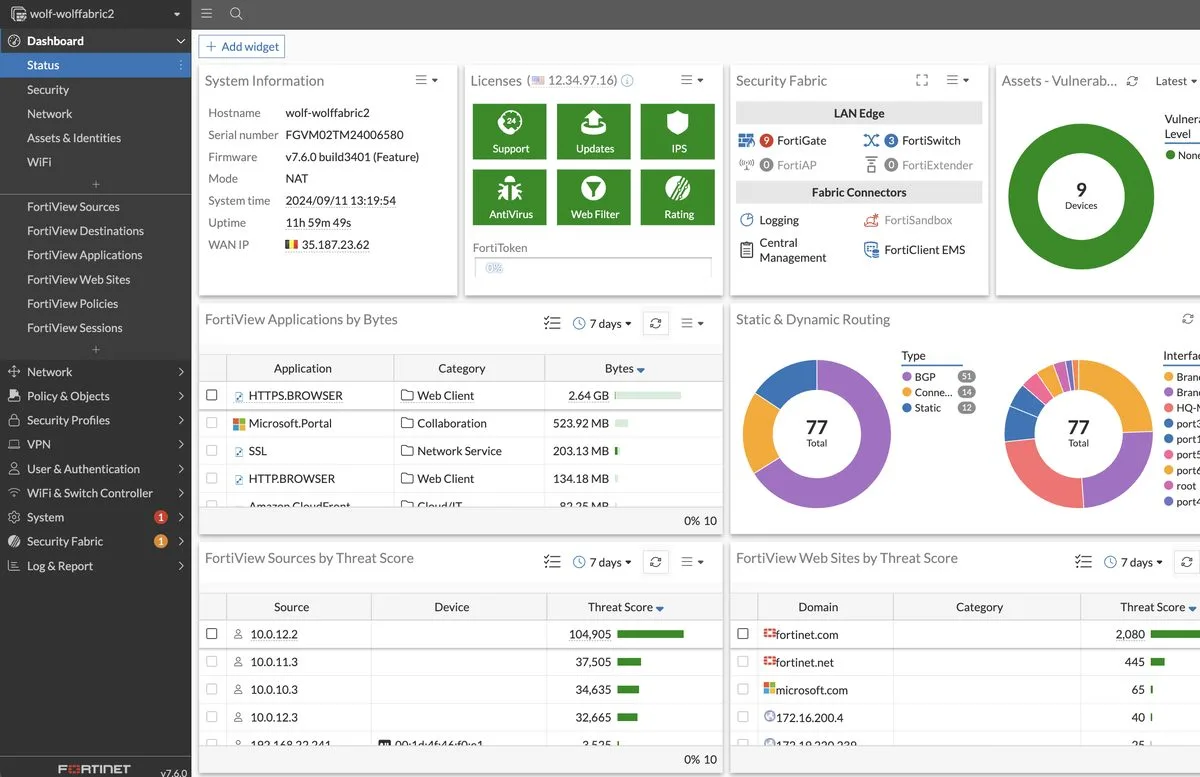
FortiGate FortiOS 대시보드 — 스위치·AP·단말을 한 화면에서 관리
01 · FortiGate (UTM / NGFW)

정책과 검사의 두뇌

인터넷 경계 방화벽이자 스위치·무선 컨트롤러입니다. VLAN, SSID, 접근 정책을 여기서 한 번만 정의합니다.

  • IPS · 안티바이러스 · 웹필터 · 앱 컨트롤 (FortiGuard 번들)
  • FortiLink 스위치 컨트롤러 · 무선 컨트롤러 내장 (추가 라이선스 없음)
  • NAC 정책 · 자동화(Automation Stitch) · 토폴로지 뷰
FortiSwitch PoE 스위치
02 · FortiSwitch

포트가 곧 방화벽 인터페이스

FortiGate와 FortiLink로 연결되는 순간 스위치 포트는 FortiGate의 인터페이스가 됩니다. 스위치 CLI를 따로 만질 일이 없습니다.
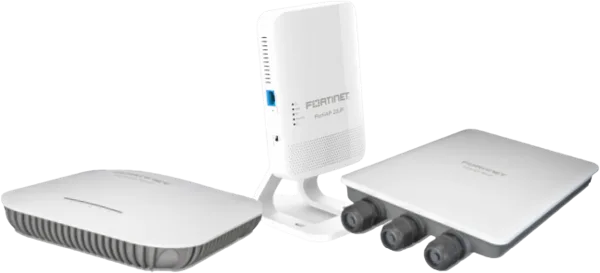
  • PoE/PoE+ 로 FortiAP · IP폰 · 카메라 급전
  • 단말 식별 → VLAN 자동 배정 · 802.1X · MAC 인증
  • 위협 감지 시 해당 포트만 격리 VLAN으로 이동
FortiAP 무선 액세스 포인트
03 · FortiAP

무선도 같은 정책, 같은 검사

FortiSwitch PoE 포트에 꽂으면 FortiGate가 자동 인식합니다. SSID마다 VLAN과 방화벽 정책을 다르게 걸 수 있습니다.

  • Staff · Guest · IoT SSID 분리, WPA3-Enterprise
  • 불량 AP 탐지·억제(WIDS), 클라이언트 격리
  • 터널 모드 SSID 트래픽은 FortiGate에서 IPS·AV 검사
Why LAN Edge

대부분의 침해는 방화벽 밖이 아니라, 이미 들어온 단말에서 시작됩니다.

방화벽·스위치·무선·NAC을 각각 다른 벤더로 쌓으면 정책은 네 곳에 흩어지고, 내부(East-West) 트래픽은 아무 검사 없이 스위치를 통과합니다. LAN Edge는 이 네 겹을 하나의 패브릭으로 접습니다.

기존 멀티벤더 LAN

장비마다 콘솔, 정책, 담당 업체가 따로

방화벽 A사정책 콘솔 1
스위치 B사VLAN 수동 · 콘솔 2
무선 C사별도 컨트롤러 · 콘솔 3
NAC D사 + 에이전트센서 · 콘솔 4

→ 내부 트래픽 무검사 · 격리 시 벤더 간 연동 개발 · 장애 시 책임 소재 불명확

Fortinet LAN Edge (Security Fabric)

FortiGate 한 화면에서 스위치 포트·SSID·단말 상태까지

FortiGate단일 콘솔 · 모든 정책
FortiSwitchFortiLink · 포트 = FW 인터페이스
FortiAPFortiGate 내장 컨트롤러
FortiClient EMS포스처 태그 → NAC 정책
Security by architecture

LAN Edge가 보안적으로 최적화된 6가지 이유

기능을 덧붙인 것이 아니라, 액세스 계층이 방화벽의 일부가 되도록 설계된 구조입니다.

FortiLink: 포트가 곧 방화벽 인터페이스

FortiSwitch와 FortiAP는 FortiGate가 직접 관리합니다. VLAN·정책을 FortiGate에 한 번만 정의하면 모든 포트와 SSID에 동일하게 내려갑니다.

config switch-controller managed-switch · FortiLink split interface

내부(East-West) 트래픽도 NGFW 검사

VLAN 간 통신은 반드시 FortiGate를 거칩니다. IPS·안티바이러스·애플리케이션 컨트롤이 내부 서버 접근과 랜섬웨어 수평 이동에도 적용됩니다.

option block intra-VLAN traffic 설정 시 같은 VLAN 통신도 FW 경유 검사

단말 식별 기반 동적 VLAN

MAC OUI·DHCP 핑거프린트·LLDP·802.1X·EMS 태그로 단말을 식별하고, 포트 VLAN을 자동 할당합니다. 프린터는 IoT VLAN, 노트북은 Staff VLAN으로.

feature FortiGate NAC Policy · Onboarding VLAN · Quarantine VLAN

무선도 같은 정책, 같은 검사

터널 모드 SSID는 FortiGate의 인터페이스로 동작합니다. WPA3-Enterprise, 불량 AP 탐지와 억제(WIDS), SSID별 방화벽 정책이 추가 컨트롤러 없이 제공됩니다.

built-in Wireless Controller · Rogue AP Suppression · Client isolation

위협 감지 → 포트 자동 격리

FortiGate가 IoC·악성 트래픽을 감지하면 Automation Stitch가 해당 FortiSwitch 포트나 무선 클라이언트를 격리 VLAN으로 옮깁니다. 사람이 로그를 보기 전에 끝납니다.

trigger Compromised Host → action Quarantine FortiSwitch port / FortiClient

토폴로지 가시성과 단일 콘솔

어느 포트에 어떤 단말이 어떤 VLAN으로 붙어 있는지, FortiGate 한 화면에서 물리·논리 토폴로지로 확인합니다. 다지점은 FortiManager로 묶습니다.

view Security Fabric → Physical/Logical Topology · Security Rating
License check

"LAN 구간에도 안티바이러스가 되나요?" 라이선스는 장비 단위입니다.

FortiGuard 번들은 인터페이스나 방향(WAN/LAN)이 아니라 FortiGate 한 대 기준으로 적용됩니다. VLAN 간 정책에 AV·IPS 프로파일을 붙이는 데 추가 라이선스는 없고, 번들 등급이 "어떤 검사까지 가능한가"를 결정합니다. 아래에서 등급을 바꿔 보세요.

내부 VLAN 간 패킷 검사 파이프라인

FortiLink · VLAN포트 정책 · NAC · 802.1X · 격리
IPS · AV · AppCtl침입방지 · 악성코드 · 앱 식별
Web · DNS · BotnetURL/DNS 필터 · C2 통신 차단
IoT · Rating · DLPIoT 식별 · 패브릭 점수 · 유출방지
FortiSwitch · FortiAP 관리 (FortiLink, 무선 컨트롤러)FortiOS 기본 기능. 스위치·AP는 FortiCare만 있으면 됩니다.
FortiCare
NAC 정책 · 동적 VLAN · 포트 격리 · Automation StitchMAC/DHCP/LLDP 기반 단말 식별과 자동화는 번들과 무관합니다.
FortiCare
LAN 구간 안티바이러스 (AMP) · IPS · 애플리케이션 컨트롤VLAN 간 정책에 프로파일 적용. East-West 랜섬웨어 이동 차단.
ATP 이상
샌드박스 (Sandbox SaaS) · 아웃브레이크 방지내부 파일서버로 올라가는 신종 악성파일 분석.
ATP 이상
웹 · DNS · 비디오 필터, 안티봇넷/C2감염 단말의 외부 C2 통신 차단, 게스트 SSID 콘텐츠 통제.
UTP 이상
IoT 디바이스 식별 · Security Rating · DLP · 인라인 AI 악성코드 방지IoT 단말을 제조사·모델까지 식별해 NAC 정책 정밀도 향상.
ENT
FortiClient EMS (ZTNA 태그 · 포스처 검사)FortiGate 번들과 별개의 EMS 라이선스. 단말 수 기준.
별도 EMS
번들이 없거나 만료되면 AV·IPS 엔진은 마지막 시그니처로 계속 동작하지만 업데이트가 멈춥니다. 신종 위협에는 사실상 무방비이므로, 내부 검사를 쓰려면 최소 ATP를 유지해야 합니다.
사이징 포인트. 내부 VLAN 간 트래픽에 AV·IPS를 켜면 "방화벽 처리량"이 아니라 "Threat Protection 처리량" 기준으로 모델을 골라야 합니다. 코레이즈는 포트 수·무선 커버리지와 함께 이 수치로 모델을 산정합니다.
FortiClient EMS + LAN Edge

별도 NAC 장비 없이, 단말 상태로 접근을 결정합니다.

FortiClient EMS가 단말의 보안 상태를 ZTNA 태그로 만들고, FortiGate가 그 태그를 NAC 정책과 방화벽 정책에 그대로 사용합니다. 스위치 포트 VLAN 할당부터 VPN·ZTNA 접근까지 한 가지 기준으로 통제됩니다.

단말 연결

유선 포트 또는 SSID에 접속. 기본은 Onboarding VLAN(EMS 통신만 허용).

FortiSwitch / FortiAP

식별 · 포스처 수집

FortiClient가 OS 패치, AV, 디스크 암호화, 실행 프로세스를 EMS에 보고.

FortiClient EMS

태그 생성 · 동기화

EMS가 ZTNA 태그를 만들고 Fabric 커넥터(WebSocket)로 FortiGate에 실시간 전달.

ZTNA tags

정책 결정 · 적용

FortiGate NAC 정책이 태그를 보고 포트 VLAN·SSID·방화벽 정책을 적용.

NAC policy → FortiLink

지속 검증 · 격리

상태가 바뀌면 태그가 바뀌고 접근도 즉시 바뀜. 위협 시 자동 격리.

Automation Stitch

현장에서 실제로 쓰는 태그 규칙 예시

현재 코레이즈 고객사에 적용 중인 유형입니다. 태그 하나가 VPN·ZTNA·유선·무선 정책에 동시에 걸립니다.

os_patched Windows 업데이트 3일 이내 ALLOW Staff VLAN
av_running 안티바이러스 실시간 보호 켜짐 ALLOW
disk_encrypted BitLocker / FileVault 활성 ALLOW 서버 VLAN
no_dlp_agent DLP 프로그램 미설치 DENY 내부망
ioc_detected 백도어 · 악성코드 탐지 이력 QUARANTINE VLAN
fw_disabled macOS 방화벽 꺼짐 DENY AWS 터널
항목전통 NAC 솔루션LAN Edge + FortiClient
벤더 · 콘솔FW, 스위치, AP, NAC 각각 (3~4개)FortiGate 1개 콘솔
단말 식별별도 센서·프로브 설치FortiGate 내장 탐지 + EMS 태그
포스처 검사NAC 전용 에이전트FortiClient (VPN·ZTNA·EPP 겸용)
격리 방식스위치 벤더 API 연동 필요FortiLink 포트 즉시 격리
위협 연동SIEM 등 별도 통합Automation Stitch 기본 제공
추가 비용NAC 장비 + 에이전트 + 유지보수EMS 라이선스만 추가
수천 대 규모의 멀티벤더 스위치 환경이나 정교한 IoT 프로파일링이 필요한 경우에는 FortiNAC을 함께 검토합니다. 중소·중견 규모의 Fortinet 단일 환경에서는 위 구성으로 충분합니다.
Why CORAISE

LAN Edge 인증 스페셜 파트너가 설계부터 운영까지

네트워크와 보안의 경계를 하나의 패브릭으로 다루려면, 두 영역을 모두 다루는 파트너가 필요합니다.

#1Fortinet 2023 Partner Day
Champion 1위
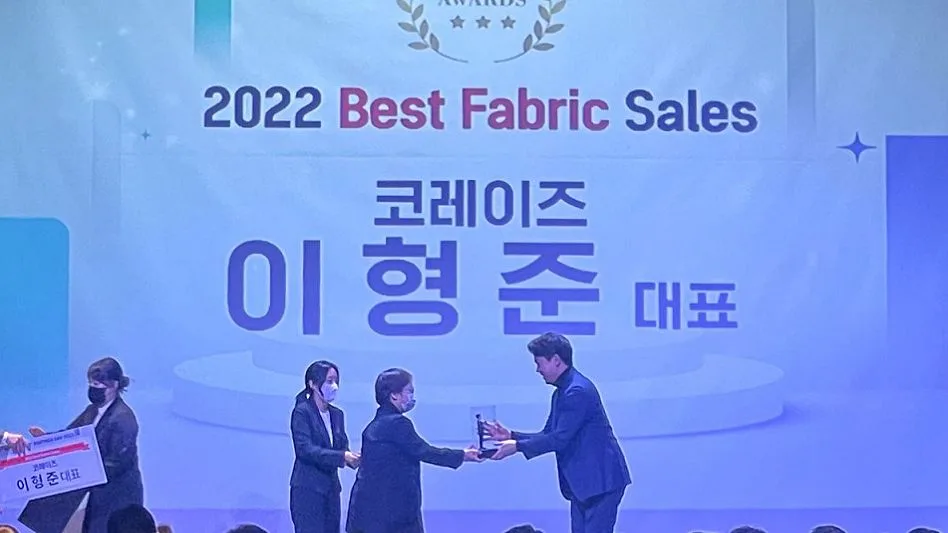
Best2022 Best Fabric Sales
LAN Edge / Fabric 수상
4→1FW·스위치·AP·NAC
담당 업체 수
ZTNAFortinet Security Summit
Korea 발표 (이형준 대표)
Fortinet Specialization — LAN Edge and SD-Branch
Fortinet Specialization LAN Edge and SD-Branch 인증 파트너
Fortinet Partner Awards 2022 Best Fabric Sales — 코레이즈 이형준 대표 수상
2022 Best Fabric Sales Fortinet Partner Awards, 코레이즈 이형준 대표
Fortinet Fabric · ZTNA 도입 고객사
META BORA Motif 주한 영국대사관 techtaka Humanscape bithumb SYSTEMS CLASS101
FAQ

Fortinet LAN Edge 자주 묻는 질문

도입 상담에서 가장 많이 받는 질문을 정리했습니다. 라이선스·구성·운영 기준은 Fortinet 공식 자료와 코레이즈 구축 경험을 바탕으로 합니다.

Fortinet LAN Edge(랜엣지)란 무엇인가요?

Fortinet LAN Edge는 FortiGate 방화벽 아래에 FortiSwitch와 FortiAP를 FortiLink로 연결해, 유선 포트와 무선 SSID까지 FortiGate 한 화면에서 보안 정책으로 관리하는 네트워크 구성입니다. 스위치와 AP가 방화벽의 인터페이스처럼 동작하므로 내부 트래픽도 같은 정책과 검사를 받습니다.

LAN Edge를 구성하려면 어떤 장비가 필요한가요?

FortiGate 1대와 FortiSwitch, FortiAP만 있으면 됩니다. 별도 스위치 컨트롤러나 무선 컨트롤러는 FortiGate에 내장되어 있어 추가 장비가 필요 없습니다. 단말 상태 기반 접근제어까지 원하면 FortiClient EMS를 더합니다.

FortiSwitch와 FortiAP를 관리하는 데 추가 라이선스가 필요한가요?

필요 없습니다. FortiLink 스위치 관리, 무선 컨트롤러, NAC 정책, 동적 VLAN, 포트 격리, 자동화(Automation Stitch)는 FortiOS 기본 기능이며 FortiCare 지원 계약만 있으면 사용할 수 있습니다.

LAN 구간, 즉 내부 VLAN 간 통신에도 안티바이러스와 IPS가 동작하나요?

동작합니다. FortiGuard 번들은 인터페이스나 방향이 아니라 FortiGate 장비 단위로 적용되므로, VLAN 간 방화벽 정책에 안티바이러스·IPS·애플리케이션 컨트롤 프로파일을 붙이면 내부 트래픽도 검사됩니다. ATP 이상 번들이 필요하며 추가 라이선스는 없습니다.

FortiGuard 번들 없이도 LAN Edge를 쓸 수 있나요?

스위치·AP 관리, VLAN, NAC 정책, 포트 격리는 번들 없이도 모두 동작합니다. 다만 안티바이러스·IPS 엔진은 마지막 시그니처로만 동작하고 업데이트가 멈추므로, 내부 검사까지 쓰려면 최소 ATP 번들을 유지하는 것을 권장합니다.

FortiClient EMS로 정말 NAC을 대체할 수 있나요?

중소·중견 규모의 Fortinet 단일 환경에서는 대체할 수 있습니다. EMS가 OS 패치, 백신, 디스크 암호화 같은 단말 상태를 ZTNA 태그로 만들고, FortiGate NAC 정책이 그 태그로 포트 VLAN과 접근 정책을 결정합니다. 수천 대 규모의 멀티벤더 스위치 환경이나 정밀한 IoT 프로파일링이 필요하면 FortiNAC을 함께 검토합니다.

기존에 쓰던 타사 스위치와 AP는 어떻게 되나요?

타사 장비도 FortiGate 아래에서 그대로 쓸 수 있지만 FortiLink 통합 관리, 동적 VLAN, 포트 자동 격리는 FortiSwitch·FortiAP에서만 동작합니다. 보통 교체 시점이 된 액세스 스위치와 AP부터 단계적으로 바꾸고, 그 전까지는 기존 장비를 혼용합니다.

FortiGate 모델은 어떻게 고르나요?

내부 VLAN 간 트래픽에 안티바이러스·IPS를 켜면 방화벽 처리량이 아니라 Threat Protection 처리량 기준으로 골라야 합니다. 코레이즈는 사용자 수, 포트 수, 무선 커버리지, 서버 트래픽을 함께 보고 FortiGate·FortiSwitch·FortiAP 모델을 산정해 드립니다.

구축 기간과 절차는 어떻게 되나요?

현황 조사와 설계에 1~2주, 장비 입고 후 구축과 전환에 규모에 따라 1~3주가 걸립니다. 기존 VLAN과 정책을 FortiGate로 옮기고, FortiSwitch·FortiAP를 FortiLink로 붙인 뒤, 단말 식별과 NAC 정책을 단계적으로 켜는 순서로 진행합니다.

유지보수와 장애 대응은 누가 하나요?

코레이즈가 방화벽·스위치·무선을 한 팀으로 맡습니다. Fortinet LAN Edge 인증 스페셜 파트너로서 FortiCare 지원과 장비 교체(RMA)를 대행하고, 정책 변경·펌웨어 관리·장애 분석을 함께 수행합니다.

Fortinet LAN Edge 컨설팅

지금 쓰는 스위치·AP·NAC 구성을 보내주세요.
LAN Edge로 바꿨을 때의 구성도와 견적을 드립니다.

교체 시점, 포트 수, 무선 커버리지, FortiGuard 번들 등급, FortiClient 라이선스 수량까지 한 번에 산정합니다.

LAN Edge 컨설팅 신청하기
CORAISE Corporation · Fortinet Specialization Partner (LAN Edge and SD-Branch) · 번들 구성은 Fortinet 공식 자료 기준이며 모델·시점에 따라 달라질 수 있습니다.