 Guide · ADPaC · 2026.10
AD 운영의 반복 업무, ADPaC 하나로
Active Directory(AD)는 회사 계정과 PC를 한곳에서 관리하는 기반이지만, 입사자 계정 만들기, 부서 이동 반영, 퇴직자 정리, 암호 초기화, PC 도메인 가입 같은 일은 여전히 사람이 손으로 합니다. 코레이즈가 직접 개발한 GS인증 1등급 AD 관리 솔루션 ADPaC(AD PaC·에이디팩)이 이 일을 어떻게 줄이는지, 네 가지 구성 솔루션의 기능과 도입 효과, 구성 방식과 도입 절차까지 정리했습니다.
ADPaC(AD PaC)은 코레이즈가 직접 개발한 Active Directory 관리 통합 솔루션으로, GS인증 1등급을 받았습니다. 인사 DB를 AD에 자동 연동하는 SyncManager, 사용자가 웹에서 직접 AD 암호를 바꾸는 PassChanger, 서버에 접속하지 않고 웹으로 AD를 관리하는 AD Manager, PC 도메인 가입을 자동화하는 Join Tool Maker 네 가지로 구성되며, 필요한 솔루션만 골라 쓸 수 있습니다.
기업이 ADPaC을 도입하는 이유는 AD 운영에서 가장 자주, 가장 오래 사람 손을 타는 일을 없애기 위해서입니다. 인사 변경이 AD의 조직(OU)·사용자·그룹·PC에 자동으로 반영되고, Mac·Linux·재택 사용자의 암호 변경 요청이 셀프 서비스로 바뀌고, 관리 업무를 서버 권한 없이 위임하면서 모든 작업이 감사 로그로 남습니다. 사내 AD를 쓰는 회사에 맞는 솔루션이며, AD 없이 Microsoft 365·Google Workspace만 쓰는 회사는 같은 코레이즈의 ID PaC이 맞습니다.
ADPaC(AD PaC)이란 무엇인가요?
ADPaC 한눈에 보기
| 제품명 | ADPaC (AD PaC, 에이디팩) — Active Directory 관리 통합 솔루션 |
|---|---|
| 개발 · 공급 | 주식회사 코레이즈(CORAISE) 자체 개발 · 직접 공급 |
| 인증 | GS인증 1등급 |
| 구성 솔루션 | SyncManager(인사연동) · PassChanger(암호 변경) · AD Manager(웹 AD 관리) · Join Tool Maker(도메인 가입 자동화) |
| 함께 쓰는 제품 | C.조직도 for Microsoft Teams — SyncManager와 연동해 Teams 안에 조직도 표시 |
| 인사 데이터 원본 | MySQL · MSSQL · Oracle 등 DB, 인사 시스템이 없으면 CSV · Google Sheet |
| AD 반영 대상 | OU(조직) · 사용자 · 그룹 · PC(컴퓨터), 겸직자 포함 |
| 암호 변경 인증 | E-mail 2-Factor, Google OTP, AD 암호 정책 검증 |
| 감사 · 로그 | Sync 로그, AD Manager 로그 · 감사 로그(날짜 · 시간 · 사용자 · IP · 동작), 엑셀 내려받기 |
| 구축 방식 | On-Premise 온사이트 구축, Cloud VM 방식(Subscription) |
| 라이선스 | 인원수 기준 등록, 1년 · 2년 · 3년 또는 직접 입력, 솔루션별 선택 활성화 |
| 문의 | 1833-5805 · infra@coraise.co.kr · coraise.kr AD · Exchange |
기업은 왜 ADPaC을 도입해야 하나요?
AD는 강력하지만 콘솔은 관리자 한 사람의 것입니다. 인사팀에서 바뀐 정보를 정보팀이 손으로 따라가는 동안 시차가 쌓이고, 그 시차가 업무 지연과 보안 위험이 됩니다.
| AD 운영의 문제 | ADPaC 없이 | ADPaC으로 |
|---|---|---|
| 입사자 계정 | 이름 · 부서 · 직급을 AD 콘솔에서 하나씩 입력 | SyncManager가 인사 DB 기준으로 자동 생성 |
| 부서 이동 · 조직 개편 | OU와 그룹이 그대로 남아 이전 부서 공유 폴더 권한이 유지됨 | 조직 트리 그대로 OU · 그룹 멤버 자동 변경, 겸직 반영 |
| 퇴직자 계정 | 비활성화와 퇴직자 OU 이동이 늦어져 계정이 방치됨 | 계정 비활성화 · 퇴직자 OU 이동 자동 처리 |
| Mac · Linux 암호 | 도메인 조인이 안 돼 암호 바꿀 경로가 없음 | PassChanger 웹에서 Mail · OTP 인증 후 직접 변경 |
| 자회사 · 재택 사용자 | 사내망에 붙어야만 변경, 결국 관리자가 초기화 | 원격에서도 셀프 변경, 만료일 메일 안내 |
| 관리 권한 위임 | 자회사 · HR 담당자에게 서버 콘솔 권한을 나눠 줌 | AD Manager 웹 화면만 위임, 서버 접근 차단 |
| PC 도메인 가입 | 헬프데스크가 한 대씩 컴퓨터명 변경 · 가입 · OU 이동 | Join Tool Maker가 만든 .exe 실행으로 자동 가입 |
| 감사 대응 | 누가 무엇을 바꿨는지 추적하기 어려움 | Sync 로그 · 감사 로그를 엑셀로 내려받아 제출 |
ADPaC의 4가지 구성 솔루션과 주요 기능은 무엇인가요?
01SyncManager — 인사연동
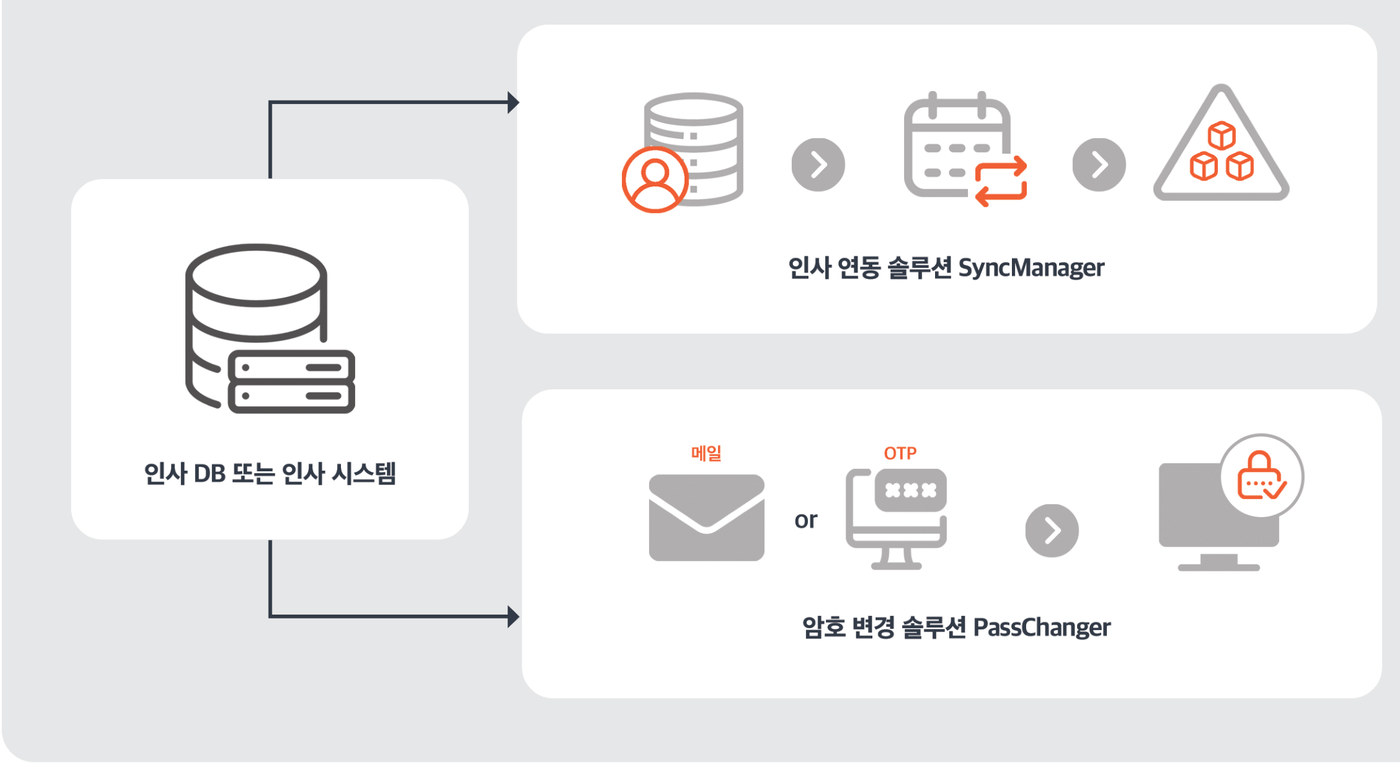
인사 DB(MySQL · MSSQL · Oracle 등, 없으면 CSV · Google Sheet)를 일~연 단위 스케줄 또는 수동으로 AD에 동기화합니다. 조직 트리와 겸직을 그대로 반영하고, 부서 정보가 비어 있는 사용자는 삭제 대신 임시 OU로 모아 실수로 계정이 지워지지 않게 합니다. 수동 동기화 전에는 인사 DB 유효성 검사를 먼저 하고, 결과는 OU · User · Group · PC별 성공 · 실패 건수가 담긴 리포트 메일과 Sync 로그로 확인합니다.
02PassChanger — 셀프 암호 변경
도메인 조인이 안 되는 Mac · Linux 사용자, 자회사 · 지사 · 재택 근무자가 웹에서 E-mail 2-Factor나 Google OTP로 본인 인증을 한 뒤 AD 암호를 직접 바꾸거나 재설정합니다. 최소 길이 · 문자 조합 · 재사용 금지 같은 AD 암호 정책을 화면에서 검증하고, 만료일을 메일로 미리 알립니다. 그룹웨어 · 사내 포털 · ITSM 안에 API로 넣을 수도 있습니다.
03AD Manager — 웹 AD 관리
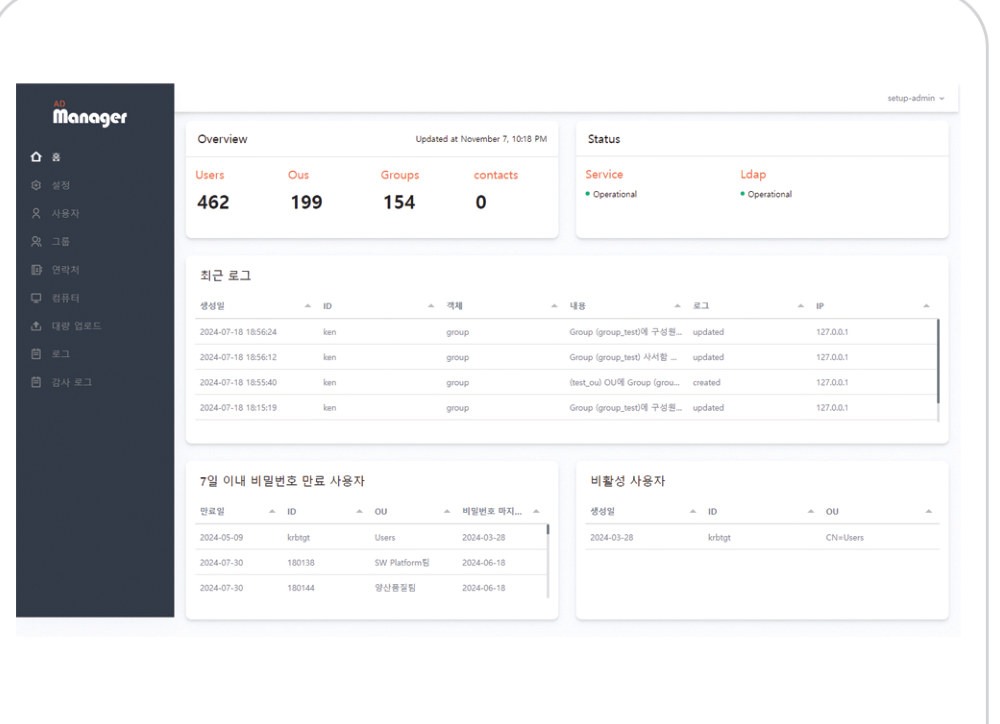
사용자 · 그룹 · 조직단위(OU) · 연락처 · 컴퓨터를 서버에 로그인하지 않고 웹에서 생성 · 수정 · 삭제 · 이동하며, 변경은 AD에 바로 반영됩니다. 사용자 · 그룹 · 연락처 엑셀 대량 업로드, 7일 내 암호 만료 · 비활성 사용자 대시보드, 날짜 · 시간 · 사용자 · IP · 동작이 남는 감사 로그를 제공합니다. 계약직처럼 인사 DB에 없는 계정도 여기서 처리합니다.
04Join Tool Maker — 도메인 가입 자동화
Windows PC의 도메인 가입을 자동화하는 .exe 실행 파일을 만들어 줍니다. 컴퓨터명 변경과 OU 경로 지정까지 담겨 있어, 사용자가 실행만 하면 반복되던 수동 가입 절차가 끝나고 헬프데스크 업무가 가벼워집니다.
ADPaC을 도입하면 업무 생산성은 얼마나 오르나요?
효과는 인원, 인사 변동 횟수, 암호 초기화 요청 수, 신규 PC 수에 따라 달라집니다. 우리 회사 숫자를 넣어 계산해 보세요. ADPaC이 줄여 주는 일은 이렇습니다.
| 줄어드는 일 | 계산 방법 | 담당 솔루션 |
|---|---|---|
| 계정 생성 · 변경 · 정리 | 연간 입사 · 퇴사 · 부서 이동 건수 × 건당 AD 처리 시간 | SyncManager |
| 조직 개편 재작업 | 연간 개편 횟수 × OU · 그룹을 다시 만드는 시간 | SyncManager |
| 암호 초기화 요청 | 월 초기화 요청 건수 × 건당 처리 시간 × 12 | PassChanger |
| 계정 요청 전달 · 회신 | HR · 자회사의 계정 요청 건수 × 요청 → 처리 → 회신 시간 | AD Manager |
| PC 도메인 가입 | 연간 신규 · 교체 PC 대수 × 대당 가입 작업 시간 | Join Tool Maker |
| 감사 증적 준비 | 심사 때 변경 이력을 모으는 시간 | Sync 로그 · 감사 로그 |
사례 출처: 코레이즈 SyncManager 페이지 고객 구축 사례. ADPaC은 롯데그룹 · 한국은행 · 삼성증권 · 포스코ICT 등 대기업 · 금융권에서 사용하고 있습니다(AD · Exchange 페이지).
ADPaC은 어떻게 구축하고 라이선스는 어떻게 되나요?
| 구분 | 내용 |
|---|---|
| 구축 방식 | On-Premise 온사이트 구축 또는 Cloud VM 방식(Subscription). Cloud 버전은 Microsoft 또는 Google 테넌트를 등록해 사용합니다. |
| 권장 사양 — 도메인 컨트롤러 | DC1 · DC2 이중화, Windows Server 2019, 2 core · 8 GB · 50 GB · 1 Gbps |
| 권장 사양 — SyncManager | Ubuntu, 4 core · 8 GB · 50 GB · 1 Gbps (사용자 규모와 동기화 주기에 따라 조정) |
| 라이선스 | 인원수 기준 등록, 만료일은 1년 · 2년 · 3년 또는 직접 입력 |
| 솔루션 선택 | SyncManager · PassChanger · AD Manager · Join Tool Maker 중 필요한 것만 활성화 |
| 함께 공급 | 서버 하드웨어, Windows Server · CAL 라이선스, AD · Exchange 구축과 유지보수 |
ADPaC 도입 전에 확인할 7가지
01현재 AD 현황
도메인 컨트롤러 수와 OS, OU 구조, 사용자 · 그룹 규모, Entra Connect 사용 여부를 확인합니다.
02인사 데이터 원본
인사 DB 종류(MySQL · MSSQL · Oracle 등)와 접근 방식, 인사 시스템이 없다면 CSV · Google Sheet 관리 주체를 정합니다.
03인사 항목 ↔ AD 속성 매핑
사번 · 이름 · 부서 · 직급 · 연락처를 어떤 AD 속성에 넣을지, 겸직은 어떻게 저장돼 있는지 확인합니다.
04퇴직 · 예외 처리 규칙
퇴직자 비활성화 · 퇴직자 OU 이동 기준, 부서 정보가 빈 사용자를 모을 임시 OU, 인사 DB 밖 계정의 관리 방식을 정합니다.
05암호 정책과 접근 경로
AD 암호 정책, Mac · Linux · 재택 사용자 수, PassChanger를 사내망 · 외부망 · VPN 중 어디로 열지 정합니다.
06위임할 담당자와 범위
자회사 · HR 담당자에게 AD Manager로 어떤 OU와 작업을 맡길지 정합니다.
07구축 방식과 라이선스
On-Premise 또는 Cloud VM, 인원수와 라이선스 기간, 활성화할 솔루션을 고릅니다.
ADPaC을 코레이즈와 함께 도입해야 하는 이유
1. 직접 개발한 GS인증 1등급 솔루션
ADPaC은 코레이즈가 직접 개발해 공급합니다. 기능 문의와 커스터마이징, 장애 대응을 만든 팀이 직접 받습니다.
2. AD 구축부터 한 회사가
도메인 컨트롤러 이중화, PC 도메인 가입, GPO, Exchange, Entra ID 연동까지 AD · Exchange 구축과 ADPaC을 한 프로젝트로 진행합니다.
3. 서버 · 라이선스까지 올인원
서버 하드웨어, Windows Server · CAL 라이선스, 구축과 유지보수를 함께 제안해 업체가 나뉘며 생기는 책임 공백이 없습니다.
4. 대기업 · 금융권 운영 경험
롯데그룹 · 한국은행 · 삼성증권 · 포스코ICT 등 대규모 조직의 인사 구조와 감사 요구를 반영해 왔습니다.
5. 클라우드로 이어지는 길
AD 환경은 ADPaC으로, 클라우드 전환 이후에는 ID PaC으로 같은 인사연동 경험을 이어 갑니다. Teams 조직도는 C.조직도로 연결됩니다.
6. 유지보수와 ISMS 대응
연간 유지보수에 진단 · 예방 점검과 장애 긴급대응이 포함되어 계정 · 권한 · 암호 정책 등 ISMS 요건 대응을 지원합니다.
ADPaC 도입 절차 5단계
요건 확인
AD 현황, 인사 DB 유형과 조직 트리, 암호 정책, 사용자 접근 경로와 위임 범위를 확인합니다.
진단연동 설계
인사 항목과 AD 속성 매핑, OU · 그룹 반영 규칙, 임시 OU 기준, 인증 방식을 설계합니다.
설계설치 · 구성
On-Premise 또는 Cloud VM으로 설치하고 AD · LDAPS · SMTP 연동과 화면 · 권한을 구성합니다.
구축테스트 · 검증
인사 DB 유효성 검사 후 수동 동기화로 결과를 검증하고, 암호 변경과 도메인 가입 흐름을 테스트합니다.
검증운영 전환
스케줄 동기화를 켜고 리포트 메일 수신자를 지정한 뒤 담당자 교육과 함께 운영으로 전환합니다.
운영ADPaC 자주 묻는 질문
ADPaC(AD PaC)이란 무엇인가요?
기업이 ADPaC을 도입해야 하는 이유는 무엇인가요?
SyncManager는 무엇을 동기화하나요?
인사 시스템(HR DB)이 없어도 도입할 수 있나요?
인사 데이터에 값이 비어 있으면 계정이 삭제되나요?
Mac이나 Linux 사용자도 AD 암호를 바꿀 수 있나요?
AD 서버에 접속하지 않고 관리할 수 있나요?
Microsoft 365(Entra ID)와도 연결되나요?
ADPaC과 ID PaC은 무엇이 다른가요?
구축 방식과 라이선스는 어떻게 되나요?
코레이즈는 어떤 회사인가요?
AD 계정 관리를 사람이 아니라 프로세스가 하게
현재 AD 환경과 인사 데이터 형태, 암호 변경 · 위임이 필요한 범위를 알려 주시면 맞는 ADPaC 구성과 도입 일정을 제안해 드립니다.
본 글의 ADPaC 기능 · 구성 · 라이선스 설명은 2026년 10월 6일 기준 코레이즈 AD · Exchange, SyncManager, PassChanger, AD Manager 페이지를 바탕으로 했으며, 기능과 구성은 바뀔 수 있습니다. ADPaC(AD PaC), SyncManager, PassChanger, AD Manager, Join Tool Maker, ID PaC, C.조직도는 주식회사 코레이즈의 솔루션입니다. Active Directory, Microsoft 365, Entra, Windows Server, Microsoft Teams는 Microsoft Corporation, Google은 Google LLC의 상표입니다.