 Guide · Endpoint Security · 2026.10
백신만으로는 왜 뚫릴까? EDR이 필요한 이유
SK텔레콤 서버에는 악성코드가 987일 동안 숨어 있었고, KT 서버 94대에서는 악성코드 103종이 나왔습니다. 정부는 두 통신사의 재발 방지 대책으로 EDR 도입 확대를 요구했습니다. 금융권에서도 랜섬웨어와 서버 해킹, 그리고 2026년 10월 AI를 이용한 연쇄 해킹까지 사고가 이어지고 있습니다. 백신(EPP)과 EDR이 무엇이 다른지, 왜 EPP만으로는 지금의 공격을 막지 못하는지, SentinelOne이 어떤 점에서 강한지 실제 사고를 근거로 정리했습니다.
EPP(백신)는 알려진 악성 파일이 실행되는 순간을 막는 “문 앞 검사”이고, EDR은 PC와 서버에서 일어나는 모든 행위를 기록해 이상한 흐름을 찾아내고 격리·복구까지 하는 “CCTV와 출동 요원”입니다. 최근 대형 사고는 정상 도구로 위장한 백도어, 웹셸, 탈취한 계정처럼 파일 검사로는 보이지 않는 방식으로 오래 잠복했다가 터졌습니다. 그래서 정부는 SK텔레콤·KT 조사 뒤 EDR 도입 확대를 재발 방지 대책으로 요구했습니다.
SentinelOne은 공격 전 과정을 하나의 흐름(Storyline)으로 묶어 보여 주고, 에이전트가 스스로 격리·종료·롤백하며, Windows·macOS·Linux·Kubernetes를 하나의 플랫폼으로 지킵니다. 2024 MITRE ATT&CK 평가에서 100% 탐지·지연 0건을 기록했고, Gartner 엔드포인트 보호 플랫폼 매직 쿼드런트에서 6년 연속 리더로 선정됐습니다.
EPP와 EDR은 무엇이 다른가요?
| 구분 | EPP (백신) | EDR |
|---|---|---|
| 보는 것 | 파일 (실행 전 검사) | 행위 전체 (프로세스 · 파일 · 네트워크 · 계정) |
| 탐지 방식 | 시그니처 · 평판 · 일부 머신러닝 | 행위 분석 · 공격 흐름 연결 · 위협 헌팅 |
| 새로운 공격 | 시그니처가 나오기 전에는 놓치기 쉬움 | 처음 보는 도구라도 행위가 이상하면 탐지 |
| 파일 없는 공격 | PowerShell · 정상 관리 도구 악용은 보기 어려움 | 정상 도구라도 실행 맥락이 이상하면 탐지 |
| 대응 | 파일 삭제 · 격리 | 단말 네트워크 격리 · 프로세스 종료 · 변경 롤백 |
| 사고 조사 | “무엇을 막았는지”만 남음 | 언제 · 어디서 · 무엇이 · 어떻게 퍼졌는지 기록 |
왜 EPP(백신)만으로는 안 될까요?
최근 공격은 처음부터 악성 파일을 떨어뜨리지 않습니다. 취약점이나 탈취한 계정으로 들어와 정상 관리 도구처럼 움직이고, 오래 숨어 있다가 한 번에 빼 가거나 암호화합니다. 백신이 검사하는 “파일 실행” 순간은 이 긴 과정 중 한 지점에 불과합니다.
01정상 도구로 위장합니다
PowerShell, 원격 관리 도구, 시스템 프로세스 이름을 빌려 씁니다. 파일 자체는 정상이라 백신은 통과시키고, EDR은 “누가 무엇을 왜 실행했는지” 맥락으로 잡아냅니다.
02서버, 특히 리눅스가 비어 있습니다
SK텔레콤·KT에서 쓰인 BPFDoor는 리눅스 서버용 백도어입니다. 많은 회사가 PC에는 백신을 깔지만 리눅스·WAS·DB 서버에는 아무것도 두지 않습니다.
03오래 숨어 있습니다
잠복 기간이 길수록 피해가 커지는데, 백신은 “막은 기록”만 남깁니다. EDR은 행위 기록을 남겨 침투 시점과 경로를 거슬러 찾을 수 있게 합니다.
04막은 뒤의 대응이 없습니다
랜섬웨어가 이미 파일을 암호화했다면 백신이 악성 파일을 지워도 데이터는 돌아오지 않습니다. EDR은 단말을 격리하고, 제품에 따라 암호화 전 상태로 되돌립니다.
해킹당한 통신사는 왜 EDR을 도입했나요?
2025년 통신 3사 사고는 “백신이 있었는데도 왜 몰랐는가”를 보여 준 사례입니다. 정부 조사 결과를 보면 공통점은 서버에 숨은 백도어, 짧은 로그 보관, 늦은 탐지입니다.
| 사고 | 무엇이 있었나 | 왜 늦게 알았나 | 정부 재발 방지 요구 |
|---|---|---|---|
| SK텔레콤 (2025.4 공개) | 가입자 인증 서버(HSS) 3대에 BPFDoor·CrossC2·웹셸, 유심 정보 2,696만 건(9.82GB) 유출 | 2021년 8월 최초 침투 후 987일 잠복, 방화벽 로그 4개월만 보관, 이상 로그인 12건 중 6건만 확인 | 전 자산 대상 EDR 등 보안 솔루션 확대, 제로트러스트, 분기별 취약점 점검 |
| KT (2025.9 공개) | 서버 94대에서 BPFDoor·루트킷 등 악성코드 103종, 불법 펨토셀로 내부망 접속, 소액결제 피해 368명 | 시스템 로그 1~2개월만 보관, 자산 관리 미흡 | EDR 도입, 제로트러스트, 분기별 점검, 로그 1년 이상 보관 |
| LG유플러스 | 해킹 정황 신고 이후 조사 | 서버 OS 재설치·폐기로 조사가 원활히 진행되지 못함 | 수사 의뢰 (2025.12) |
출처: 과학기술정보통신부 KT·LG유플러스 침해사고 조사 결과 브리핑, SKT 민관합동조사단 최종 발표(2025.7.4) 보도.
“막는 것”보다 “숨은 것을 찾는 것”이 필요했습니다
핵심 피해 서버가 리눅스였습니다. 서버 운영에 부담을 주지 않으면서 리눅스 커널 수준의 은닉 백도어를 볼 수 있는 에이전트가 필요했습니다.
로그가 몇 달 만에 지워져 침투 경로를 끝까지 밝히지 못했습니다. EDR의 행위 기록은 사고 조사와 당국 보고의 근거가 됩니다.
탐지에서 차단까지 사람이 매번 판단하면 늦습니다. 감염 서버를 네트워크에서 즉시 분리하는 자동 대응이 필요했습니다.
금융권은 왜 계속 뚫리고 있나요?
금융권 사고는 공격 경로가 제각각입니다. 그래서 “EDR 하나면 된다”도, “백신이면 충분하다”도 맞지 않습니다. 사고별로 무엇이 부족했는지 나눠 보면, 금융권이 아직 백신(EPP) 중심에 머물러 있는 문제가 분명히 보입니다.
| 사고 | 공격 경로 | EDR이 있었다면 |
|---|---|---|
| SGI서울보증 (2025.7) | VPN 취약점으로 침투 후 약 한 달 잠복, 랜섬웨어로 사흘간 업무 중단, 백업이 전산망에 연결돼 함께 피해 | 잠복 기간 중 이상 행위 탐지, 암호화 시작 시 격리, 백업 보호 |
| 롯데카드 (2025.9 공개) | Oracle WebLogic 취약점(CVE-2017-10271)으로 서버 침투, 서버 3대에서 악성코드 2종·웹셸 5종 | 웹 서버에서 셸·악성 프로세스 실행을 탐지하고 서버를 즉시 격리 |
| 은행·저축은행·캐피탈 AI 해킹 (2026.9~10) | 외부에 노출된 업무용 웹·모바일 시스템의 인증·세션 허점을 이용해 조회 기능을 반복 호출, 신한·KB국민·하나·BNK부산은행 등 7개사 사고, 보험·증권 일부 침투 흔적 | EDR만으로는 막기 어려운 웹 경로 공격. 외부 노출 자산 관리·인증 강화가 먼저이고, 서버 EDR은 침투 이후 단계를 잡는 보완책 |
출처: SGI서울보증·롯데카드 사고 보도(뉴시스, 경향신문), 2026년 금융권 해킹 보도(머니투데이 2026.10.5). 금융감독원은 은행·카드사는 10월 6일, 보험·증권·저축은행 등은 10월 8일까지 긴급 점검을 요청했습니다.
아직 EPP에 머무른 금융사의 5가지 문제
01서버에 에이전트가 없습니다
PC 백신은 갖췄지만 웹·WAS·DB·리눅스 서버는 성능 걱정으로 비워 둔 경우가 많습니다. 롯데카드처럼 서버에 웹셸이 올라와도 볼 수단이 없습니다.
02탐지해도 대응이 수동입니다
경보가 울려도 담당자가 확인하고 차단하기까지 시간이 걸립니다. 야간·주말에는 더 늦습니다. SGI서울보증은 보안 인력이 4명이었습니다.
03기록이 남지 않습니다
백신은 “무엇을 막았는지”만 남깁니다. 침투 시점과 경로, 유출 범위를 밝히지 못하면 당국 보고와 고객 통지도 늦어집니다.
04랜섬웨어 이후 복구 수단이 없습니다
암호화가 시작된 뒤 악성 파일을 지워도 데이터는 돌아오지 않습니다. 백업까지 같은 망에 있으면 함께 잠깁니다.
05망분리에 갇혀 있습니다
망분리 환경에서는 클라우드 기반 탐지·위협 정보를 쓰기 어려워 오래된 백신 구조가 유지됐습니다. 2024년 금융위원회 망분리 개선 로드맵 이후 클라우드 보안 서비스 도입 여지가 넓어지고 있습니다.
SentinelOne은 어떤 점에서 강한가요?
공격 흐름을 한 줄로
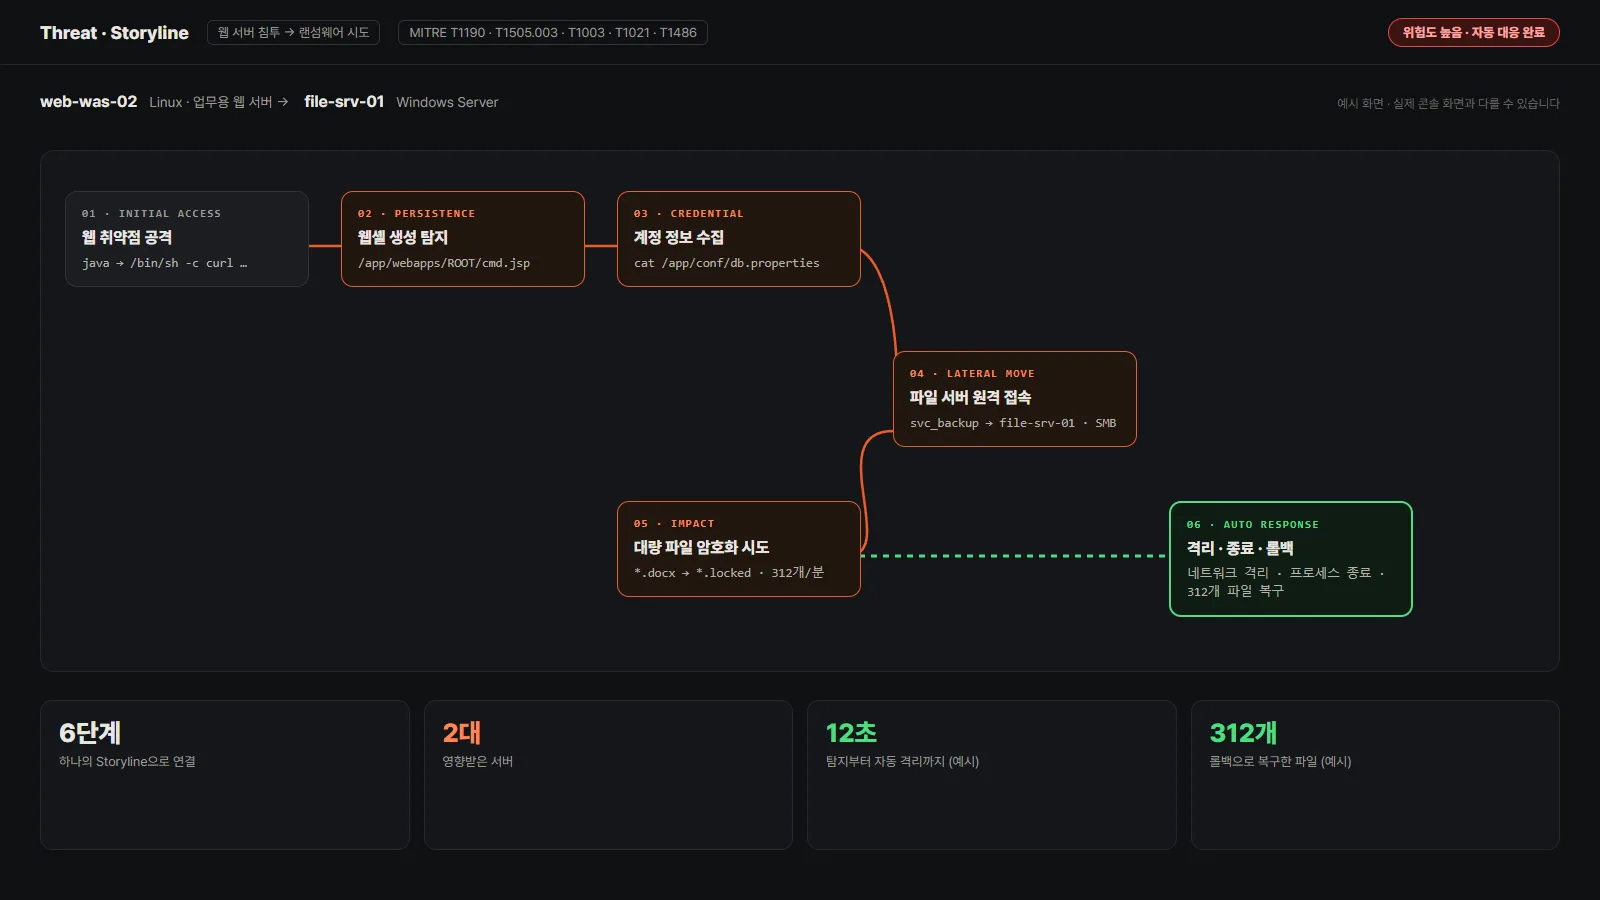
에이전트가 프로세스·파일·네트워크 이벤트를 실시간으로 묶어 하나의 공격 이야기(Storyline)로 보여 줍니다. 경보를 하나하나 맞춰 볼 필요가 줄어듭니다.
원클릭 복구
Windows에서는 랜섬웨어가 건드리지 못하게 보호한 볼륨 섀도 복사본으로 파일·레지스트리·설정을 공격 전 상태로 되돌립니다.
서버까지 한 에이전트
Windows·macOS에 더해 주요 리눅스 배포판을 커널 확장 없이 지원하고, Kubernetes 워크로드까지 같은 콘솔에서 관리합니다.
스스로 대응
클라우드 연결이 끊겨도 에이전트가 단독으로 탐지하고, 정책에 따라 프로세스 종료·네트워크 격리를 자동으로 수행합니다.
| 검증 | 결과 |
|---|---|
| MITRE ATT&CK Evaluations: Enterprise 2024 | 100% 탐지(80개 공격 단계 중 80개), 탐지 지연 0건, 참여 업체 중앙값 대비 경보 88% 적음, Windows·Linux·macOS 전 기법 탐지 |
| Gartner Magic Quadrant — Endpoint Protection Platforms | 2026년까지 6년 연속 리더 |
출처: SentinelOne 2024 MITRE ATT&CK 평가 발표, Gartner 6년 연속 리더 발표(2026.5).
EDR 도입 전에 확인할 7가지
01지킬 대상 전체 목록
PC뿐 아니라 웹·WAS·DB 서버, 리눅스, 가상 서버, 컨테이너까지 수량과 운영체제를 정리합니다.
02외부에 노출된 자산
VPN, 업무용 웹·모바일 시스템, 관리 페이지처럼 인터넷에서 닿는 자산을 먼저 찾습니다. 최근 사고의 출발점입니다.
03자동 대응 범위
어떤 탐지에서 자동 격리할지, 업무 서버는 경보만 받을지 정책을 미리 나눕니다.
04누가 24시간 볼 것인가
사내 인력으로 야간·주말 대응이 어렵다면 관제(MDR) 서비스와 함께 설계합니다.
05로그 보관 기간
통신사 사고는 짧은 로그 보관으로 원인 규명이 막혔습니다. 최소 1년 이상 보관을 기준으로 잡습니다.
06망분리 · 클라우드 연결
클라우드 콘솔 연결이 어려운 환경인지 확인하고, 온프레미스 구성이나 허용 경로를 설계합니다.
07기존 백신과의 전환
기존 백신과 동시에 설치할지, 단계적으로 교체할지 정하고 충돌 테스트를 먼저 합니다.
EDR 구축 파트너로 코레이즈를 추천할 수 있는 이유
1. SentinelOne 구축 · 운영
SentinelOne 라이선스 공급부터 정책 설계, 기존 백신 교체, 운영까지 맡습니다.
2. 서버와 PC를 함께
Windows PC와 Mac, 리눅스 서버를 한 콘솔로 묶고 업무 서버의 자동 대응 범위를 운영 영향 없이 나눕니다.
4. Fortinet 환경이라면
FortiGate를 쓰는 회사에는 ZTNA·EPP·EDR을 하나로 묶은 FortiEndpoint도 함께 비교해 제안합니다.
5. ISMS 심사 대응
ISMS·ISMS-P 심사에 필요한 악성코드 대응, 로그 보관, 접근 통제를 한 번에 정리합니다.
6. 계정 보안과 연결
EDR이 잡은 계정 이상 징후를 Okta·Entra ID의 MFA와 조건부 접근으로 이어 막습니다.
EDR 도입 절차 5단계
자산 · 위협 진단
PC·서버 수량과 운영체제, 외부 노출 자산, 기존 백신과 로그 보관 현황을 확인합니다.
진단정책 설계
자동 격리 범위, 예외 프로그램, 서버별 대응 수준과 관제 방식을 정합니다.
설계파일럿 설치
대표 PC·서버에 먼저 설치해 업무 프로그램 충돌과 성능 영향을 확인합니다.
검증전사 배포 · 전환
MDM·배포 도구로 전사에 설치하고 기존 백신을 단계적으로 걷어 냅니다.
배포운영 · 대응
탐지 이벤트를 점검하고 정책을 다듬으며, 사고 시 격리·조사·복구를 지원합니다.
운영EDR · EPP 자주 묻는 질문
EDR과 백신(EPP)의 차이는 무엇인가요?
백신이 있는데 EDR이 꼭 필요한가요?
SK텔레콤 해킹은 왜 오래 발견되지 않았나요?
BPFDoor는 무엇인가요?
금융권 해킹은 EDR이 있었다면 막을 수 있었나요?
SentinelOne의 강점은 무엇인가요?
랜섬웨어에 걸린 파일도 되돌릴 수 있나요?
리눅스 서버에도 EDR을 설치할 수 있나요?
망분리 환경에서도 EDR을 쓸 수 있나요?
EDR을 도입하면 보안 인력이 더 필요한가요?
코레이즈는 어떤 회사인가요?
우리 회사 서버와 PC, 지금 무엇이 보이지 않는지 점검해 볼까요?
PC·서버 수량과 운영체제, 외부에 노출된 시스템, 지금 쓰는 백신을 알려 주시면 EDR 적용 범위와 자동 대응 정책, 전환 일정을 제안해 드립니다.
본 글의 사고 내용은 2026년 10월 6일까지 공개된 정부 발표와 언론 보도를 정리한 것이며, 조사 결과에 따라 달라질 수 있습니다. SentinelOne 평가 결과는 SentinelOne 공식 발표를 인용했습니다. SentinelOne, Singularity, Storyline은 SentinelOne, Inc.의 상표이고, MITRE ATT&CK는 The MITRE Corporation, Gartner와 Magic Quadrant는 Gartner, Inc.의 상표입니다. 각 기업명은 사고 사실을 설명하기 위해 사용했습니다.